
Imagine perder milhares de dólares em criptomoedas sem que ninguém tenha hackeado seu celular, invadido sua carteira ou descoberto suas chaves privadas.
O criminoso não precisa entrar na sua conta. Ele precisa que você cometa um erro de poucos caracteres.
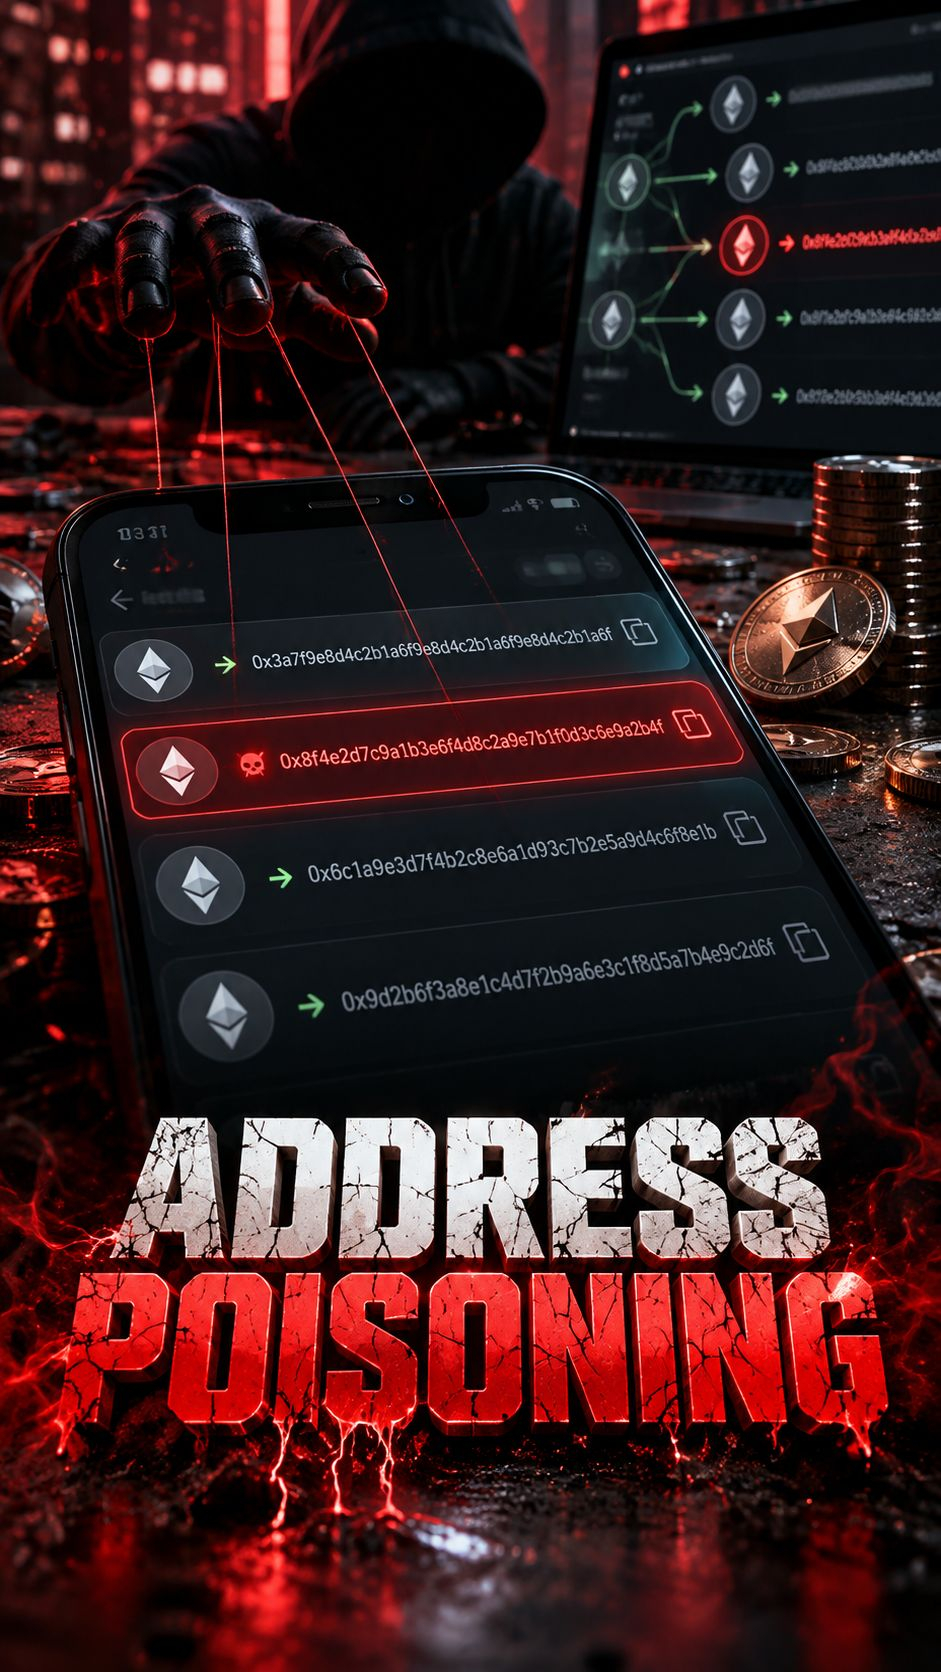
Essa modalidade é chamada de ADDRESS POISONING, ou envenenamento de endereços, e é uma técnica de fraude real, documentada por pesquisadores e empresas especializadas em cibersegurança.
COMO FUNCIONA?
Suponha que você tenha USDT na sua carteira e costume transferir dinheiro para uma pessoa.
Cada operação fica registrada na blockchain. Essas informações podem ser consultadas publicamente, incluindo os endereços envolvidos nas transferências.
Um criminoso observa essas movimentações e identifica um endereço para o qual você envia fundos com frequência.
Então prepara uma armadilha: gera outro endereço de carteira que se parece muito com o original.
Por que isso pode confundir você? Porque os endereços de criptomoedas são sequências longas de caracteres, e muitos aplicativos mostram apenas os primeiros e os últimos.
O golpista tenta fazer com que essas extremidades coincidam, embora os caracteres do meio sejam completamente diferentes.
E é aqui que começa a verdadeira manipulação.
O invasor faz uma transferência de valor insignificante ou gera determinados registros de transferências de tokens de valor zero, dependendo da rede e do método utilizado.
Com que objetivo?
Inserir o endereço fraudulento no seu histórico de movimentações, fazendo com que pareça ser um endereço conhecido.
Ele não precisa modificar a blockchain, interferir no seu dispositivo nem acessar suas chaves.
Simplesmente aproveita a forma como as transações são exibidas e como as pessoas reconhecem os endereços.
Dias depois, você decide enviar novamente 1.000 USDT.
Você abre o histórico, encontra um endereço que parece ser o habitual, copia-o e confirma a operação.
Mas acaba de transferir suas criptomoedas diretamente para a carteira do golpista.
E o pior é que a transação pode ter sido executada perfeitamente. A blockchain processou o endereço que você autorizou.
O sistema criptográfico não necessariamente falhou. O que falhou foi a identificação do destinatário.
PARECE EXAGERADO? VEJA ESTES DADOS.
Uma pesquisa acadêmica publicada em 2025 identificou aproximadamente 270 MILHÕES de tentativas de envenenamento de endereço (Address Poisoning) na Ethereum e na BNB Smart Chain entre 2022 e 2024.
Os pesquisadores identificaram 6.633 incidentes com perdas de pelo menos 83,8 MILHÕES.
E há um caso ainda mais impressionante.
Em 3 de maio de 2024, uma vítima transferiu 68 MILHÕES DE DÓLARES em Wrapped Bitcoin (WBTC) para um endereço fraudulento.
O caso foi investigado pela Chainalysis. O invasor acabou devolvendo o valor original dias depois, uma circunstância excepcional que não representa o que normalmente acontece nesses golpes.
COMO EVITAR ISSO?
Nunca considere um endereço confiável apenas porque ele aparece no seu histórico de transações.
Não confira apenas os primeiros e os últimos caracteres. Compare o endereço completo com uma fonte confiável.
Use contatos previamente verificados, confira também a rede de destino e, antes de fazer transferências importantes, considere realizar uma operação de teste para um endereço cuja autenticidade você já tenha confirmado.
E algo fundamental: receber uma transferência desconhecida de valor zero não significa automaticamente que você foi hackeado. O verdadeiro perigo surge quando você copia um endereço malicioso e autoriza uma transferência para ele.
O envenenamento de endereço (Address Poisoning) demonstra algo que muitos ainda não compreendem sobre o crime cibernético moderno:
Nem sempre é necessário violar a tecnologia. Às vezes, basta manipular a confiança de quem a utiliza.
Porque uma operação pode ser válida, irreversível e ficar perfeitamente registrada na blockchain...
E, ainda assim, acabar nas mãos de um criminoso.
Da próxima vez que transferir criptomoedas, lembre-se disto: O FATO DE UM ENDEREÇO APARECER NO SEU HISTÓRICO NÃO SIGNIFICA QUE ELE SEJA SEGURO...