



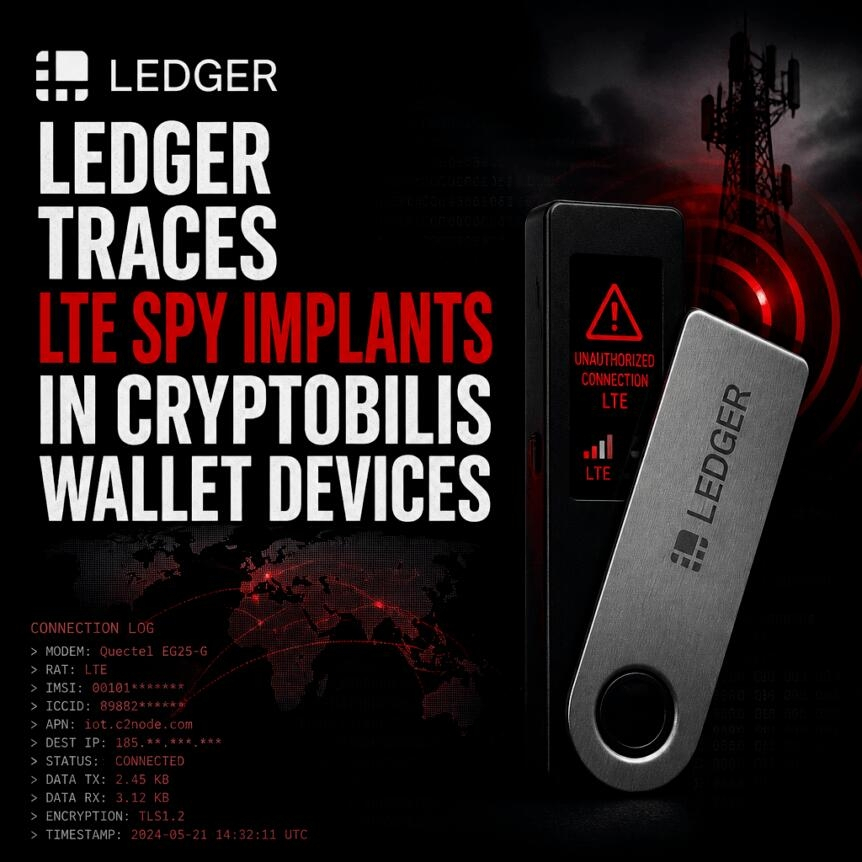
A Ledger afirma ter identificado o método por trás dos implantes maliciosos encontrados em algumas carteiras de hardware vendidas pela revendedora CryptoBilis. Em uma publicação feita na terça-feira no X, a equipe de segurança da empresa disse que os dispositivos usavam um microcontrolador para capturar as frases de recuperação de 24 palavras dos usuários na tela de configuração e, em seguida, transmitir os dados por redes celulares usando um cartão SIM embutido (eSIM).
A Ledger também enfatizou que, conforme descritos, os implantes não comprometeram os chips de elemento seguro das carteiras nem modificaram transações. Ainda assim, a descoberta desencadeou consequências cada vez mais graves na região onde a CryptoBilis operava e levou outros fornecedores de carteiras a mudar seus canais de distribuição.
Principais conclusões
A investigação da Ledger atribui o roubo das frases de recuperação a um implante baseado em microcontrolador que lê as palavras exibidas durante a configuração da carteira.
A empresa afirma que o implante envia as frases capturadas por LTE usando um SIM integrado (eSIM), sem alterar os chips seguros nem as transações.
Até agora, as perdas confirmadas foram associadas a dispositivos vendidos pela CryptoBilis, mas a Ledger está investigando outros relatos que podem estar fora da rede da revendedora.
A CryptoBilis anunciou a suspensão das vendas e dos envios de carteiras físicas na Malásia, nas Filipinas e na Indonésia, além do fechamento temporário de suas lojas físicas.
Outras empresas de carteiras — como a Trezor e a OneKey — removeram a CryptoBilis de seus programas de revendedoras autorizadas ou encerraram sua autorização, apesar de não terem relatado exposição confirmada em suas próprias linhas de produtos.
Como a Ledger diz que o implante funcionava
A equipe de pesquisa em segurança Donjon da Ledger afirmou que implantes maliciosos foram instalados em algumas carteiras físicas Ledger distribuídas pela CryptoBilis e que os dispositivos capturavam frases de recuperação durante o processo de configuração. Segundo a atualização publicada pela Ledger no X na terça-feira, os implantes usavam um microcontrolador para decodificar as frases de 24 palavras exibidas na tela e transmitir as informações extraídas por meio de conexão celular, usando um eSIM.
Na mesma atualização, a Ledger afirmou que o método de implantação não atacava os chips de segurança das carteiras nem alterava o que os usuários aprovam. Essa distinção é importante: as frases de recuperação são, na prática, uma chave mestra para a autocustódia. Se um invasor obtiver essas palavras, poderá reconstruir o acesso sem precisar adulterar a lógica das transações.
A Ledger não confirmou publicamente um valor total de perdas nos relatos fornecidos. No entanto, o incidente ganhou destaque após serem relatadas perdas com criptomoedas na sequência da descoberta dos dispositivos comprometidos associados à CryptoBilis. O investigador de blockchain Specter afirmou que as perdas poderiam ultrapassar US$ 86 milhões, enquanto o veículo de cibersegurança Yfarmx elevou a estimativa para US$ 103 milhões; ambos os valores são atribuídos às respectivas publicações, e a Ledger não endossou um total definitivo.
Por que a relação com a revendedora se tornou central
O momento da investigação está ligado ao canal de revenda. Uma reportagem anterior da Cointelegraph observou que as perdas estavam associadas a dispositivos Ledger vendidos pela CryptoBilis, uma revendedora listada como autorizada na Indonésia, na Malásia e nas Filipinas. Mais tarde, a Ledger confirmou que pelo menos um dispositivo afetado continha um implante não autorizado.
A Ledger também destacou medidas para a segurança dos usuários. A empresa recomendou que qualquer pessoa que suspeite de adulteração entre em contato com a equipe de suporte e registre um boletim de ocorrência. Também forneceu um guia de inspeção para clientes que compraram dispositivos em outros lugares, alertando que abrir um dispositivo pode danificá-lo e recomendando que os usuários façam primeiro uma cópia de segurança de suas frases de recuperação.
Embora os casos confirmados até agora envolvam dispositivos distribuídos pela CryptoBilis, a Ledger afirmou que ainda está analisando relatos de fora da rede da revendedora. Essa é uma incerteza importante para usuários e investidores: se o problema se estendesse a outras rotas de fornecimento, a avaliação do risco mudaria significativamente.
Relatos se ampliam para além da CryptoBilis
Os comentários da Ledger indicam que a empresa considera o incidente da CryptoBilis parte de uma investigação mais ampla, e não um caso encerrado. O relatório inclui alegações distintas enviadas por usuários de locais fora da área geográfica da revendedora original.
Um usuário do X identificado como Johannes publicou fotos de dois dispositivos Ledger que, segundo ele, comprou na MediaMarkt, uma rede europeia de eletrônicos de consumo. Ele afirmou ter encontrado implantes nos dois dispositivos. A Ledger não confirmou se esses relatos europeus estão relacionados ao incidente da CryptoBilis, mas a existência de relatos independentes é exatamente o tipo de sinal que costuma levar fabricantes de carteiras físicas a realizar testes adicionais.
Para os clientes, a implicação prática é simples: comprar de uma revendedora autorizada pode reduzir o risco, mas não elimina a necessidade de verificação se houver suspeita de adulteração. A parte mais difícil é que as carteiras físicas foram projetadas para serem usadas com o mínimo de atrito, então a distinção entre uma “inspeção segura” e uma “investigação potencialmente danosa” se torna importante — daí o alerta da Ledger sobre abrir os dispositivos.
CryptoBilis suspende vendas; concorrentes rompem relações
Enquanto a Ledger prosseguia com a análise técnica, a CryptoBilis tomou medidas para interromper a distribuição. Em uma publicação no X no sábado, a revendedora afirmou ter suspendido as vendas e os envios de todas as marcas de carteiras físicas na Malásia, nas Filipinas e na Indonésia. Anteriormente, os dispositivos Ledger já haviam sido alvo de uma interrupção limitada àquela marca.
A CryptoBilis também afirmou que fechou temporariamente suas lojas físicas e estava analisando seus processos com especialistas independentes.
O efeito se estendeu a outros fabricantes de carteiras. A Trezor afirmou na segunda-feira que não havia recebido relatos de dispositivos Trezor adulterados vendidos pela CryptoBilis e que não encontrou indícios de que seus produtos tivessem sido afetados. Apesar disso, a Trezor removeu a CryptoBilis de sua rede de revendedoras autorizadas.
A OneKey também informou que não houve perdas relacionadas entre seus usuários, mas encerrou a autorização da CryptoBilis como revendedora. A OneKey também suspendeu o credenciamento de novas revendedoras e começou a analisar sua rede de distribuição existente. A empresa ofereceu substituições gratuitas para dispositivos OneKey comprados da CryptoBilis entre 1º de março e 12 de outubro de 2026, e os clientes poderão solicitá-las até 31 de dezembro.
Essas medidas destacam um padrão comum em incidentes envolvendo carteiras físicas: mesmo quando um fabricante específico não confirmou comprometimentos em sua própria linha de produtos, parceiros de distribuição autorizados podem se tornar um risco, forçando mudanças rápidas nos programas para proteger os usuários.
Daqui para a frente, os principais pontos a acompanhar são: (1) se a Ledger confirma outras rotas de fornecimento afetadas além da CryptoBilis; (2) se relatos independentes de canais de varejo na Europa ou em outros lugares são verificados de forma compatível com o mecanismo de implante descrito; e (3) como as orientações sobre substituição e verificação evoluem à medida que os investigadores delimitam a origem e o alcance dos dispositivos comprometidos.
Este artigo foi publicado originalmente como “Ledger rastreia implantes espiões LTE em dispositivos de carteira da CryptoBilis” no Crypto Breaking News — sua fonte confiável de notícias sobre criptomoedas, Bitcoin e atualizações de blockchain.