


BitcoinWorld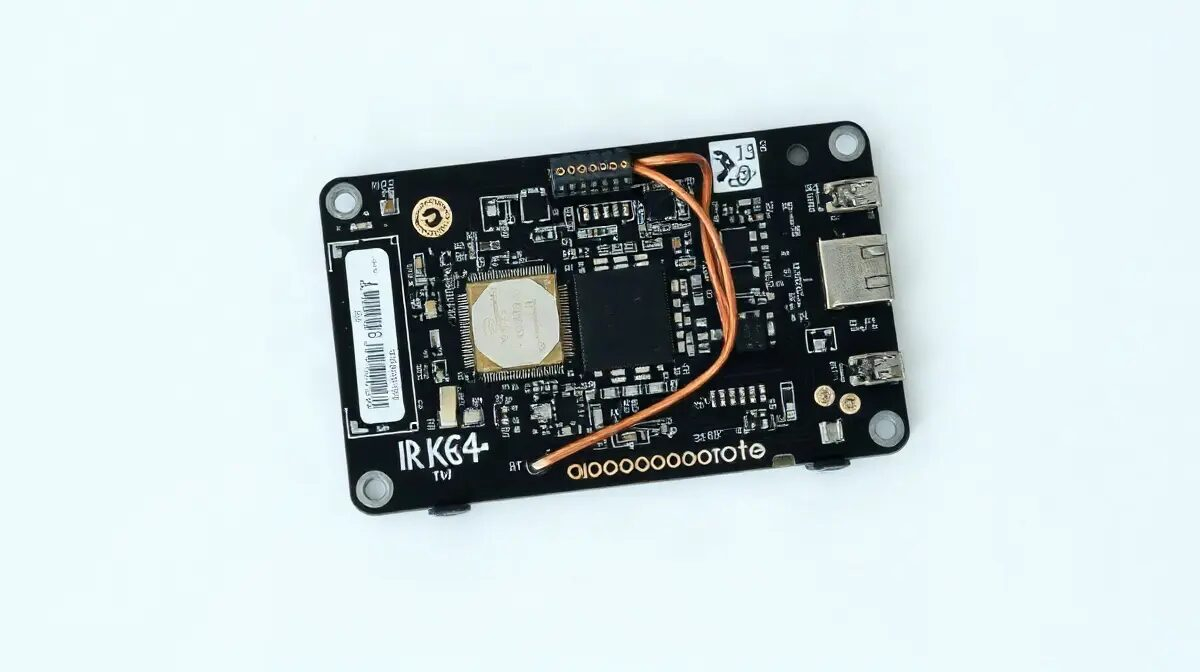 Ledger confirma implante de hardware não autorizado em carteira
A Ledger, fabricante de carteiras de hardware, confirmou no sábado que pelo menos um dispositivo ligado a uma investigação em andamento sobre sua revendedora do Sudeste Asiático, a CryptoBilis, continha um implante de hardware não autorizado, conforme noticiado pelo Cryptopotato. A confirmação veio após relatos iniciais de perdas superiores a US$ 86 milhões em carteiras compradas por meio da CryptoBilis na Indonésia, na Malásia e nas Filipinas.
A Ledger confirmou que pelo menos uma carteira ligada à sua investigação sobre a CryptoBilis continha um implante de hardware não autorizado. As perdas são estimadas entre US$ 86 milhões e US$ 93 milhões, e agora surgiram relatos de adulteração na Europa. Principais fatos
A Ledger afirmou ter encontrado um «implante de hardware não autorizado» num dispositivo pertencente a um utilizador afetado e ter contactado os utilizadores afetados e as autoridades.
Segundo a Cointelegraph, o revendedor CryptoBilis suspendeu a venda de todo o inventário de carteiras de hardware até à conclusão da investigação.
A Ledger afirmou que o caso confirmado se limita a um único revendedor no Sudeste Asiático e que a sua própria infraestrutura, os seus sistemas e serviços não foram comprometidos.
O investigador Specter estima que as perdas das carteiras afetadas ultrapassem os 86 milhões de dólares, enquanto um relatório da Bitquery aponta para um valor mais próximo dos 93 milhões de dólares, distribuídos por 311 carteiras em cinco cadeias.
Uma denúncia não confirmada de um utilizador na X alegou que um dispositivo Ledger comprado na MediaMarkt, na Europa, também apresentava sinais de manipulação do hardware; mais tarde, a PANews noticiou um caso semelhante envolvendo um revendedor oficial europeu.
O que a Ledger confirmou
Numa atualização publicada na noite de sábado, a Ledger afirmou ter examinado um dispositivo pertencente a um utilizador afetado e ter descoberto o implante. A empresa declarou que a sua própria infraestrutura de segurança, os seus sistemas e serviços não foram comprometidos e que o incidente parecia estar limitado a um único revendedor e ao respetivo mercado. A Ledger ainda não determinou quantos dispositivos afetados contêm implantes, nem confirmou que o implante descoberto seja responsável por todos os esvaziamentos de carteiras comunicados.
A CryptoBilis, o revendedor em questão, respondeu ao pedido da Ledger para suspender a venda de todo o inventário de carteiras de hardware — não apenas de produtos Ledger — até à conclusão da investigação. A Ledger está em contacto ativo com a CryptoBilis e pediu a quem tenha informações que contacte o seu programa de recompensas através do endereço bounty@ledger.fr. Para os utilizadores que compraram um dispositivo a este revendedor, a Ledger recomenda que não iniciem a configuração, caso ainda não o tenham feito. Se o dispositivo já estiver configurado, os utilizadores devem considerar transferir os ativos para um novo dispositivo de assinatura Ledger, incluindo a geração de uma nova frase-semente.
Denúncia europeia levanta questões, mas continua por confirmar
Uma publicação de um utilizador na X alegou que uma Ledger comprada através da MediaMarkt — revendedor oficial da Ledger em vários mercados europeus, incluindo a Alemanha e a Áustria — também apresentava sinais de possível manipulação do hardware. A alegação circulou rapidamente, levando a alertas de que o incidente poderia já não estar geograficamente limitado ao Sudeste Asiático. No entanto, a Ledger não confirmou que a situação na Europa envolva dispositivos comprometidos, e os utilizadores que analisaram as imagens publicadas discordam quanto ao que estas mostram. Alguns afirmaram que o hardware parece incompatível com uma placa Ledger genuína, enquanto outros disseram não conseguir identificar o mesmo tipo de implante adicional encontrado no caso do Sudeste Asiático.
A PANews noticiou a 11 de outubro, citando o Bitcoin News, que um investigador de segurança conhecido como Johannes revelou que uma carteira de hardware comprada a um revendedor oficial europeu da Ledger continha um implante de hardware não autorizado, descoberto várias semanas após a compra. Segundo relatos, o dispositivo apresentava uma cablagem suspeita que não existe no hardware normal da Ledger. Os investigadores observaram que o implante parece utilizar um design anterior, enquanto componentes de implantes mais recentes podem estar escondidos atrás do ecrã, dificultando a deteção. Até ao momento, não foram roubados fundos desse dispositivo, e não se sabe se o implante está avariado ou se o atacante está à espera que mais dispositivos sejam comprometidos.
Com o surgimento de casos suspeitos relacionados na Ásia, na América do Sul e na Europa, aumentaram as preocupações quanto à dimensão do ataque à cadeia de fornecimento. Os investigadores também salientaram que o software oficial Genuine Check da Ledger é utilizado sobretudo para verificar a autenticidade dos dispositivos e poderá não conseguir detetar modificações físicas não autorizadas no hardware quando o Secure Element original não tiver sido comprometido.
Porque é importante
Este incidente destaca uma vulnerabilidade crítica na cadeia de fornecimento de carteiras de hardware: até mesmo dispositivos de fabricantes conceituados podem ser comprometidos se um revendedor ou intermediário os adulterar antes da venda. Para os utilizadores das regiões afetadas, o risco imediato é a perda financeira, e as perdas comunicadas já ascendem a dezenas de milhões. O surgimento de um possível caso na Europa, se confirmado, sugeriria que o problema não está limitado a uma parte do mundo, levantando questões mais abrangentes sobre a distribuição e a verificação das carteiras de hardware. Embora a Ledger afirme que os seus próprios sistemas são seguros, o incidente reforça a importância de comprar diretamente a fontes oficiais e de seguir as melhores práticas de segurança.
O que acompanhar
A investigação da Ledger está em curso, e a empresa ainda não divulgou uma lista completa dos dispositivos afetados nem confirmou o número total de carteiras comprometidas. Serão importantes as atualizações da Ledger e da CryptoBilis, bem como qualquer confirmação das denúncias europeias. Os utilizadores que compraram dispositivos à CryptoBilis devem acompanhar os canais oficiais para obter orientações.
Perguntas frequentes
O que é um implante de hardware numa carteira Ledger?
Um implante de hardware não autorizado é uma modificação física dos componentes internos de um dispositivo — como cablagem adicional ou um pequeno chip — que não faz parte do design original do fabricante. Potencialmente, pode permitir que um atacante intercepte dados ou manipule transações.
Que carteiras Ledger foram afetadas?
O caso confirmado envolve um dispositivo comprado ao revendedor CryptoBilis, no Sudeste Asiático. A Ledger ainda não confirmou a dimensão total do problema, e uma denúncia separada sobre um dispositivo comprado na Europa continua por confirmar.
O que devo fazer se comprei uma Ledger à CryptoBilis?
A Ledger recomenda que não configure um novo dispositivo deste revendedor e que transfira os ativos para um novo dispositivo de assinatura Ledger, com uma nova frase-semente, caso já tenha configurado o dispositivo.
Esta publicação, Ledger confirma implante de hardware não autorizado numa carteira, foi originalmente publicada no BitcoinWorld.