
Parti em busca de um único fato: quem pode adicionar um novo banco a uma Rede Privada Rayls. A primeira resposta que encontrei acabou estando certa, mas incompleta — e a peça que faltava estava numa página que os mecanismos de busca não indexam.
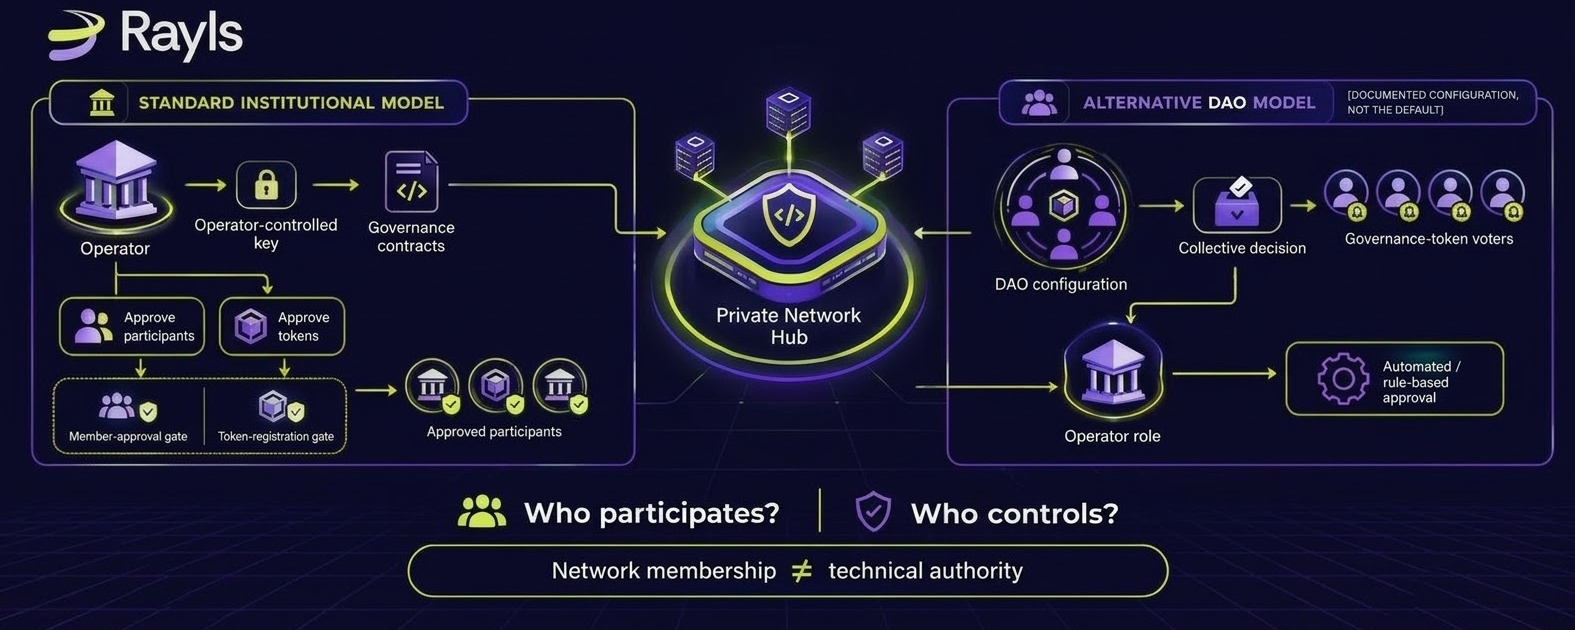
A visão geral da soberania da Rayls, atualizada em 17 de setembro de 2026, descreve uma Rede Privada Rayls como «permissionada, governada pelas instituições participantes». No plural. Em contrapartida, a página dedicada às funções da Rayls é inequívoca quanto a quem realmente opera uma: «O Operador é a autoridade da Rede Privada. Ele instala a Rede Privada e só ele detém o poder de fazer cumprir a governança».
Ambas as páginas são atuais. Nenhuma delas se vincula à outra nem qualifica a outra. Tudo neste parágrafo é a Rayls descrevendo seu próprio sistema em prosa, o que é uma fonte real, mas ainda assim uma alegação feita pela própria fornecedora sobre si mesma, ainda não verificada contra nada que funcione de forma independente dessa prosa.
O que a documentação diz que o Operador detém
A página de papéis afirma essa autoridade em um aviso dedicado, não escondido em prosa comum: somente a própria chave privada do Operador pode executar atualizações no contrato inteligente do Operador da Private Network. Uma chave, uma parte, destacado para ênfase.
O guia de configuração da Rayls para adicionar um novo participante nomeia essa chave diretamente. A variável de ambiente é PRIVATE_KEY_SYSTEM, descrita como a chave privada usada para a implantação dos contratos do Hub, "conhecida pelo Operador da Private Network." Os pré-requisitos do mesmo guia exigem que os contratos de governança já estejam implantados, por quem quer que tenha detido essa chave primeiro, antes que qualquer outra pessoa possa ser adicionada. A página de papéis lista cinco métodos de governança que essa chave destrava: aprovar ou rejeitar o registro de membros, aprovar ou rejeitar o registro de tokens, atribuir papéis de membro, congelar membros e consultar o sistema de prova que mantém o ledger consistente. Nenhum dos cinco é descrito em qualquer lugar dessa documentação como exigindo voto entre os membros existentes. Essa é uma ausência que posso confirmar na documentação que li; por si só, não é prova de que nenhum mecanismo desses possa existir sem estar documentado
O que pode ser verificado independentemente da documentação
Prosa pode ser reescrita sem aviso. Código, uma vez implantado, é mais difícil de alterar discretamente, então vale perguntar se alguma coisa disso é verificável nesse nível, em vez de aceitar a própria descrição da Rayls como confiança.
Uma via é pública. A Rayls mantém um repositório de código aberto, rayls-sovereign-contracts, que sua própria listagem no GitHub descreve como cobrindo "Privacy Nodes, a Private Network Hub, and privacy-preserving cross-chain messaging via Enygma", escrito em Solidity sob a licença Apache 2.0, com quatro colaboradores listados. Sua existência, por si só, é um fato que vale ter: a lógica de governança do Hub é implementada como contratos inteligentes, e não como uma política interna de backend que uma fornecedora poderia alterar unilateralmente e em silêncio, o que é um modelo de confiança significativamente diferente de "a empresa disse". Confirmar isso no código, em vez de na prosa, significa puxar o código-fonte real do contrato e verificar um modificador explícito apenas do Operador, do jeito que a página de papéis o descreve. Essa verificação não está concluída aqui.
O repositório é público, então continua aberto para qualquer pessoa que queira executá-lo diretamente, e nada acima deve ser lido como uma alegação sobre o que o código diz, apenas sobre o que a documentação diz.
Testando isso contra o próprio exemplo trabalhado da Rayls
A Rayls publica seus próprios exemplos trabalhados em uma página marcada como noindex em seus próprios metadados, o que significa que ela não aparecerá em um mecanismo de busca, embora esteja online, com documentação atual.
O primeiro exemplo trabalhado é exatamente o caso que vale testar: um banco central configurando uma rede CBDC nacional. O passo um, nas próprias palavras da Rayls, faz o banco "atribuir a si mesmo o papel de Operador da Private Network, usando sua chave privada 'master' para implantar os contratos inteligentes de governança." O passo três faz esse mesmo banco aprovar seu próprio nó de cunhagem como Emissor. O passo quatro atribui a todos os bancos comerciais o papel menor de Participante, porque a página afirma que apenas o banco central deveria poder cunhar a moeda em primeiro lugar. Um segundo exemplo trabalhado, uma troca de títulos tokenizados operada por um registrador de plataforma, segue uma forma idêntica: o registrador instala a rede, atribui a si mesmo o papel de Operador com sua própria chave master e depois aprova cada banco comercial, um de cada vez.
Execute a descrição no plural em qualquer um dos casos e ela falha da mesma forma nas duas vezes. Um banco central não coimplanta seu contrato de governança com os bancos comerciais que ainda não admitiu, e um registrador de plataforma não pede a permissão do primeiro banco antes de aprovar o segundo.
Onde a descrição no plural se sustenta
Os próprios exemplos da Rayls não se limitam a dois, e o terceiro é o que complica um veredicto limpo.
A mesma página de opções de design descreve uma terceira configuração: um mercado NFT em Private Network administrado por uma organização autônoma descentralizada, em que as decisões de adesão e de registro de tokens seguem regras sobre as quais os detentores de tokens de governança votam, em vez da discrição própria de uma instituição nomeada, e em que o próprio texto da Rayls afirma que o design funciona sem que qualquer entidade ou indivíduo único detenha o controle sobre quais atividades são permitidas.
O mecanismo documentado nos dois primeiros exemplos permanece intacto aqui, na medida em que a documentação o descreve. O contrato inteligente do Operador, a chave única de implantação, os registros de membros e de tokens: nada na página de opções de design sugere que eles deixem de existir no caso da DAO. Só uma coisa muda: quem ou o que ocupa a posição de Operador. Essa parte é minha própria leitura arquitetônica, não uma frase que a página da Rayls afirme explicitamente. A página de opções de design descreve o resultado — uma DAO votando em regras de governança sem que uma única entidade esteja no controle — sem detalhar o mecanismo técnico exato que coloca uma DAO no papel de Operador. Dado que a página de papéis não descreve nenhum segundo caminho para a autoridade do Operador além de deter aquela única chave, a leitura mais consistente é que um endereço de contrato de votação ou multisig ocupa o lugar em que o próprio endereço de um banco central está nos dois primeiros exemplos.
A documentação da Rayls não diz isso com essas palavras; trata-se da inferência que se encaixa nas peças que estão documentadas. Se essa leitura se sustenta, a formulação no plural deixa de ser marketing vago e passa a ser uma descrição razoavelmente justa dessa implantação específica, embora não seja a forma que nenhum dos exemplos institucionais da Rayls assume.
Isso importa para a amplitude com que a correção deve ser lida. Seria exagero dizer que a documentação da Rayls nunca descreve controle coletivo; o exemplo da DAO mostra que descreve, explicitamente e por nome. Seria igualmente exagero tratar esse exemplo como representativo do que a Rayls constrói para bancos e bancos centrais, que é o público que o exemplo trabalhado do breve e este texto pretendem testar.
Onde esse padrão aparece em outros lugares
A mesma divisão entre enquadramento e mecanismo aparece em outros fornecedores de ledger permissionado, não apenas na Rayls.
A documentação do Corda, da R3, usa um título quase idêntico para o caso padrão: o Operador da Rede, que "integra os participantes de uma rede de negócios", segundo o próprio glossário da R3. Os documentos de arquitetura do Corda nomeiam diretamente o mecanismo sob esse título: "você precisa de um certificado do operador da rede para entrar." Um certificado emitido por uma única parte, na implantação padrão do Corda, e não um voto registrado entre os participantes já existentes.
O Hyperledger Besu, o software que a Rayls recomenda para executar o Hub, documenta uma estrutura idêntica de padrão e exceção dentro de um único projeto. Suas páginas de conceitos descrevem o permissionamento como exigindo uma rede distribuída de confiança entre os participantes. Sua documentação de instruções práticas é mais direta: "apenas contas de administrador podem adicionar ou remover nós da lista de permissões", e esses endereços de administrador são definidos uma única vez, como um parâmetro de implantação escrito no arquivo genesis da rede, por quem implantar primeiro o contrato de permissionamento. Todas as três plataformas partem de uma única chave em sua implantação documentada padrão. O próprio terceiro exemplo da Rayls é a evidência mais clara aqui de que um arranjo mais distribuído é possível por projeto em outro lugar, construído de forma deliberada, quando alguém coloca um mecanismo de votação no papel de Operador em vez de uma única instituição.
Então, qual descrição é verdadeira
Ambos, apontados para coisas diferentes.
A formulação no plural é precisa como descrição de para quem uma Private Network da Rayls serve: instituições que transacionam entre si, em oposição a uma cadeia pública voltada ao varejo. Pelo próprio terceiro exemplo trabalhado da Rayls, isso também pode ser uma descrição precisa de uma implantação específica, uma em que o voto de uma DAO, e não o tesouro de um banco, está por trás da única chave do Operador, na leitura arquitetônica exposta acima.
Nas duas configurações que a Rayls documenta como seus principais casos de uso institucionais — a rede CBDC do banco central e a troca de ativos tokenizados — essa mesma formulação descreve a categoria da rede, e não sua estrutura de controle. A própria redação da Rayls sobre quem detém o controle ali é direta: o Operador detém esse poder sozinho. Essa frase e a variável de ambiente do guia de configuração estão em duas páginas diferentes, e conectá-las — a autoridade nomeada em uma página e a chave específica nomeada na outra — é uma leitura razoável, e não uma citação que a Rayls tenha escrito como uma única alegação contínua. Nada em nenhuma das duas páginas, nem nos exemplos trabalhados, sugere uma chave diferente ou uma segunda autoridade.
O teste prático para uma instituição que avalia isso, ou para qualquer plataforma permissionada que faça uma alegação semelhante, é ignorar a linguagem de categoria e encontrar o exemplo trabalhado. Pergunte quem é nomeado no passo um, se cada participante que vem depois está reagindo a uma decisão que aquela parte já tomou por si mesma e, quando a fornecedora publica o código-fonte, se alguém de fato leu o contrato em vez da página que o descreve.