

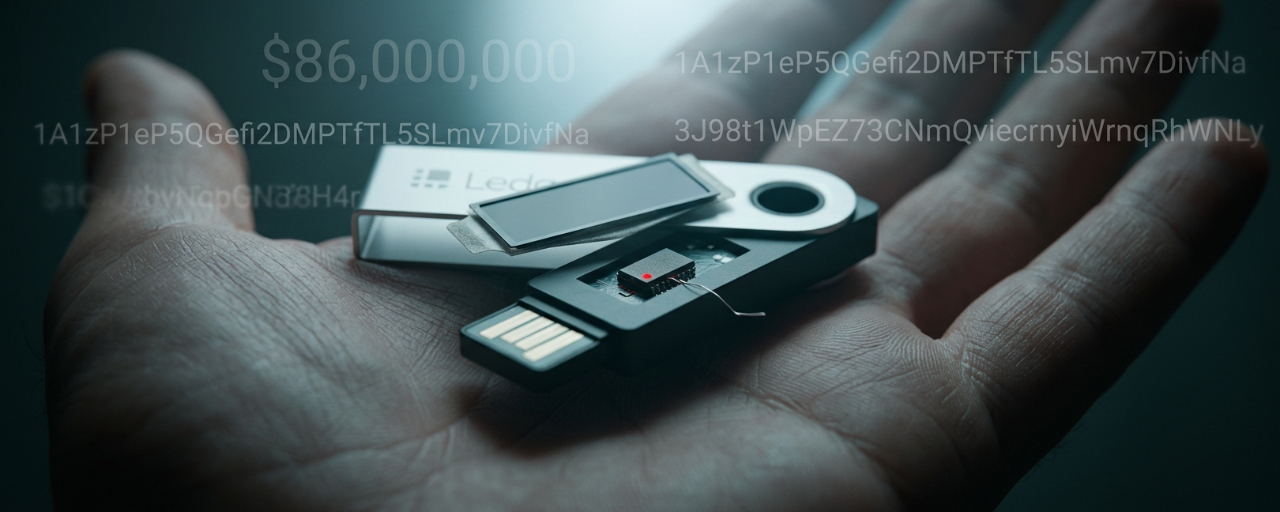

Resumo: Utilizadores da Ledger perderam mais de 86 milhões de dólares; os dispositivos foram comprados ao revendedor do Sudeste Asiático CryptoBilis. O problema ocorreu na entrega, não no chip.
Na noite de 9 de outubro, o investigador on-chain Specter lançou um alerta no X: centenas de carteiras nas redes Ethereum, TRON e Bitcoin foram esvaziadas em massa num curto espaço de tempo, com perdas totais superiores a 86 milhões de dólares.
Todas as carteiras roubadas tinham uma característica em comum: os utilizadores tinham comprado carteiras de hardware Ledger ao revendedor do Sudeste Asiático CryptoBilis nos últimos 90 dias.
As carteiras de hardware foram concebidas para manter as chaves privadas trancadas num chip de segurança que nunca se liga à internet. Mas, entre os utilizadores afetados por este roubo, alguns tinham escrito à mão as suas frases de recuperação em papel e guardado-as num cofre; as chaves privadas nunca tinham sido digitalizadas. O problema surgiu numa fase anterior: antes de os dispositivos chegarem às mãos dos utilizadores, já tinham sido adulterados.
O chip a mais sob a tela
Em 8 de outubro, Mark Karpelès, ex-CEO da Mt. Gox, já havia alertado que havia pessoas vendendo no mercado dispositivos Ledger falsificados ou adulterados com cartões SIM ocultos. Após o início do caso, ele revelou ainda que um Ledger que comprou na Malásia tinha a embalagem intacta, mas escondia, sob o revestimento da tela, um módulo suspeito com um chip de cartão SIM.
23pds, diretor de segurança da informação da SlowMist, levantou uma hipótese sobre o caminho do ataque: a frase de recuperação é gerada dentro do elemento seguro e exibida na tela; o módulo malicioso intercepta os dados da tela pelo barramento SPI e, depois de reunir as 24 palavras, envia a frase aos invasores por LTE ou eSIM.
O elemento seguro pode impedir a leitura direta da chave privada, mas não necessariamente impedir que o hardware periférico capture as informações exibidas na tela. O chip não foi violado; o que foi comprometido foi o cabo entre o chip e a tela.
A engenhosidade desse ataque está em não desafiar a arquitetura de segurança da carteira de hardware, mas em se infiltrar fora dela. O usuário vê um dispositivo genuíno, uma embalagem intacta e um processo de inicialização normal, mas cada palavra da frase de recuperação exibida na tela está sendo gravada em tempo real.
A mudança de proprietário da revendedora em março e o silêncio
As informações públicas sobre a CryptoBilis parecem normais. A empresa, sediada em Petaling Jaya, na Malásia, é uma revendedora autorizada da Ledger no Sudeste Asiático e atua na Indonésia, na Malásia e nas Filipinas.
Mas, após a divulgação do caso, o ex-cofundador Arravind Prabu esclareceu rapidamente no X que a empresa havia sido adquirida em março deste ano e que a antiga equipe de gestão havia deixado todas as funções operacionais, administrativas e de acesso aos sistemas.
Os registros da empresa mostram que uma pessoa chamada Jiaming, com endereço registrado na província de Heilongjiang, na China, detém 100% das ações da CryptoBilis desde 3 de agosto. As contas da CryptoBilis nas redes sociais, porém, continuaram ativas após a mudança de proprietário; a publicação mais recente até exibe uma Lamborghini.
A antiga equipe explicou que, devido a cláusulas de confidencialidade do contrato, a transação só poderia ser anunciada publicamente em 19 de outubro. Até o momento, não há provas conclusivas de uma relação direta entre a mudança de proprietário e o roubo das carteiras. Mas a coincidência na cronologia — mudança de proprietário em março e concentração dos roubos entre o fim de setembro e o início de outubro — oferece ao menos uma pista que merece ser investigada: que parte da cadeia de suprimentos mudou após a chegada da nova gestão?
US$ 72,9 milhões ainda estão nos endereços dos invasores
O monitoramento on-chain do chefe de pesquisa da Galaxy indica que o ataque causou, até agora, a perda de 213,42 bitcoins. Quando os fundos foram consolidados, 92% deles estavam em carteiras que os mantinham havia menos de 90 dias. Esse número aponta para um perfil claro: a maioria das vítimas eram usuários novos, que haviam transferido seus ativos para um dispositivo novo recentemente.
Os dados reconstruídos pela Bitquery são mais completos: 311 carteiras foram esvaziadas, num total de cerca de US$ 92,9 milhões, em cinco redes: TRON, Bitcoin, Ethereum, BNB Chain e Polygon. As perdas foram de cerca de US$ 42 milhões em Ethereum, US$ 17,6 milhões em Bitcoin e US$ 16,5 milhões em USDT.
Até agora, cerca de US$ 72,9 milhões ainda permanecem em endereços controlados pelos invasores. US$ 3,1 milhões já foram enviados ao Tornado Cash, enquanto o restante está sendo transferido por meio de operações entre redes, conversões e movimentações em camadas. A Tether congelou USDT em alguns dos endereços relacionados, mas isso aconteceu depois que os fundos já haviam sido dispersados.
Onde estão os limites da autocustódia
A declaração da Ledger foi cautelosa: com base nas informações disponíveis até o momento, os fundos roubados estão limitados aos dispositivos vendidos pela CryptoBilis, e não há indícios de que a infraestrutura de segurança, os sistemas ou os serviços da Ledger tenham sido invadidos. Do ponto de vista técnico, essa avaliação pode estar correta. O chip de hardware não foi violado, os servidores da Ledger não foram invadidos e o Ledger Live não foi adulterado.
Mas é justamente aí que está o ponto que mais exige cautela. Se os invasores não precisam violar o chip e basta adulterar o dispositivo em algum momento entre a fábrica e o usuário, então a ideia de “segurança das carteiras frias” precisa ser redefinida.
Os usuários podem verificar se o dispositivo é genuíno e se o firmware foi adulterado, mas não podem verificar o que aconteceu com o aparelho durante o transporte.
Quando o perímetro de segurança se estende do chip à logística, do código aos revendedores e da tecnologia aos contratos e mudanças de propriedade, talvez a última linha de defesa disponível ao usuário seja uma recomendação simples: ao receber um dispositivo novo, não transfira grandes quantias para ele imediatamente.
O que acompanhar a seguir
Comunicado da CryptoBilis em 19 de outubro: após o fim do período de confidencialidade, a nova gestão divulgará quem foi o comprador, quais mudanças foram feitas nos processos da cadeia de suprimentos e em que etapa os dispositivos podem ter sido acessados?
Conclusões finais da investigação da Ledger: a empresa confirmará a hipótese de um implante de hardware e estabelecerá novos requisitos para o processo de inspeção dos dispositivos recebidos por revendedores autorizados?
Próximos movimentos dos invasores: os US$ 72,9 milhões ainda não movimentados serão transferidos mais rapidamente para o Tornado Cash? As medidas de congelamento da Tether conseguirão recuperar mais fundos?
Da última vez e desta vez
A Ledger já passou por vários incidentes de segurança: o vazamento de dados de clientes de 2020 afetou mais de 1 milhão de usuários; o ataque à cadeia de suprimentos do Connect Kit, em 2023, causou perdas de cerca de US$ 480 mil a US$ 600 mil; e o aplicativo Ledger Live falso, em abril de 2026, resultou no roubo de cerca de US$ 9,5 milhões. A lição de cada episódio aponta na mesma direção: a força da cadeia de segurança depende de seu elo mais fraco. Da última vez, foi a cadeia de suprimentos de software; desta vez, a de hardware.
#Ledger #AtaqueàCadeiadeSuprimentos #CarteiradeHardware #CryptoBilis #SegurançadeAutocustódia