O fundador da Binance, CZ, comentou que as evidências apontam para um ataque localizado à cadeia de abastecimento, direcionado a um único fornecedor, em vez de uma falha que afete toda a linha de produtos da Ledger.
3. Mudanças incomuns na CryptoBilis
3.1 Mudança de propriedade
Os registros da empresa indicam que, em 3 de agosto, uma pessoa chamada Jiaming, cujo endereço registrado fica na província de Heilongjiang, na China, detinha 100% das ações da CryptoBilis.
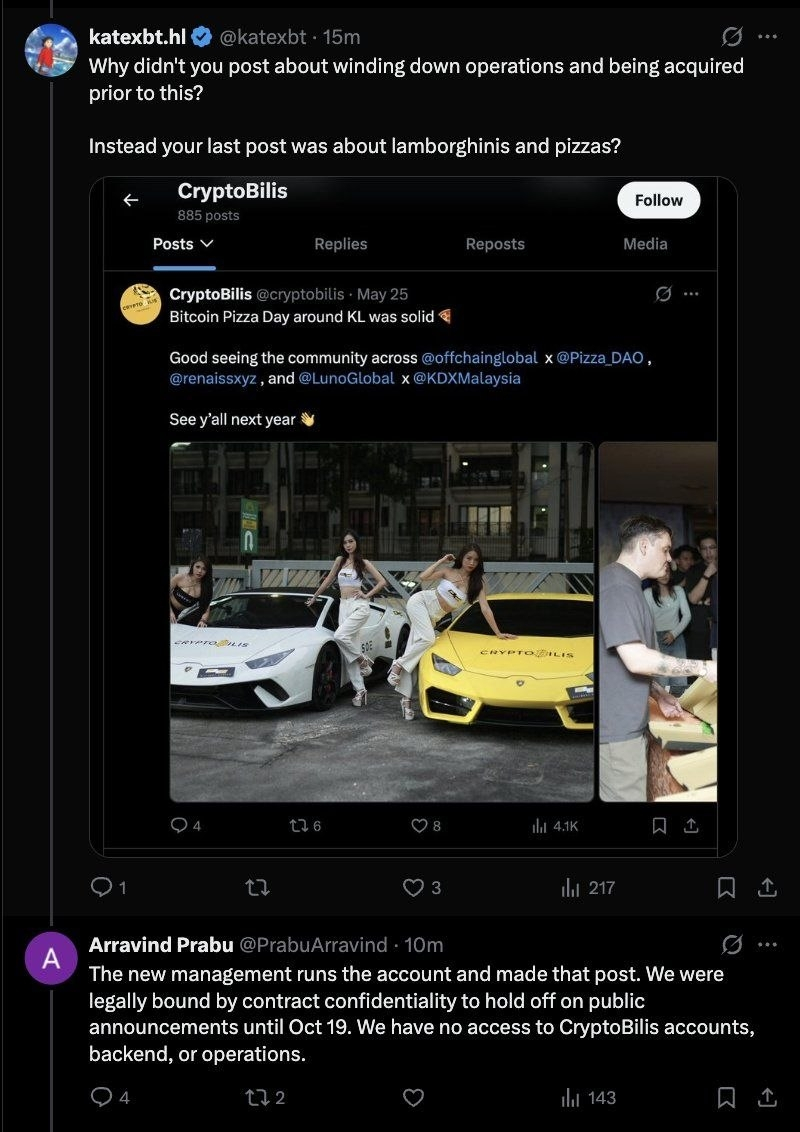
O ex-cofundador confirmou que a aquisição foi concluída em março e que o antigo proprietário havia deixado todas as funções operacionais, administrativas e de gestão. Esse fundador, que não tem mais acesso às operações desde a venda, afirmou: "não fazemos mais parte da empresa" e pediu transparência à atual administração.
3.2 Relação com o ataque não comprovada
Até o momento, não há evidências conclusivas que comprovem uma relação direta entre a mudança de propriedade da CryptoBilis e as invasões às carteiras.
4. Descoberta de Mark Karpelès sobre um módulo implantado
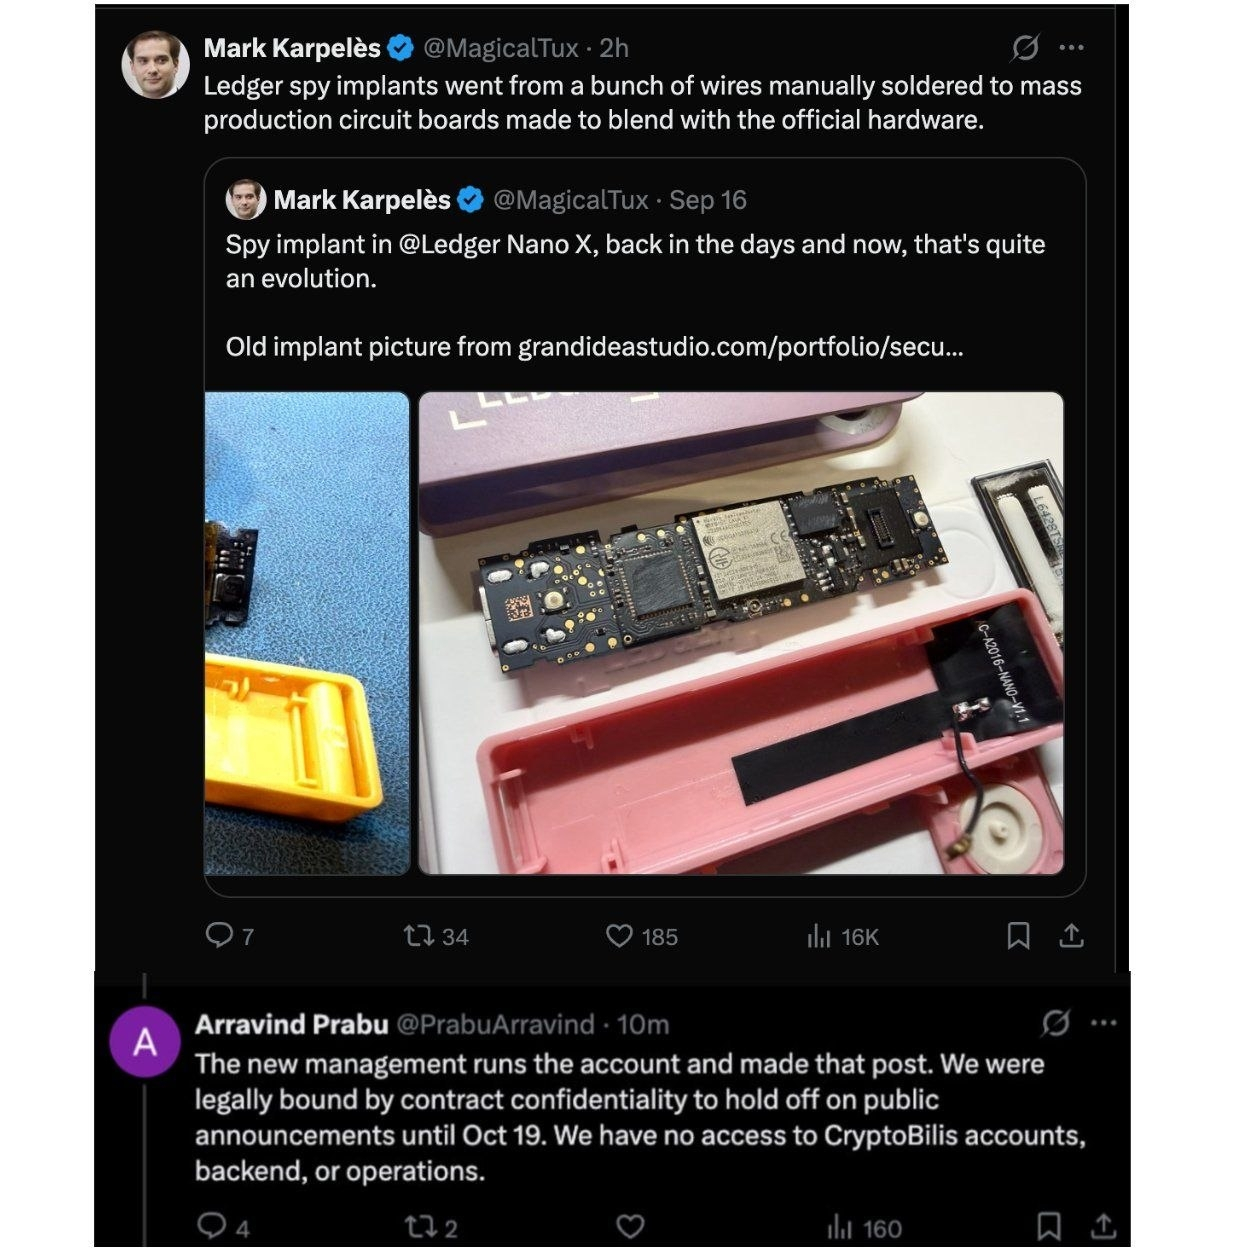
O ex-CEO da Mt. Gox, Mark Karpelès, revelou que um dispositivo Ledger proveniente da Malásia, que ele examinou, continha um suposto módulo espião.
4.1 Detalhes técnicos
O módulo estava oculto no espaço ocupado originalmente pelo acolchoamento da tela e incluía os seguintes componentes:
· Um componente de comunicação LTE
· Uma antena
· Um eSIM
· Um microcontrolador conectado ao barramento SPI da Ledger
4.2 Princípio do ataque
Segundo Karpelès, o módulo implantado analisa o conteúdo exibido na tela, registra a frase de recuperação no momento em que ela é apresentada ao usuário e, em seguida, transmite-a a terceiros pela rede LTE. O invasor pode então monitorar os endereços de carteira da vítima e escolher o momento oportuno para transferir os ativos.
Problema grave: como o elemento seguro original permanece intacto, a verificação oficial de autenticidade da Ledger pode não detectar esse tipo de modificação física.