


O detetive da blockchain ZachXBT disponibilizou quase 350 mil dólares, fingiu ser um burlão que emitia uma moeda para enganar investidores e infiltrou-se num grupo chinês suspeito de branquear dinheiro para hackers norte-coreanos. Enquanto fazia transações, tentava obter informações. Após semanas infiltrado, cruzou as conversas com os movimentos dos fundos na blockchain. A investigação só foi tornada pública a 5 de outubro de 2026, ano e meio depois do início da operação. O mais dramático é que a outra parte não só o tratava como amigo, como também revelou voluntariamente o destino dos fundos norte-coreanos e até tentou recrutá-lo para ganharem dinheiro juntos.
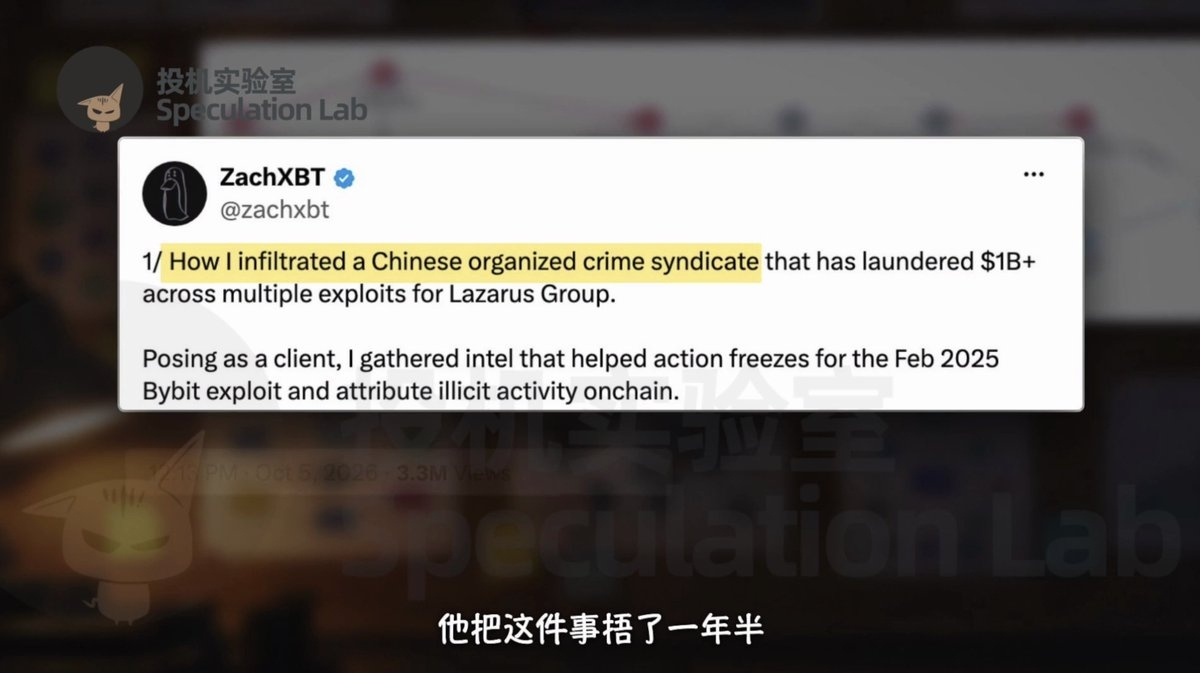
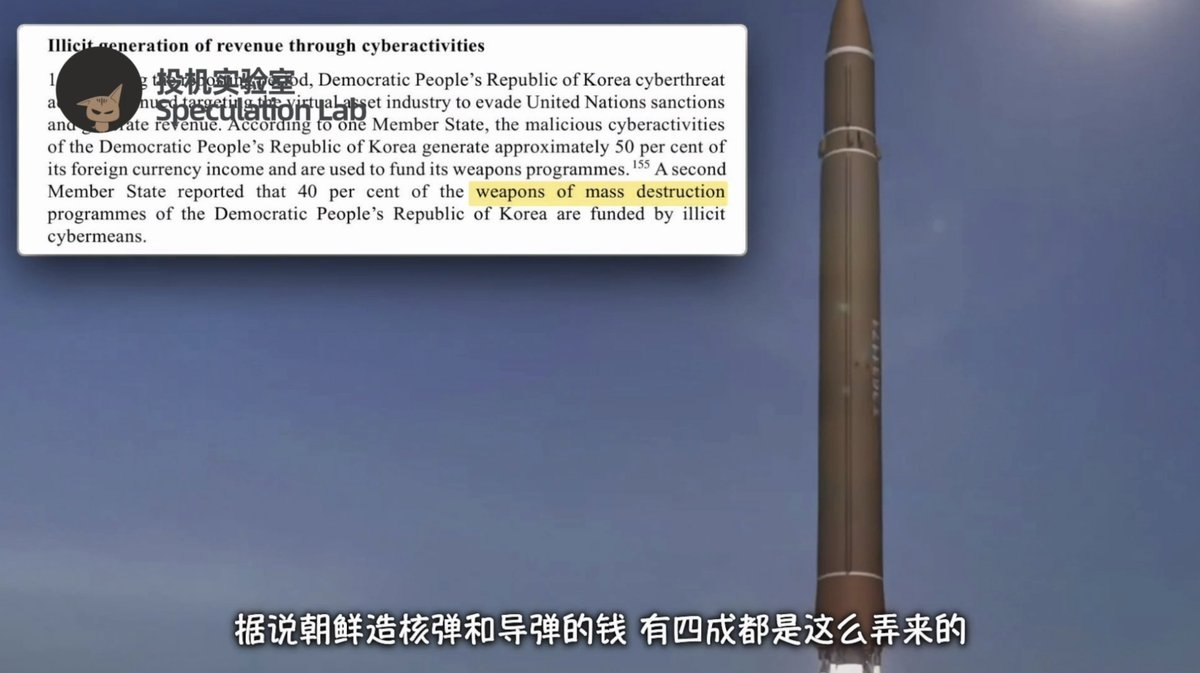
Os hackers norte-coreanos referidos no vídeo são a Lazarus. Há muito que estas operações cibernéticas ligadas à Coreia do Norte são vistas no exterior como uma fonte de financiamento para o país. A referência a «40% do orçamento» precisa de ser contextualizada: um relatório de 2024 de um painel de peritos das Nações Unidas citou um Estado-membro que afirmava que cerca de 40% dos fundos para o programa de armas de destruição maciça da Coreia do Norte provinham de atividades cibernéticas ilícitas. Isto não significa que cada roubo de criptomoedas possa ser associado, moeda a moeda, a um míssil específico. Mas ajuda a explicar por que motivo um roubo numa plataforma de câmbio pode levantar questões de segurança muito para além do mundo das criptomoedas.
Como foram transferidos os 1,5 mil milhões de dólares
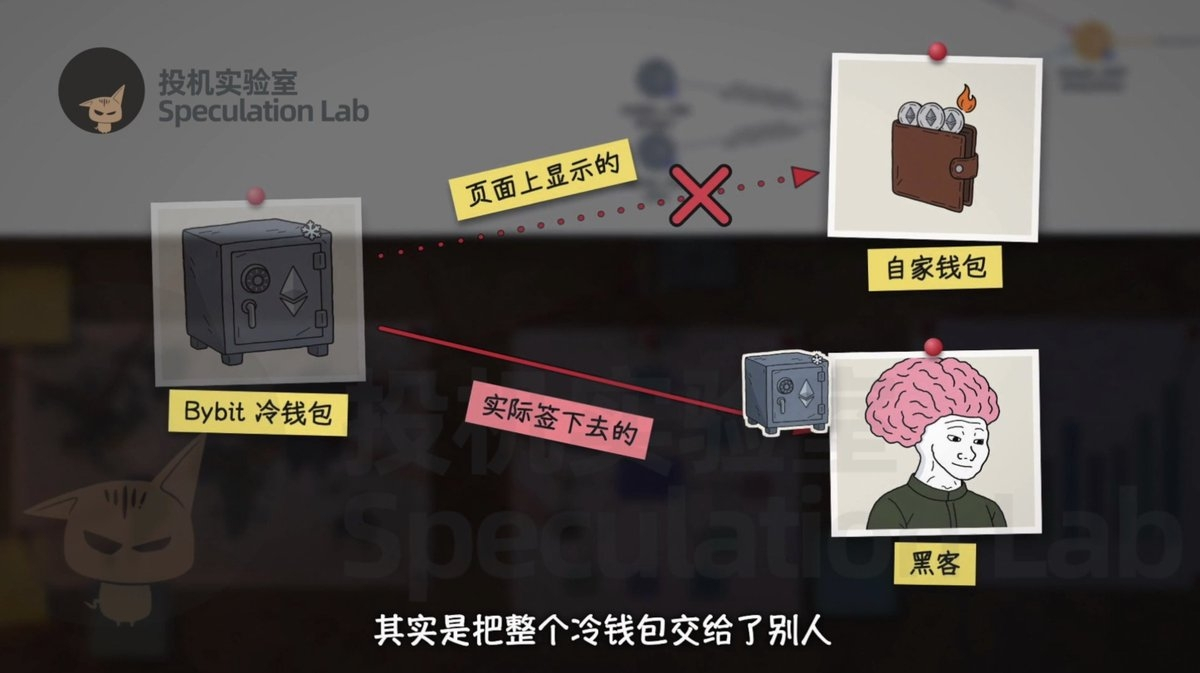
A história começa na noite de 21 de fevereiro de 2025. Os gestores das carteiras da Bybit estavam a trabalhar como de costume, preparando-se para transferir parte dos ethers de uma carteira fria. O endereço que aparecia na página parecia correto e o site também, mas, segundo o relato do vídeo, o código por trás deles já tinha sido adulterado. A transação que os gestores assinaram acabou por entregar aos atacantes o controlo da carteira fria. Em menos de três minutos, foram transferidos cerca de 400 mil ethers e outros ativos, causando perdas próximas de 1,5 mil milhões de dólares. Uma assinatura aparentemente normal tornou-se a porta de entrada para um roubo de proporções gigantescas.
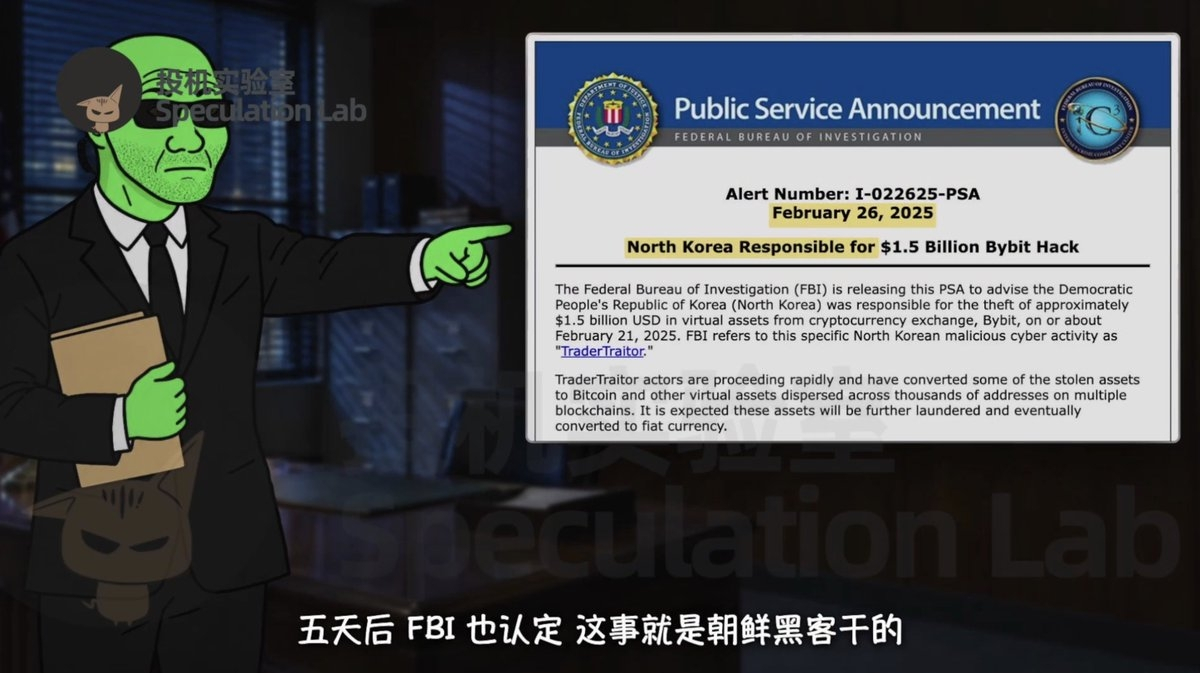
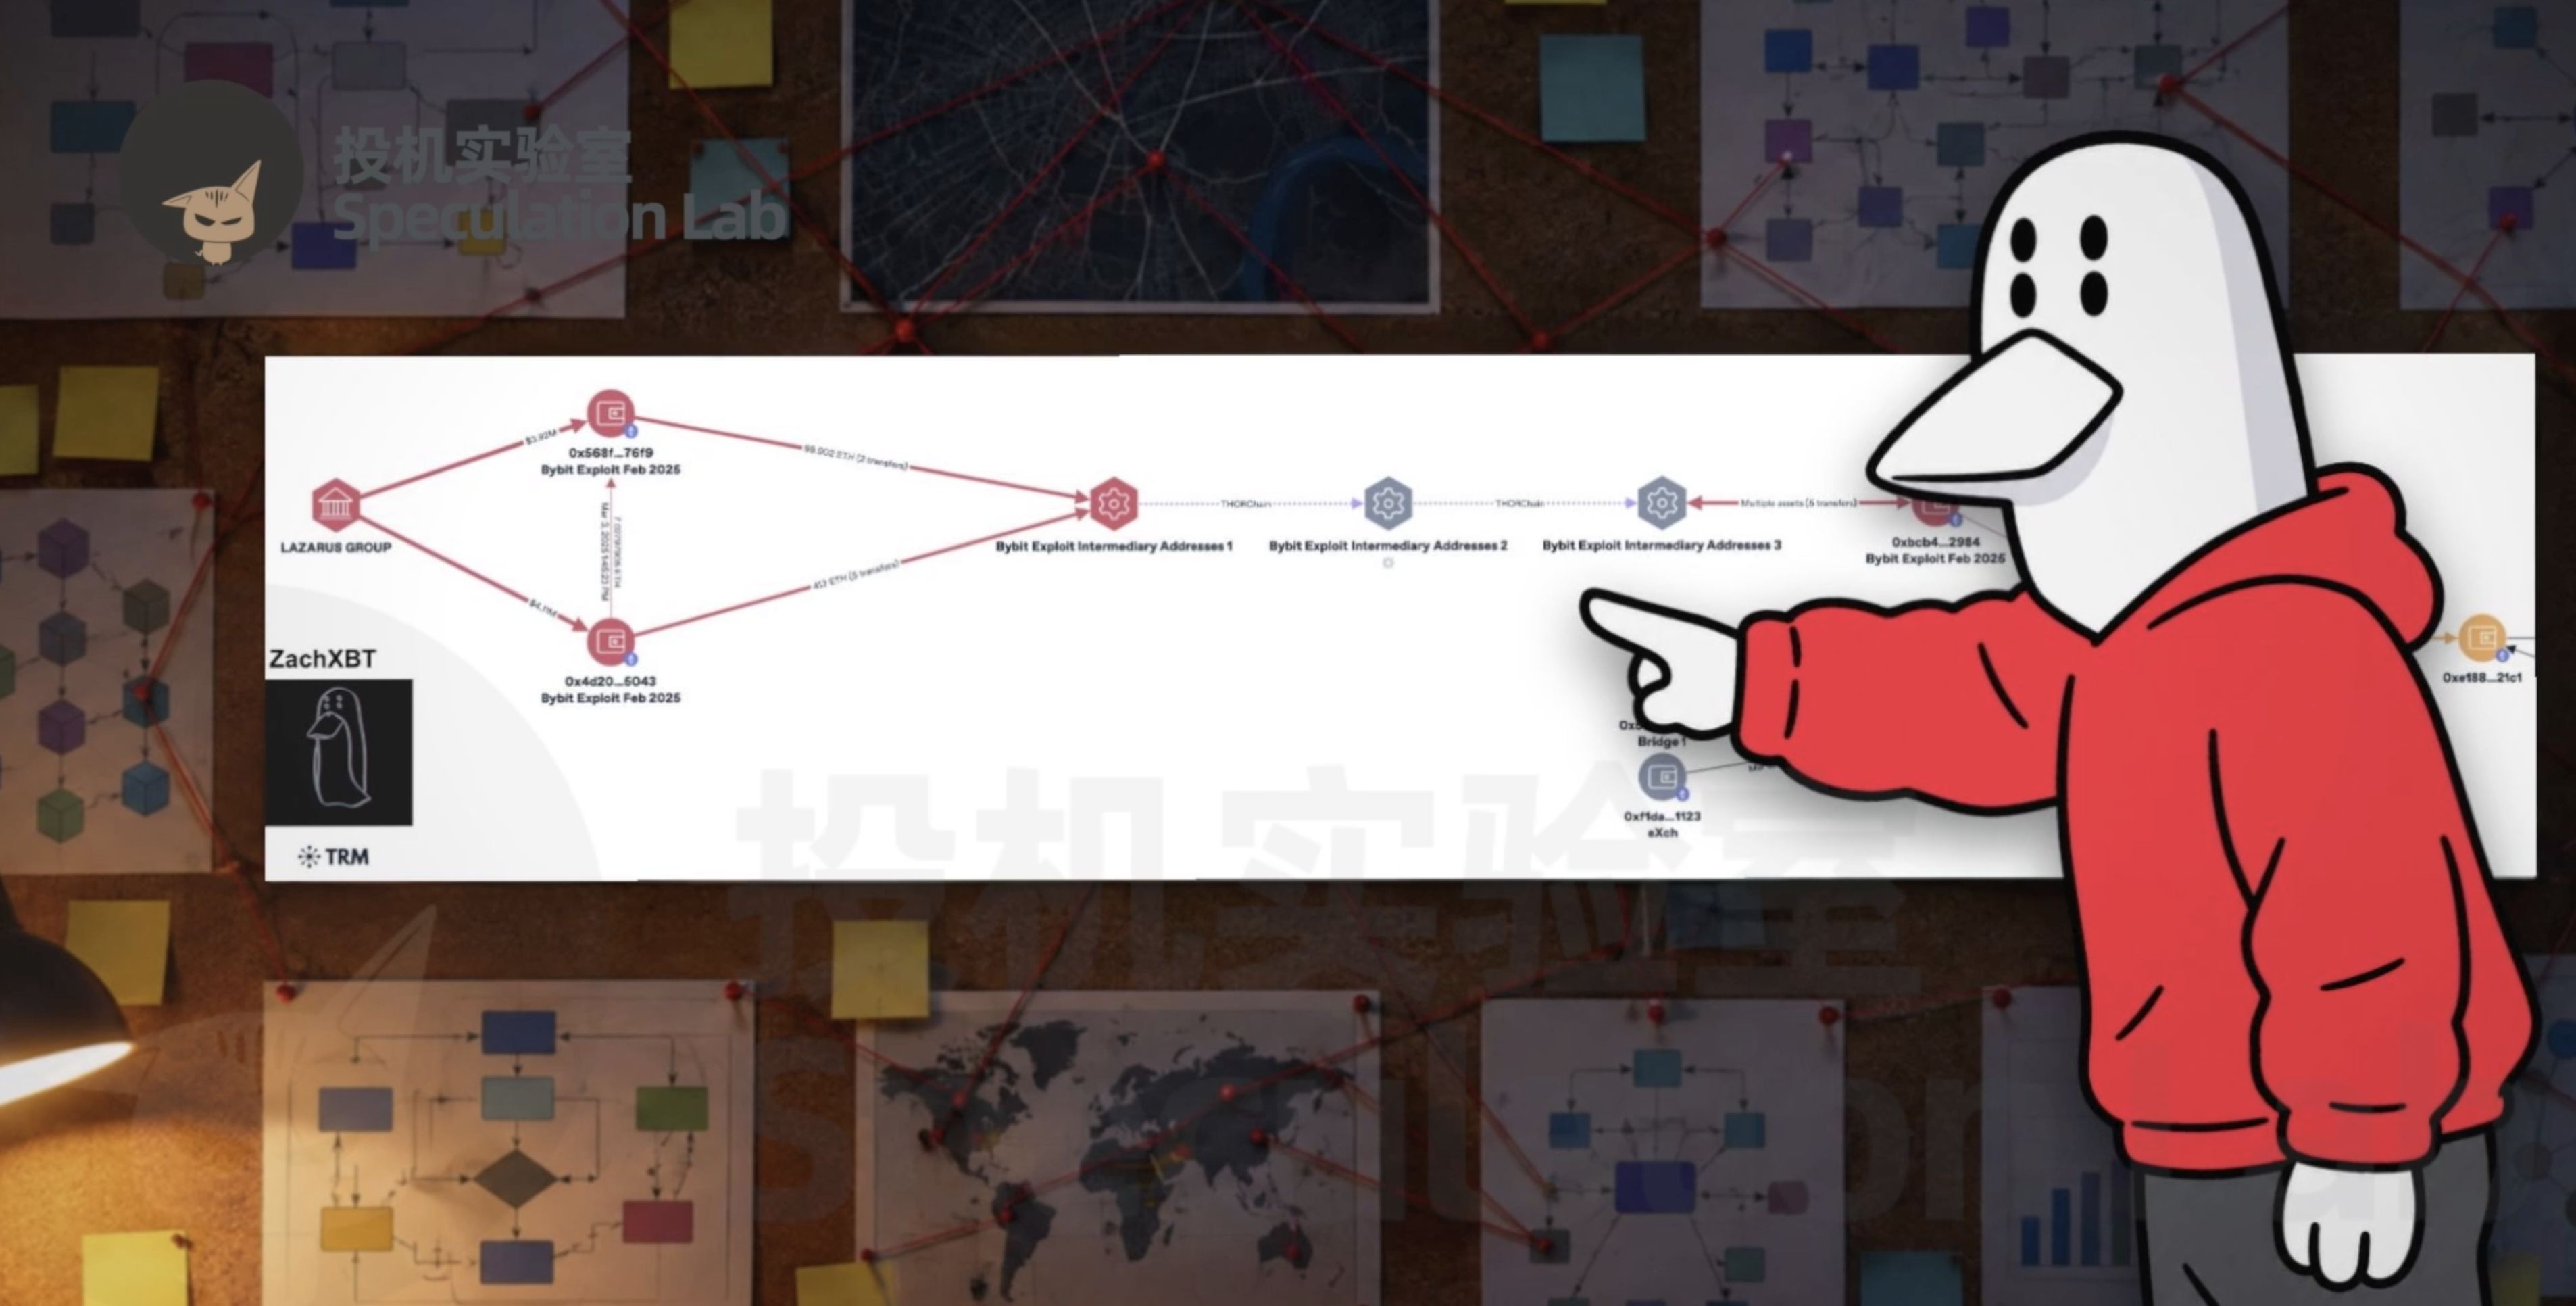
Segundo o vídeo, cerca de uma hora depois do roubo, ZachXBT publicou um alerta no Telegram, 24 minutos antes de o patrão da Bybit o reconhecer publicamente. Nessa mesma noite, apresentou mais pistas e concluiu que o ataque estava ligado a hackers norte-coreanos. Este investigador, que tem centenas de milhares de seguidores no X, também já foi vítima de burlas no mundo das criptomoedas. Mais tarde, começou a seguir os registos na blockchain para rastrear os fundos roubados. Entretanto, o patrão da Bybit passou a noite em direto, a pedir moedas emprestadas e a comprar criptomoedas para cobrir o défice. A 26 de fevereiro, o FBI publicou um comunicado atribuindo o roubo de cerca de 1,5 mil milhões de dólares à atividade TraderTraitor, ligada à Coreia do Norte.
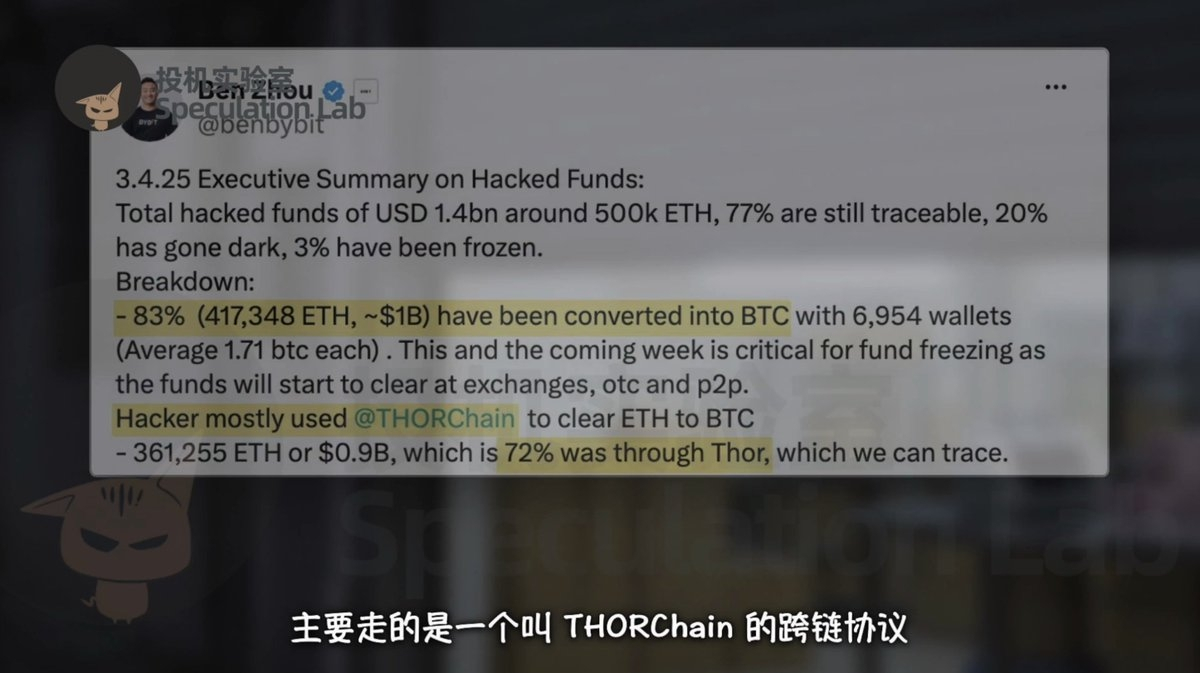
Conseguir ver para onde vão os fundos não significa que seja possível travá-los. As transferências na Ethereum são públicas e transparentes, e as plataformas de câmbio podem rastrear os fundos e tomar medidas contra os endereços em causa. Mas, segundo o vídeo, todo o Ethereum roubado foi escoado em apenas dez dias; a maior parte foi convertida em Bitcoin, sobretudo através do protocolo de interoperabilidade entre blockchains THORChain. Não exige o registo de uma conta tradicional, o que dificulta muito a interceção; as conversões também geraram cerca de 5,5 milhões de dólares em comissões. Mas converter as moedas em Bitcoin só resolveu o problema da transferência. Para transformar os fundos roubados em dinheiro utilizável, ainda era preciso alguém que os recebesse.
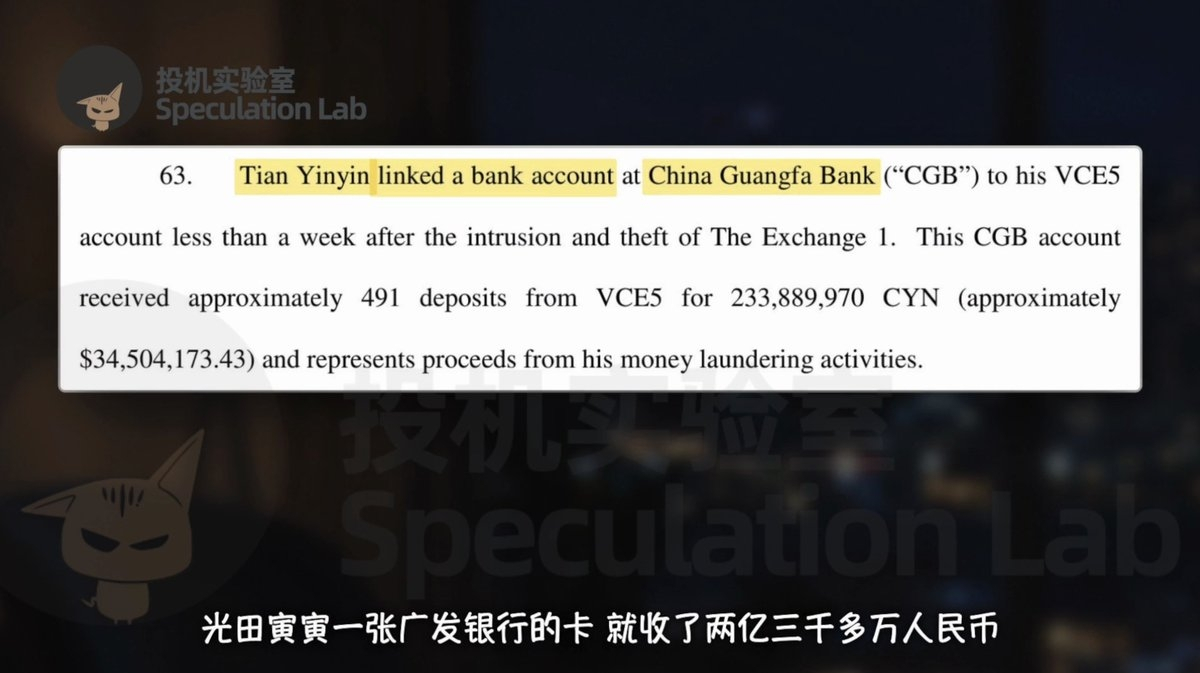
Não é a primeira vez que intermediários chineses que tratam de fundos roubados para hackers norte-coreanos aparecem em casos públicos. Em 2020, o Departamento de Justiça dos EUA acusou Tian Yinyin e Li Jiandong de branquearem mais de 100 milhões de dólares em criptoativos para hackers ligados à Coreia do Norte. Segundo os documentos do caso citados no vídeo, o dinheiro obtido com a venda das moedas foi depositado em cartões bancários chineses, e um cartão do China Guangfa Bank pertencente a Tian Yinyin recebeu mais de 200 milhões de yuans. Estas são acusações e elementos de um caso da altura; não substituem as provas da investigação atual. Mas mostram que a rede de branqueamento entre o roubo das moedas e a sua conversão em dinheiro é sempre uma peça fundamental.
O negócio mais discreto ficou a descoberto num grupo público de apoio ao cliente
No caso da Bybit, segundo o vídeo, os norte-coreanos confiaram grande parte do trabalho de branqueamento de dinheiro a grupos externos. Quem aceitava tratar dos fundos não só tinha de os transferir, como podia ter de adiantar dinheiro e suportar o stress de os fundos ficarem retidos a meio do percurso. Por isso, se uma conversão demorasse demasiado a chegar, iam aos grupos públicos do protocolo para reclamar junto do apoio ao cliente, como se fossem utilizadores comuns. Foi precisamente esse contraste que chamou a atenção de ZachXBT: a cadeia de fundos podia ser dividida de forma muito complexa, mas os operadores reais ficavam ansiosos, queixavam-se e entregavam voluntariamente os números das transações. Foi assim que o negócio clandestino deixou uma brecha nos grupos públicos de apoio ao cliente.
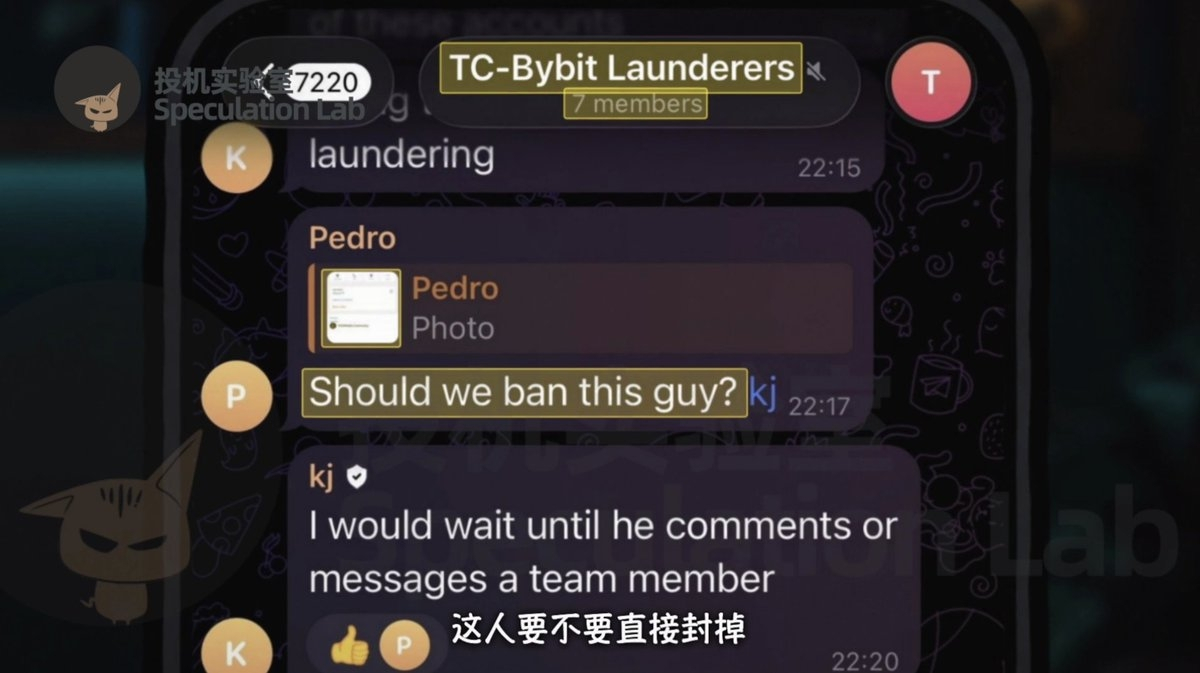
Poucos dias depois do incidente da Bybit, ZachXBT encontrou mais de 15 contas semelhantes em grupos públicos do Telegram e do Discord. Seguiu uma a uma as ordens de ajuda que publicavam e descobriu que todas estavam ligadas aos fundos roubados da Bybit. O vídeo também menciona que alguns funcionários do apoio ao cliente trocaram informações com ele em privado e criaram um pequeno grupo chamado «Lavadores de dinheiro da Bybit». Alguém publicou uma captura de ecrã de uma conta e perguntou se deviam bloqueá-la de imediato, mas ele pediu que esperassem: até essa pessoa falar por iniciativa própria ou voltar a contactar o apoio ao cliente. Manter a conta ativa podia revelar pistas sobre a transação seguinte.
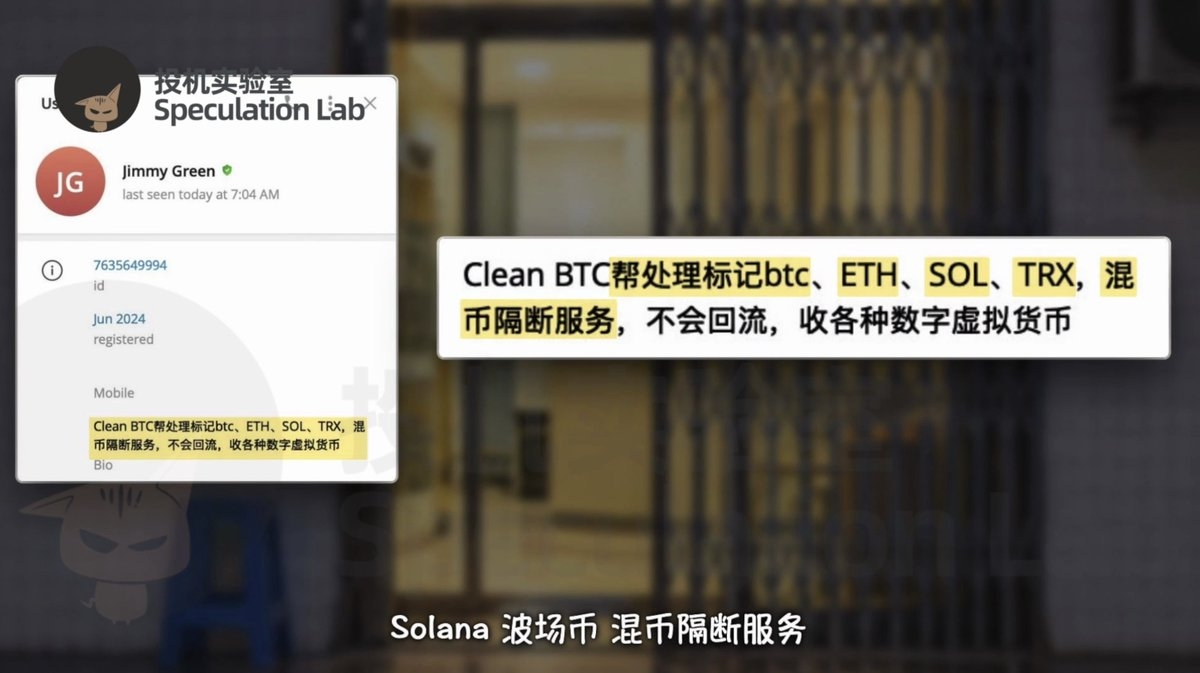
Uma das contas chamava-se Jimmy Green. A 25 de fevereiro, queixou-se num grupo da THORChain com dezenas de milhares de membros de que a conversão não tinha sido concluída. O apoio ao cliente pediu-lhe que publicasse o número da transação, e ele fê-lo. ZachXBT seguiu esse número e descobriu que a conversão de mais de quatro ethers estava bloqueada. No mesmo dia, a carteira que fizera o pagamento acabara de receber 64 ethers do endereço do hacker da Bybit. Ao consultar a descrição de Jimmy, viu que anunciava, em chinês, serviços para tratar de bitcoins, ethers, Solana e moedas Tron assinalados, além de serviços para separar fundos através de mistura de moedas. A identidade ainda não estava esclarecida, mas os anúncios dos serviços já estavam à vista de todos.
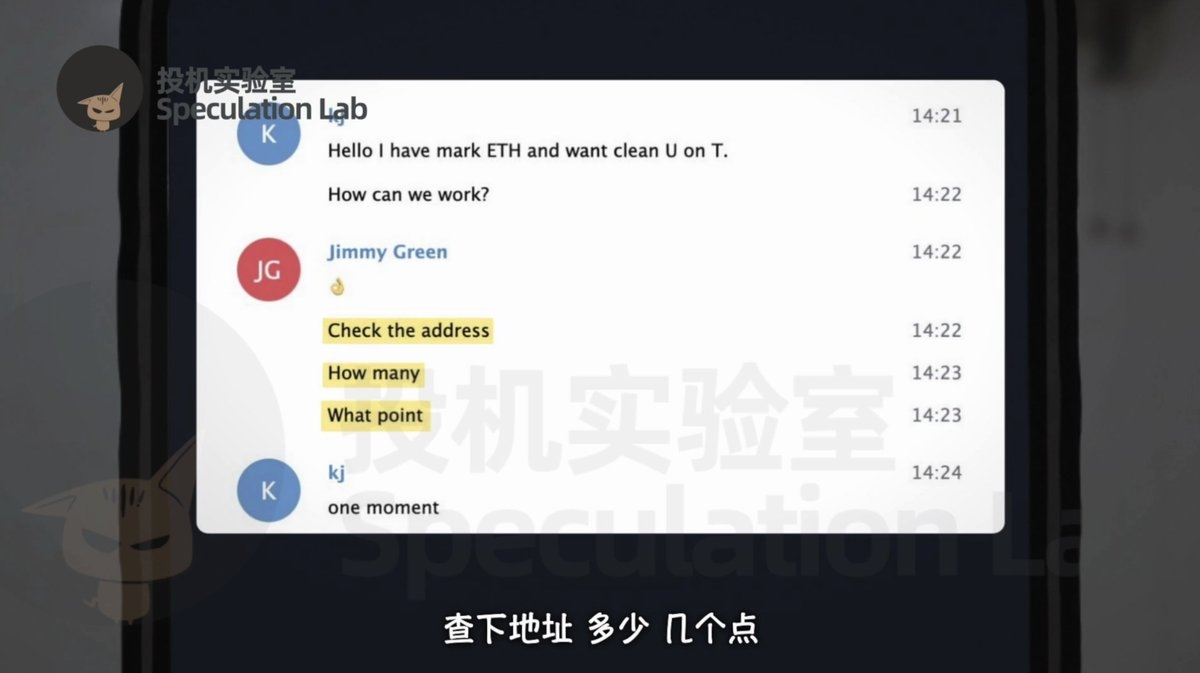
Jimmy falou no grupo durante menos de uma hora antes de ZachXBT lhe enviar uma mensagem privada. Usando o pseudónimo KJ, fingiu ter ethers assinalados e querer trocá-los por «U limpos» na Tron. Jimmy respondeu rapidamente, recorrendo a um tradutor, e só se preocupou com os endereços, as quantidades e as comissões. ZachXBT propôs começar com uma pequena operação e aumentar a escala se corresse bem; combinaram uma comissão de 5%. Jimmy respondeu «OK». Mais tarde, alguém perguntou se KJ era uma abreviatura de Kim Jong-un, e ele brincou: «Apanhaste-me.» Foi assim que a identidade disfarçada entrou na lista de clientes da outra parte.
Cada transação troca perdas por informações
A 6 de março, ZachXBT criou uma nova carteira, depositou quase 350 mil USDC e enviou a Jimmy uma captura de ecrã do saldo. Jimmy enviou-lhe um código de pagamento e testaram primeiro com apenas 100 dólares. Dois minutos depois, foram devolvidos 100 USDT na Tron; não foi cobrada qualquer comissão pela operação de teste. Na segunda operação, aumentaram o valor para 10 mil dólares. Depois de mais de 40 minutos de espera, chegaram finalmente 9500 dólares, exatamente com os 5% descontados. Jimmy explicou que estava a caminho do escritório e pediu ao cliente que não se preocupasse, insistindo que a honestidade vinha em primeiro lugar. A conversa fluida de quem aceita encomendas fazia uma operação suspeita de branqueamento de dinheiro soar a um serviço de câmbio normal.
A terceira operação foi de 25 mil dólares. Jimmy disse que já era noite no país e que tinha de chamar alguém, por isso o início seria mais lento. ZachXBT aproveitou para perguntar: «Fazes isto sozinho ou em equipa?» Jimmy respondeu que, se uma pessoa tratar de tudo, é fácil que os fundos sejam congelados. Por isso, cada um fica responsável por uma parte; depois de receberem o U, dividem-no entre diferentes cambistas — pessoas que trocam stablecoins por dinheiro fora das plataformas. No fim, foram devolvidos 23 750 dólares, com exatamente 5% descontados. As respostas mostravam ao investigador que não se tratava apenas de uma conta que aceitava encomendas, mas de uma rede de processamento com tarefas divididas e uma cadeia de intervenientes a montante e a jusante.
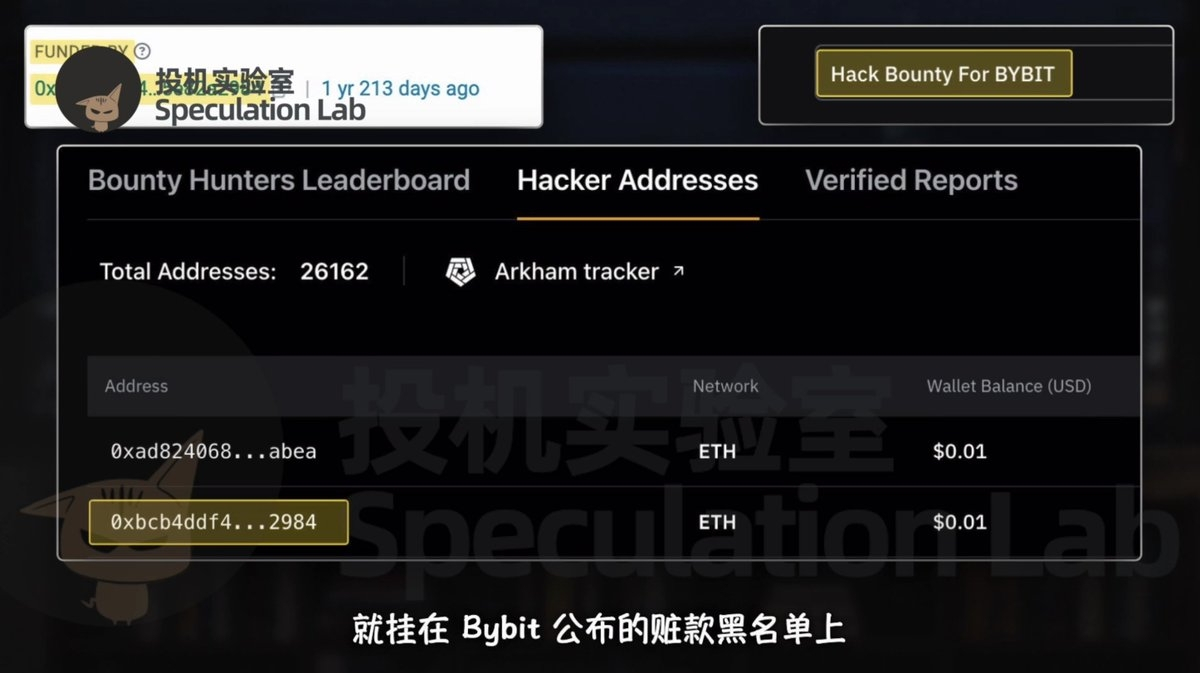
O que ligou Jimmy aos fundos roubados da Bybit foi uma pequena comissão de mineração. O endereço de recebimento que Jimmy forneceu era uma carteira nova. Dez minutos depois de receber o dinheiro, outro endereço transferiu uma pequena quantidade de Ethereum para pagar as taxas da transferência. O endereço que forneceu essa comissão de mineração constava da lista negra de endereços de fundos roubados publicada pela Bybit. Assim, o interlocutor, a carteira de recebimento e o endereço conhecido dos fundos roubados ficaram ligados numa única cadeia. Depois de concluir as primeiras operações, ZachXBT não trocou os mais de 310 mil dólares que ainda restavam na carteira; transferiu o dinheiro nesse mesmo dia.
Nos dias seguintes, ZachXBT quase não respondeu a Jimmy. A 10 de março, Jimmy começou a enviar-lhe mensagens de manhã e continuou a cumprimentá-lo, até que, por fim, só restou um ponto de interrogação. ZachXBT fingiu estar irritado e disse-lhe para parar de insistir: se surgisse uma encomenda, entraria em contacto. Jimmy apressou-se a explicar que as criptomoedas norte-coreanas estavam paradas havia dez dias, que a equipa precisava de encontrar trabalho e que já tinha 1 milhão de dólares preparado para começar a qualquer momento. Pensava estar a conquistar um cliente, mas acabou por revelar a pausa nas operações, a origem dos fundos a montante e o capital que a equipa tinha disponível. O investigador obteve novas pistas a partir daquela conversa.
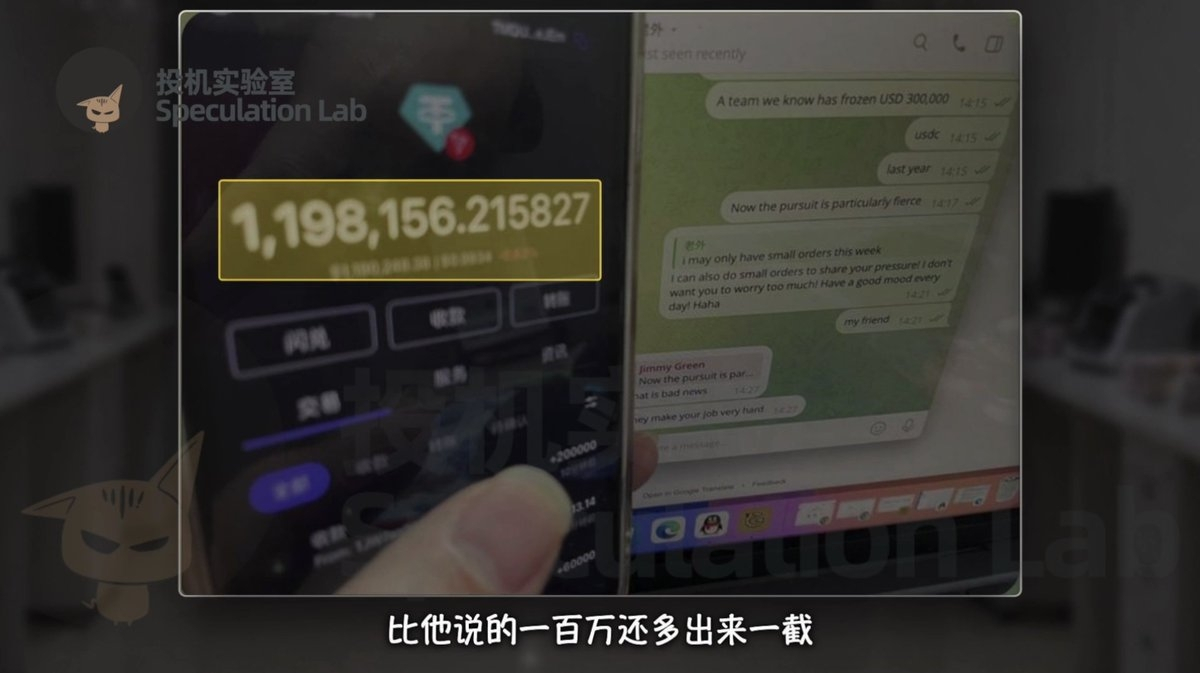
ZachXBT disse que só tinha operações pequenas naquela semana, e Jimmy aceitou tratar delas. Também o avisou de que tanto o USDC como o USDT podiam ser congelados e que, ultimamente, o rastreamento era intenso. Para provar que tinha capacidade, Jimmy enviou uma fotografia em que segurava um telemóvel e mostrava uma carteira com quase 1,2 milhões de U, mais do que o milhão de dólares que mencionara antes. Reconheceu a pressão do rastreamento, mas garantiu que tinham métodos específicos para separar os fundos e evitar congelamentos, e que não era difícil tratar das operações. O saldo da carteira, a capacidade para aceitar encomendas e as alegadas garantias de segurança eram, à partida, argumentos de venda, mas ZachXBT usou-os para continuar a verificar as informações.
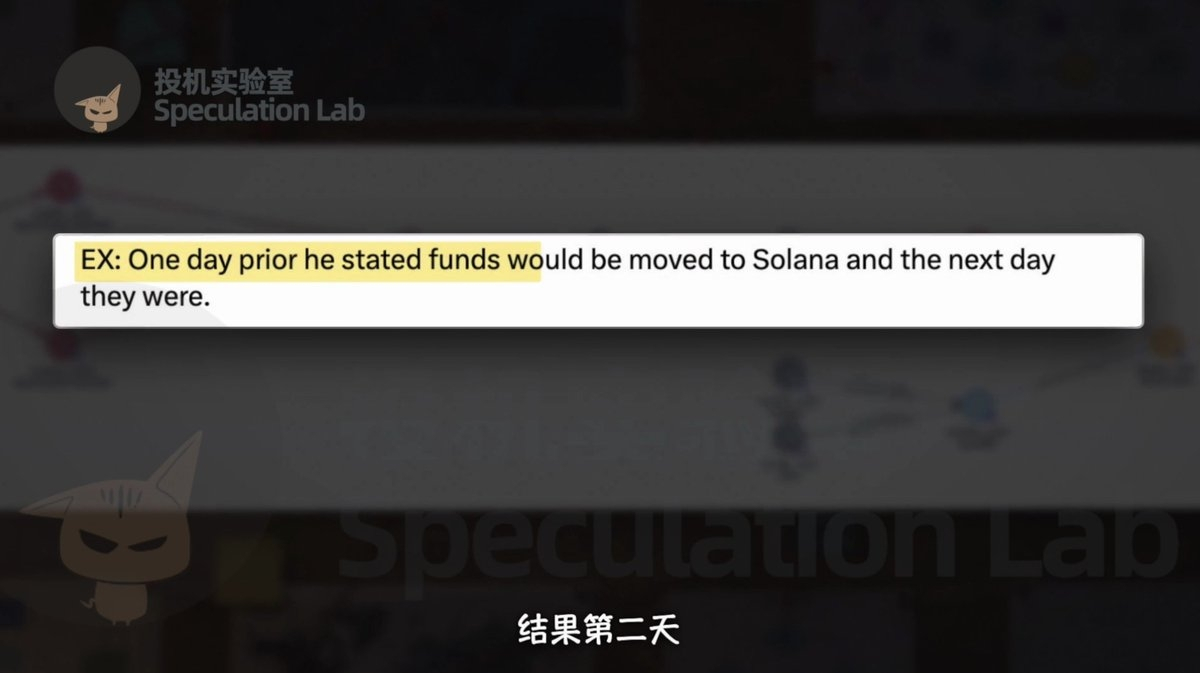
Numa conversa, Jimmy disse que os norte-coreanos começariam a trabalhar no dia seguinte e que os bitcoins seriam transferidos de volta para Solana. Também tentou recrutar ZachXBT, dizendo que havia muito trabalho daquele tipo e que podiam ganhar dinheiro juntos. Prometeu que o U dele não seria congelado e que, se fosse, o compensaria. No dia seguinte, os fundos roubados à Bybit foram efetivamente transferidos para Solana. Para o investigador, acertar antecipadamente no movimento dos fundos valia mais do que simples fanfarronice. ZachXBT decidiu continuar a fazer operações, aceitando perder 5% em cada uma, para obter informações mais aprofundadas e depois verificar cada afirmação na blockchain.
Quem revelou que o Sr. Kim tinha cinquenta bitcoins?
A 12 de março, ZachXBT fez outra operação, no valor de 50 mil dólares. Perguntou a Jimmy se estava ocupado, e este respondeu que estava a tratar de bitcoins norte-coreanos. Afirmou ainda que «Kim Jong-un acabou de libertar 50» e que a equipa só recebera 30. Jimmy explicou que o grupo a montante receava que o U fosse congelado e, por isso, começara a testar o Bitcoin e a libertar os fundos com mais cautela. É importante distinguir os factos: as 50 moedas eram a quantidade que Jimmy dizia ter sido libertada, não uma quantidade cujo congelamento tivesse sido comprovado. E as repetidas referências a Kim Jong-un na conversa também não provam que ele tenha ordenado ou executado pessoalmente cada transação.
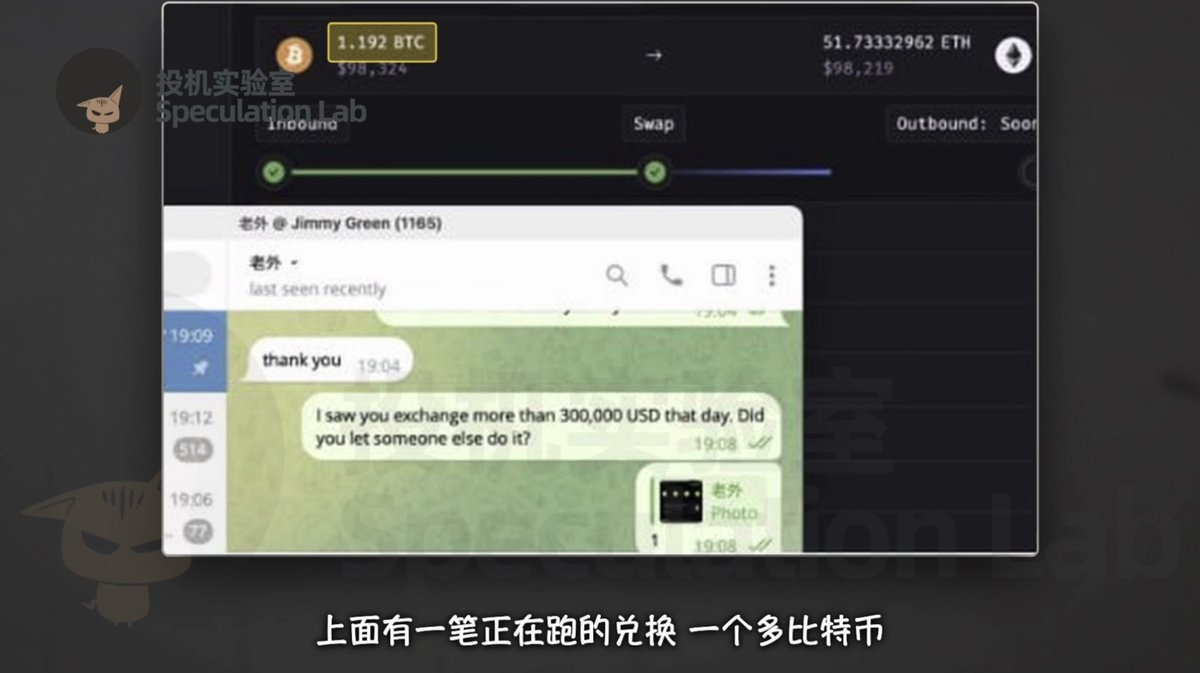
Jimmy também investigava os «clientes». Descobriu que ZachXBT tinha transferido mais de 300 mil dólares e perguntou-lhe se tinha pedido a outra pessoa que tratasse da operação. Também o avisou de que havia muitos burlões e de que não devia experimentar à toa, para não lhe roubarem o dinheiro. Depois, Jimmy enviou uma captura de ecrã do computador, mostrando uma ordem para trocar pouco mais de um bitcoin por mais de 50 ethers. Na conversa, chamava-lhe «meu amigo», mas tinha ZachXBT guardado como «estrangeiro». ZachXBT cruzou a hora e o montante da captura de ecrã com os registos da THORChain, rastreou a origem dos bitcoins e chegou novamente à Bybit.
Fornecer legendas (opcional)
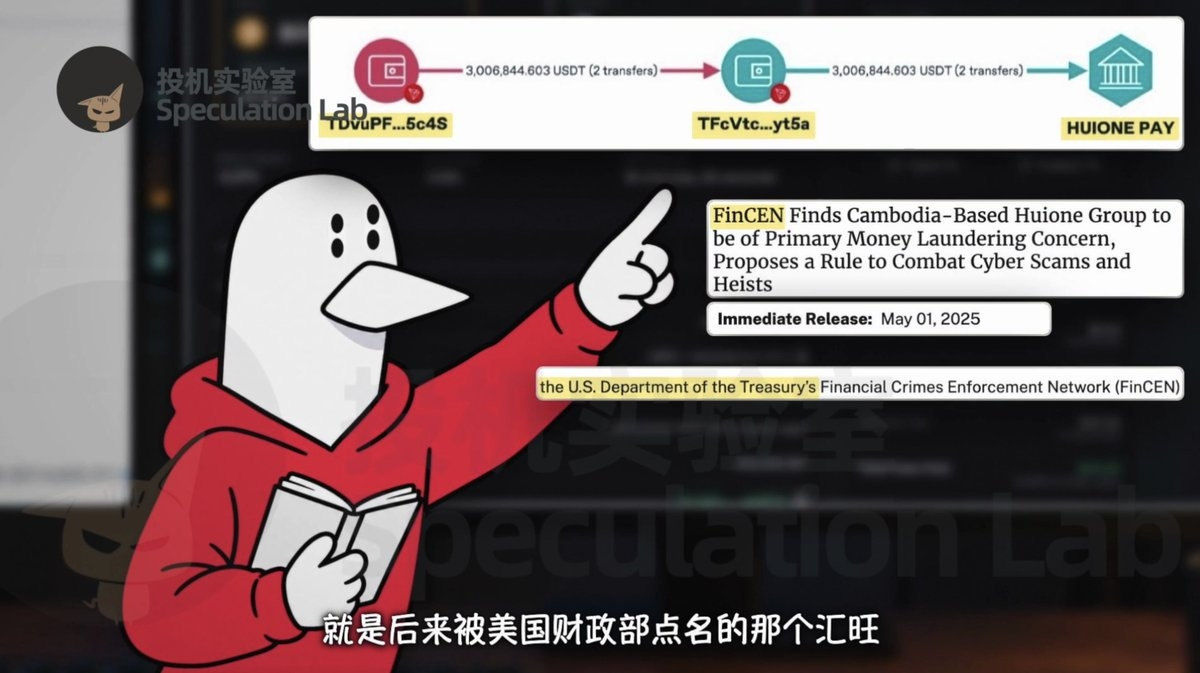
As conversas entre os dois começaram a parecer cada vez mais as de velhos conhecidos. Jimmy perguntou se ele já tinha comido e se sabia jogar mahjong, e enviou-lhe fotografias de duas grandes panelas de comida. Num fim de semana, disse que um amigo lhe pedira para tratar de 3 milhões de dólares provenientes de uma burla. Como a comissão era baixa, não queria aceitar, mas o amigo insistiu e acabou por trabalhar a noite toda. Segundo o vídeo, o dinheiro foi transferido primeiro em parcelas de 100 mil dólares e depois de 2,9 milhões. ZachXBT seguiu o percurso e descobriu que os fundos chegaram a carteiras relacionadas com a Huione, no Camboja. A conversa banal sobre refeições e o movimento de enormes quantias cruzavam-se, tornando cada vez mais clara a rede de trabalho daquele intermediário.
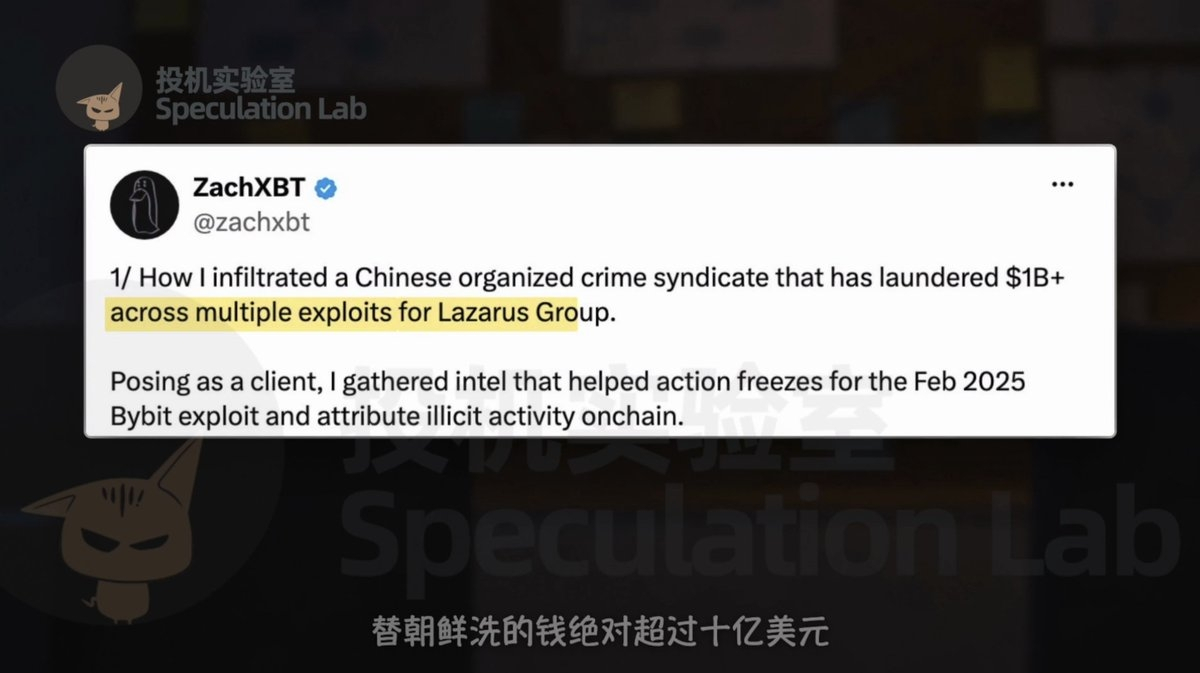
A afirmação mais extravagante de Jimmy foi a de que a sua equipa tratara da maior parte dos 1,5 mil milhões de dólares em Ethereum roubados à Bybit. Não é possível saber quanto há de exagero nessa afirmação baseando-nos apenas no que ele próprio disse. O vídeo preserva a avaliação mais cautelosa de ZachXBT: o que a outra parte descrevia era compatível com os padrões que ele observava na blockchain. Somando vários ataques, estimou que o grupo poderia ter tratado de mais de mil milhões de dólares para a Lazarus. As afirmações dos membros do grupo, as estimativas do investigador e as transações concretas que podem ser verificadas têm pesos probatórios diferentes e devem ser analisadas separadamente.
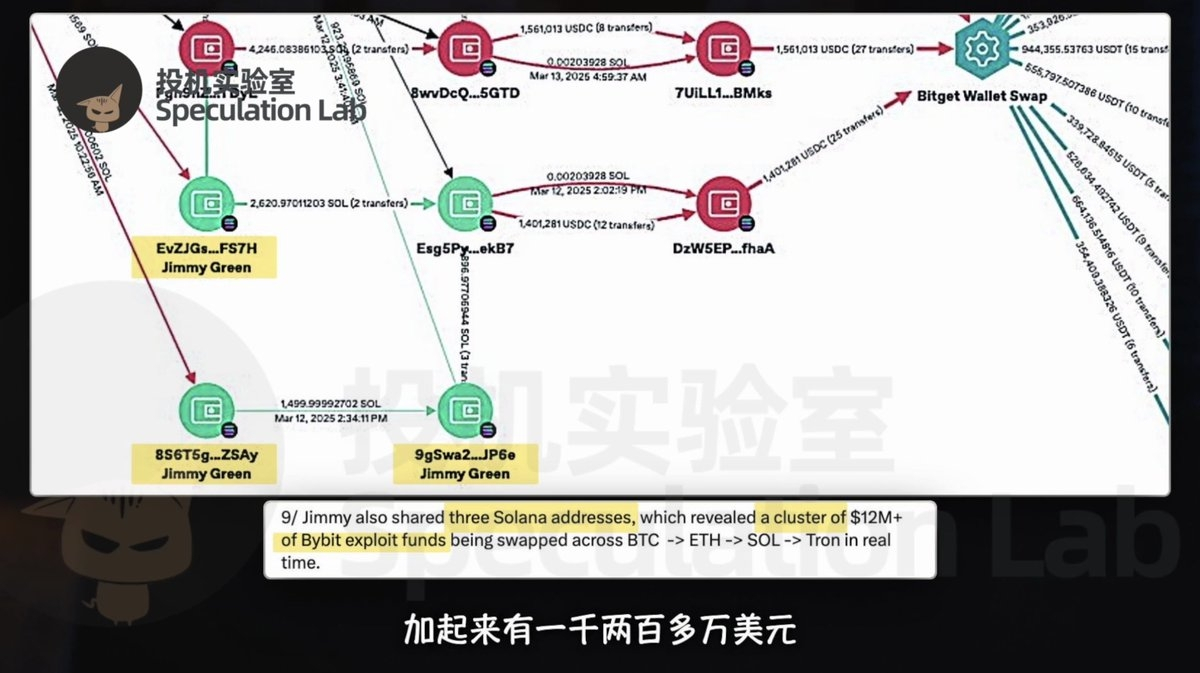
Três endereços revelaram mais de 12 milhões de dólares
Jimmy também enviou três endereços Solana e disse que estava a tratar da operação nessa noite, convertendo as moedas dessa blockchain de volta para a Tron. ZachXBT seguiu os endereços e descobriu uma longa cadeia de fundos roubados ligados à Bybit que estavam em movimento, num total superior a 12 milhões de dólares. Até então, o investigador recorrera sobretudo às conversas para obter informações; nesta fase, os endereços concretos transformaram aquelas descrições em percursos financeiros que podiam ser verificados. Saltar repetidamente entre diferentes blockchains aumenta, de facto, a dificuldade do rastreamento. Mas, se um dos operadores revelar voluntariamente um ponto de acesso, os endereços antes dispersos podem voltar a ser ligados.
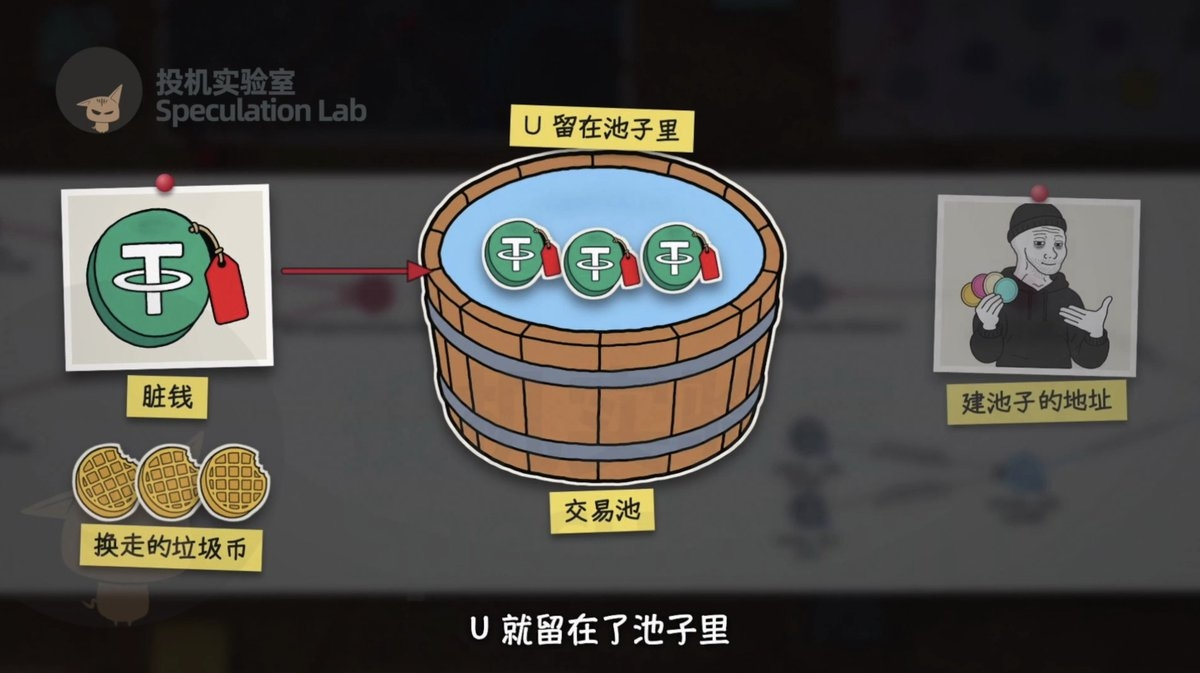
O vídeo também descreve uma técnica para ocultar a origem dos fundos através de pools de negociação de tokens: o grupo emitiu vários tokens com pouquíssima atividade de negociação, incluindo WAFF, FIZZ, BUTTER e SQUIRT, e usou os pools para disfarçar os fundos roubados como transações aparentemente normais e receitas de liquidez. À primeira vista, o dinheiro parecia vir dos rendimentos de um pool; mas, seguindo os endereços para trás e para a frente, a origem podia continuar a ser revelada. ZachXBT entregou os endereços que encontrou às autoridades responsáveis pela investigação. A prova importante não é apenas «que ferramenta foi usada», mas se os fundos movimentados antes e depois destas operações podem ser associados a ativos roubados já conhecidos.
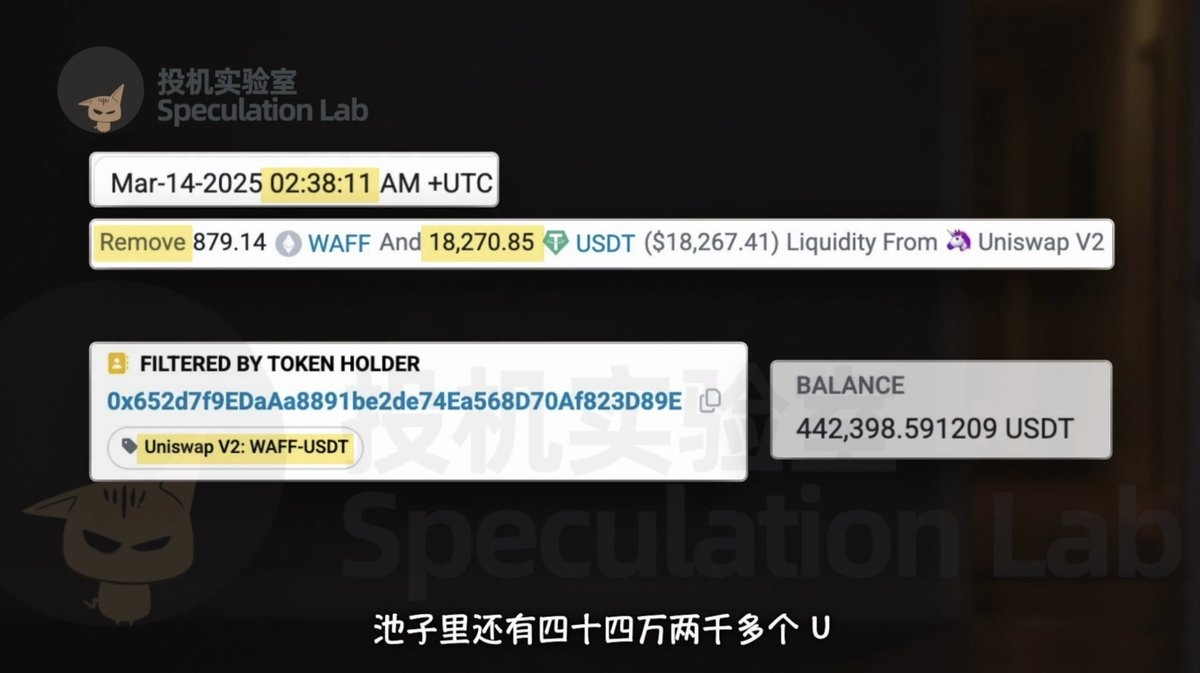
Jimmy já se gabara de que monitorizavam os riscos com antecedência e podiam avisar um dia antes de um problema, chegando a afirmar que colaboravam com pessoas de dentro da Tether. Mas, a 14 de março, a Tether, emissora do USDT, congelou o pool associado à WAFF. O endereço que criara o pool tinha acabado de retirar cerca de 18 mil dólares, meia hora antes, e os cerca de 442 mil U restantes ficaram bloqueados. Segundo o vídeo, ZachXBT conseguiu rastrear perdas de mais de 4 mil dólares em comissões, enquanto a investigação contribuiu para o congelamento de um montante muito superior. Isto não prova que Jimmy tivesse realmente contactos internos; pelo contrário, mostra que a sua promessa de «evitar congelamentos» não protegeu os fundos em causa.
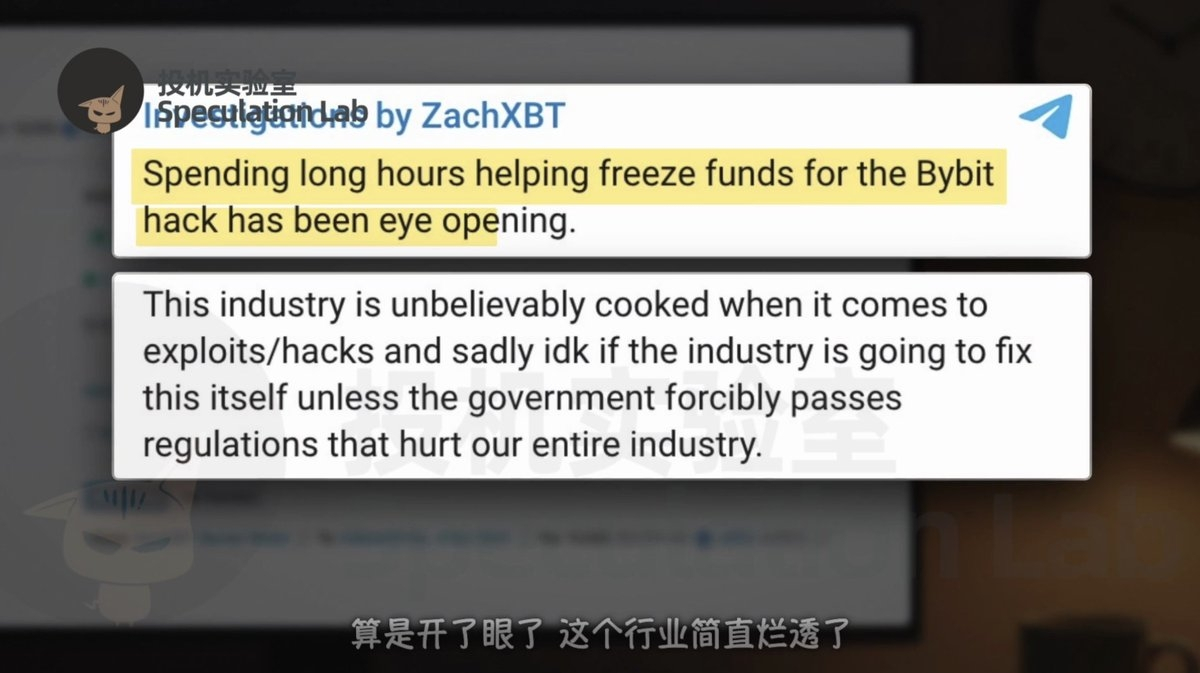
ZachXBT entregou estes materiais ao FBI, mas não os tornou públicos de imediato. A 18 de março, quatro dias depois de o pool de negociação ter sido congelado, queixou-se no seu canal, dizendo que passara os últimos dias a ajudar diariamente a congelar fundos relacionados com a Bybit e que vira o lado pior desta indústria. Na altura, o público ainda não sabia com quem estava a conversar nem que tinha usado o seu próprio dinheiro para obter aquelas pistas. Para quem acompanha e denuncia publicamente transações, basta pouco tempo para publicar uma mensagem; mas, quando as pistas dizem respeito a uma investigação em curso, já não é só ele quem decide quando as divulgar. Por isso, esta história ficou em silêncio durante muito tempo.
Um ano e meio depois, voltaram a aparecer as mesmas reclamações sobre atrasos
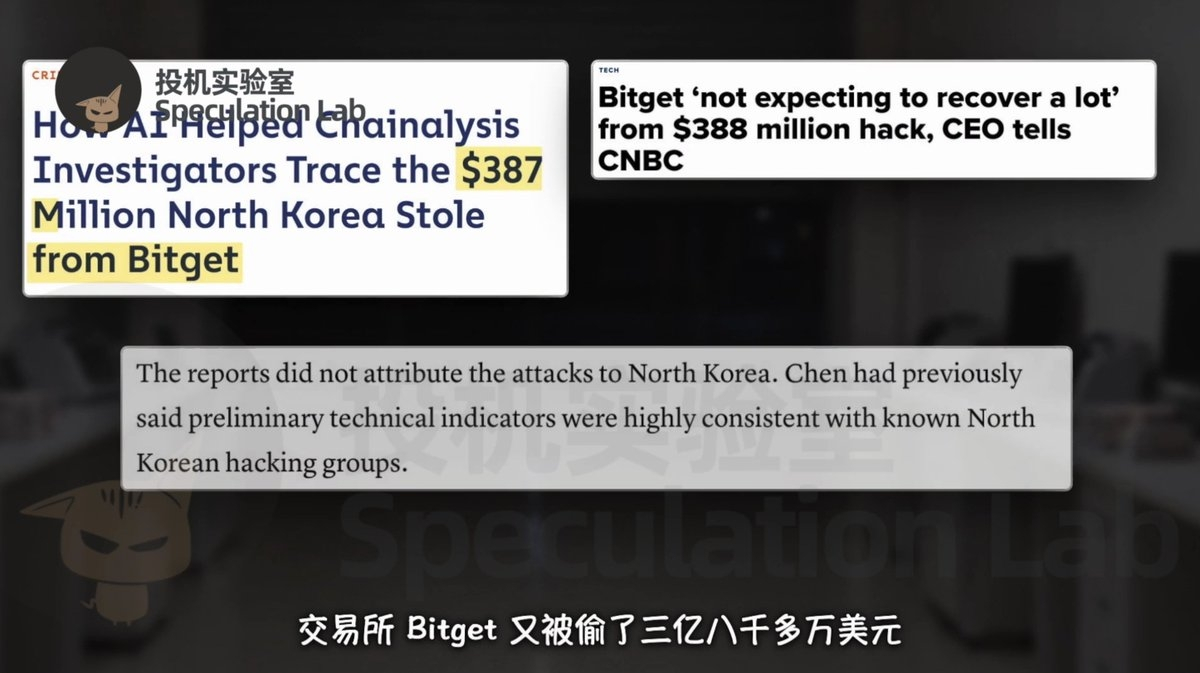
O congelamento de 442 mil dólares foi apenas um avanço pontual. Segundo os dados de agosto de 2026 citados no vídeo, o total dos fundos recuperados e congelados no caso da Bybit era inferior a 80 milhões de dólares, cerca de 5% dos 1,5 mil milhões roubados. A maior parte das perdas continua difícil de recuperar, e os novos ataques não pararam. Em setembro de 2026, a Bitget sofreu outro incidente de segurança, de cerca de 388 milhões de dólares. A análise pública do ataque apontou para hackers ligados à Coreia do Norte; ZachXBT observou que as pessoas que tratavam dos fundos roubados voltaram a reclamar nos grupos públicos. O caso mudou, mas o hábito dos operadores de recorrerem ao apoio ao cliente com urgência era muito semelhante.
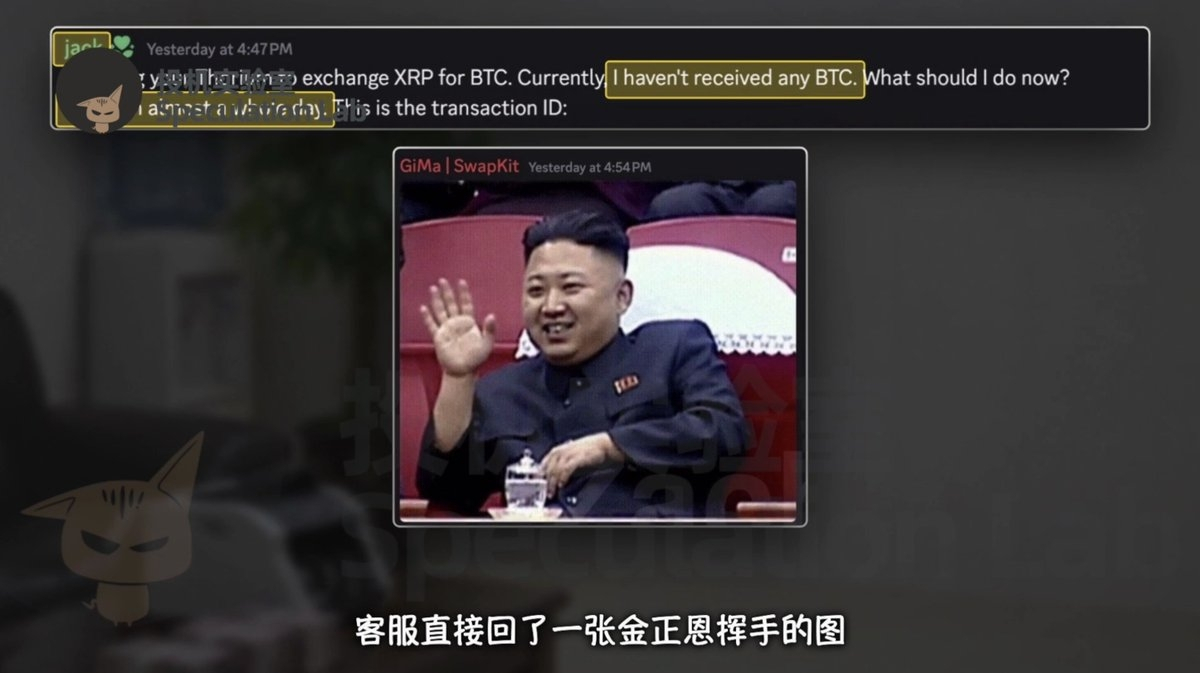
O vídeo mostra uma conta chamada jack a dizer que esperava há quase um dia pela chegada dos bitcoins da conversão e que estava muito preocupado: se o dinheiro se perdesse, teria sérios problemas. O apoio ao cliente respondeu com uma imagem de Kim Jong-un a acenar e perguntou: «Será que Kim Jong-un vai ficar zangado?», sugerindo-lhe que mudasse de profissão. Uma pessoa pediu ajuda ao apoio, e outra tinha até uma conta chamada help me. Ainda mais curioso: a julgar pelo nome, a pessoa do apoio que enviou a imagem era a mesma que, ano e meio antes, pedira a Jimmy que fornecesse o número da transferência. Por trás das conversas divertidas do grupo continuavam a estar o medo dos operadores de que algo corresse mal com os fundos e a repetida exposição de pistas através de pedidos públicos de ajuda.
A 5 de outubro de 2026, ZachXBT revelou finalmente a investigação sobre Jimmy. Disse que esperara ano e meio para a divulgar porque esta estava relacionada com uma investigação em curso e não era conveniente torná-la pública. Cerca de 350 mil dólares foram disponibilizados por ele próprio, mas isso não significa que tenha perdido tudo: cada operação realizada implicava uma comissão de cerca de 5%, além do risco de a outra parte fugir com o dinheiro. Segundo o vídeo, ninguém pagou por esta investigação; habitualmente, ele depende do apoio de fundações e de donativos. Quando alguns utilizadores o aconselharam a contratar guarda-costas, respondeu que a proteção 24 horas por dia ultrapassava um pouco o seu orçamento. Seguir as pistas custou-lhe não só tempo, mas também dinheiro e segurança pessoal.
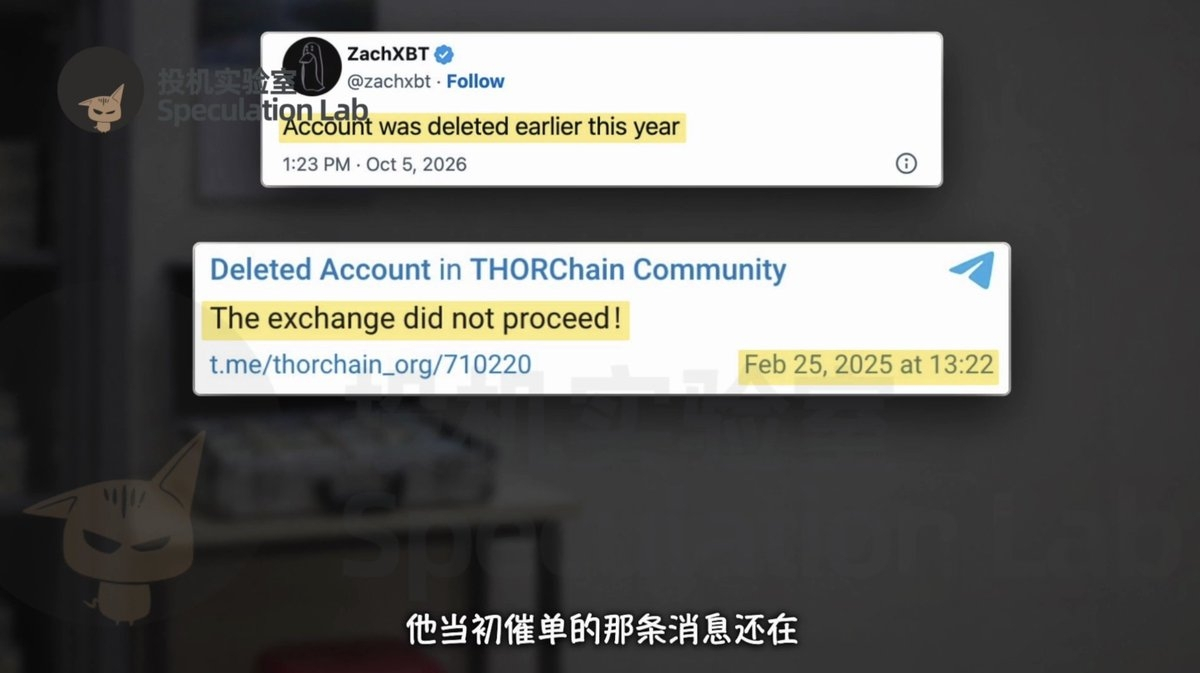
Mais tarde, a conta de Jimmy no Telegram foi eliminada. As mensagens em que reclamava no grupo da THORChain continuaram lá, mas o nome passou a aparecer como Deleted Account. ZachXBT não explicou como perderam o contacto, se Jimmy suspeitou de alguma coisa, qual era a sua verdadeira identidade ou se foi detido. O desaparecimento da conta pode levar os leitores a pensar que a história acabou, mas os materiais públicos não permitem chegar a essa conclusão. O que se pode ver são capturas de ecrã das conversas, o percurso dos fundos e alguns resultados de congelamentos. O que continua por saber é o paradeiro daquele intermediário e até onde irá a investigação.
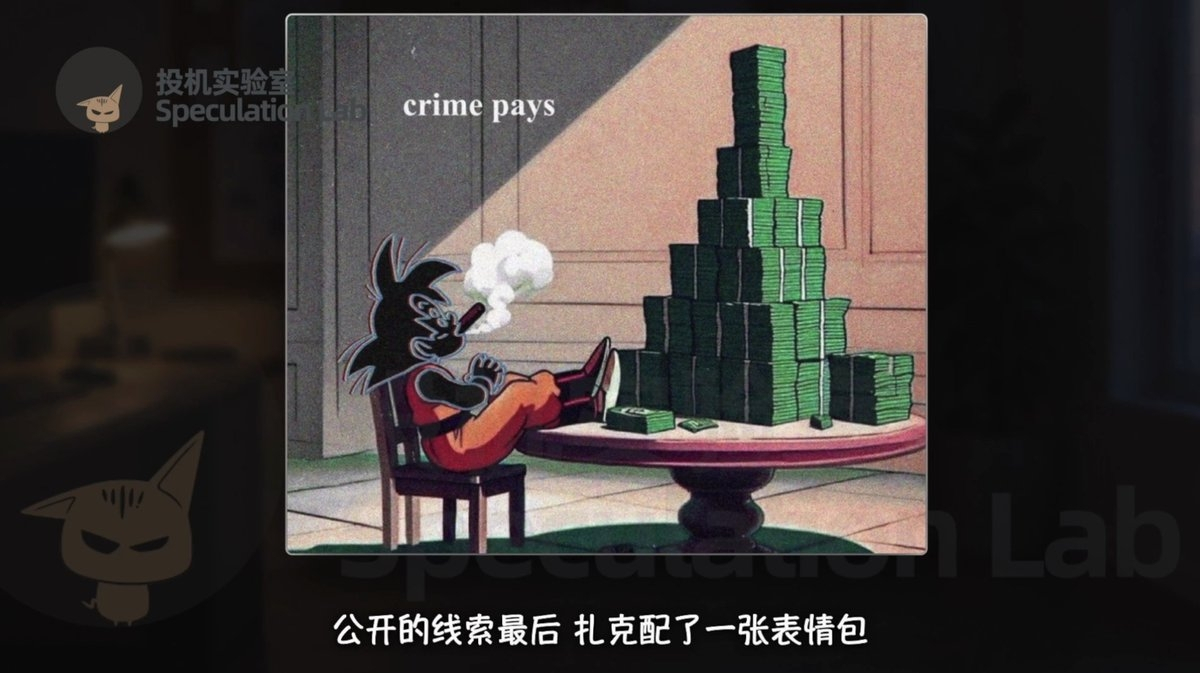
No fim da publicação das pistas, ZachXBT acrescentou um meme: uma personagem de desenho animado recostada, a fumar um charuto, com uma pilha de notas em cima da mesa e a frase «crime pays» — o crime compensa. A imagem soa mais a uma ironia amarga: os roubos de grandes quantias podem acontecer depressa, mas recuperar as perdas é lento e perigoso. O setor das criptomoedas está muito próximo do dinheiro, e os investigadores podem, por isso, aproximar-se de hackers poderosos, organizações de branqueamento e forças estatais. Esta operação infiltrada não recuperou todos os fundos roubados, mas trouxe a público a divisão de tarefas e pistas fundamentais sobre o que acontecia nos bastidores. Quem arriscou para as obter merece ser reconhecido.