NEAR Intents 380万美元黑客攻击始末:资金全额返还,白帽精神获倡导
2026年10月1日,NEAR Protocol生态内的跨链交互组件NEAR Intents遭遇黑客攻击,约380万美元资金被盗。攻击者利用其Omni存取款层与主合约交互的逻辑漏洞实施盗窃,项目方随即暂停服务控制风险。
事发后,NEAR Intents总经理Alex Shevchenko迅速响应,通过链上分析锁定攻击者身份,并在社交媒体发布“最后通牒”:公示比特币、BNB/以太坊、Solana三个退款地址,警告这是攻击者通过“负责任披露”获得宽大处理的最后窗口期。
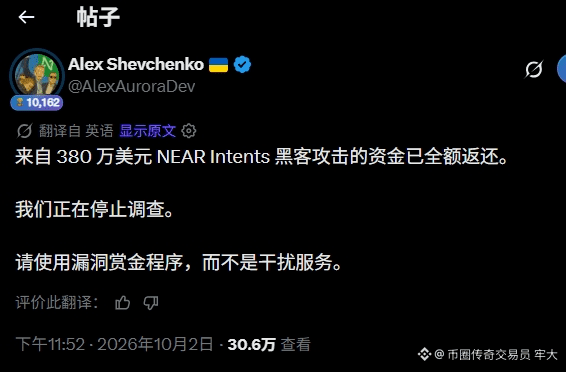
不到48小时,攻击者提前屈服,全额退还380万美元。10月2日晚,Shevchenko确认资金归还并宣布停止调查,同时呼吁:“请使用漏洞赏金程序,而不是干扰服务。”
此次事件不仅挽回了损失,更成为Web3安全领域的正面案例:项目方通过技术威慑与价值观引导,将潜在恶意攻击者转化为生态建设者,强化了“白帽黑客”通过正规渠道报告漏洞获奖励的行业共识,为Intent-centric架构的安全演进提供了实践经验。
继续看多,这是基本面项目方诚意和能力的体现。
$NEAR