

🚨 Exploit no Módulo do Aave V3 Drena Cerca de 114 ETH 👀
Outro incidente de segurança em DeFi está ganhando atenção na blockchain.
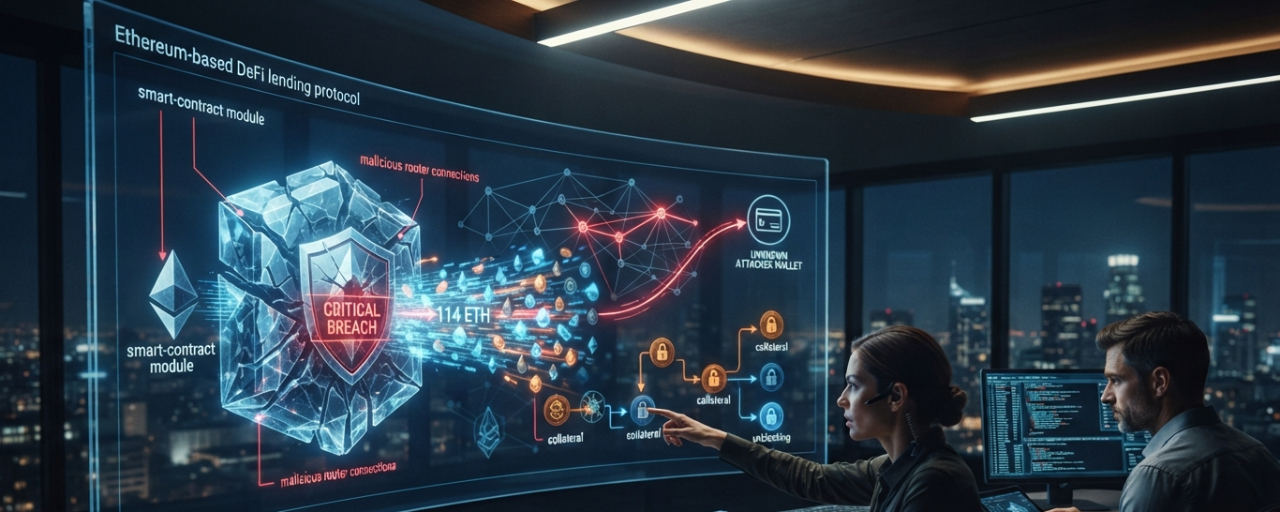
Um alerta de segurança vinculou o incidente a um Módulo Seguro de Loop do Aave V3, no qual um atacante teria ignorado uma verificação de autenticação e obtido a capacidade de executar uma transação maliciosa.
As carteiras envolvidas teriam perdido cerca de 114,09 ETH, além de outras garantias conectadas às posições.
O que torna a transação interessante é a forma como o atacante tratou a dívida.
Em vez de simplesmente retirar a garantia imediatamente, o atacante teria primeiro reembolsado cerca de 1.300 WETH de uma dívida em aberto. Isso permitiu que a garantia bloqueada se tornasse passível de saque.
Então, a parte-chave desse incidente não é apenas o valor roubado. É o caminho do ataque:
• A validação de autenticação foi ignorada
• Foi usado um roteador controlado pelo atacante
• A dívida foi quitada para desbloquear o colateral
• Em seguida, os ativos recém-movimentáveis foram alvo
Isso é um bom lembrete de que, em DeFi, a posição visível nem sempre é o alvo real. O fluxo subjacente de transações e o sistema de permissões podem importar tanto quanto.
Para o $AAVE e para o setor mais amplo de DeFi, incidentes como este destacam por que permissões de contratos inteligentes, design de módulos e validação de transações continuam sendo críticos.
Vale observar como os contratos e protocolos afetados vão responder daqui para frente.
Comentário de segurança apenas, não é aconselhamento financeiro. Verifique sempre a atividade do contrato e da carteira de forma independente.


