📰 9月24日,Bitget部分热钱包和暖钱包出现异常转账,平台最初披露损失约3.516亿美元,随后确认被转移的资产规模调整到3.875亿美元。
🔥 TRM Labs发现,这次部分被盗资金的清洗路径,与此前 Bybit、AFX Bridge 等朝鲜相关攻击存在重合。Elliptic也认为,本次事件与朝鲜相关黑客存在“高度可能”的关联,调查矛头再次指向 Lazarus Group。
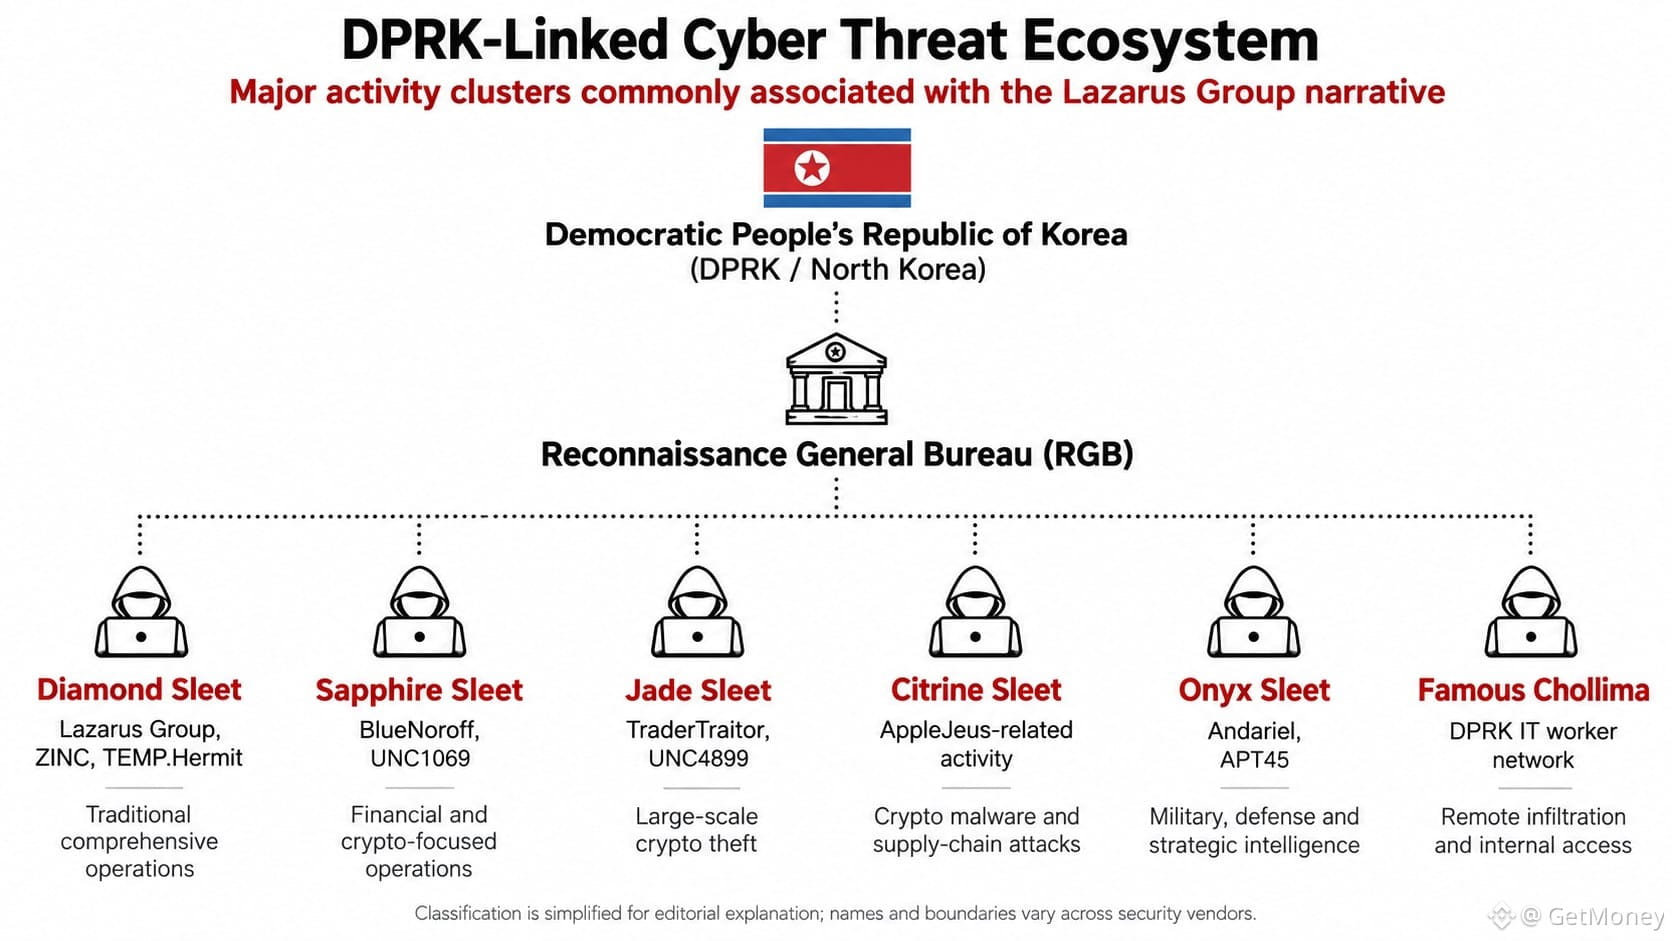
说实话,Lazarus不太像一个边界清晰的单独组织,更像外界对朝鲜国家级网络攻击体系的统称。美国财政部在2019年点名 Lazarus、BlueNoroff 和 Andariel,认为它们都受到朝鲜侦察总局 RGB 控制。
💡 这个体系里,不同机构会使用不同名字:BlueNoroff长期盯金融机构和加密资产,TraderTraitor针对交易所、托管商和大型加密目标,Citrine Sleet偏向恶意软件与供应链攻击,Famous Chollima则通过虚假身份进入科技和加密企业。
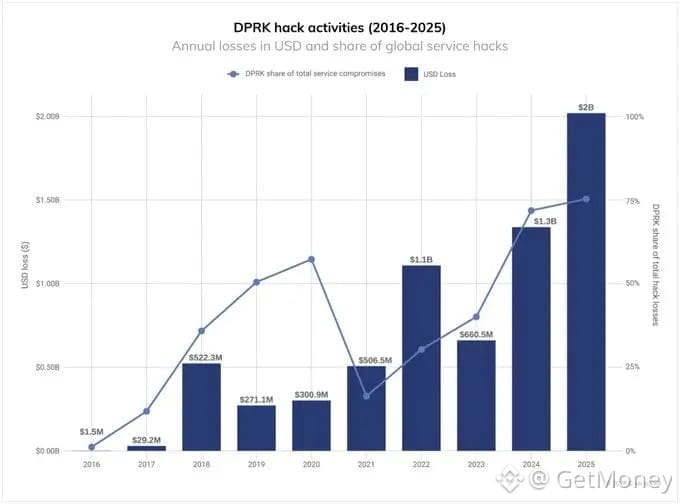
👀 从 Ronin Bridge、Harmony、Atomic Wallet,到 Stake、WazirX、DMM Bitcoin,再到2025年的 Bybit事件,若把目前高度疑似朝鲜所为的 Bitget 事件也算进去,相关盗窃规模已经接近78亿美元。这个数字,已经不是单一平台的安全事故了。
🤔 当同一套攻击体系不断换名字、换入口,交易所和项目方到底该怎么判断自己面对的是哪一拨人?
#Lazarus #Bitget #加密安全 #链上安全