#bitget黑客盗资转移被拒退回
A grana na Bitget não voou toda, mas não trate isso como exemplo de segurança
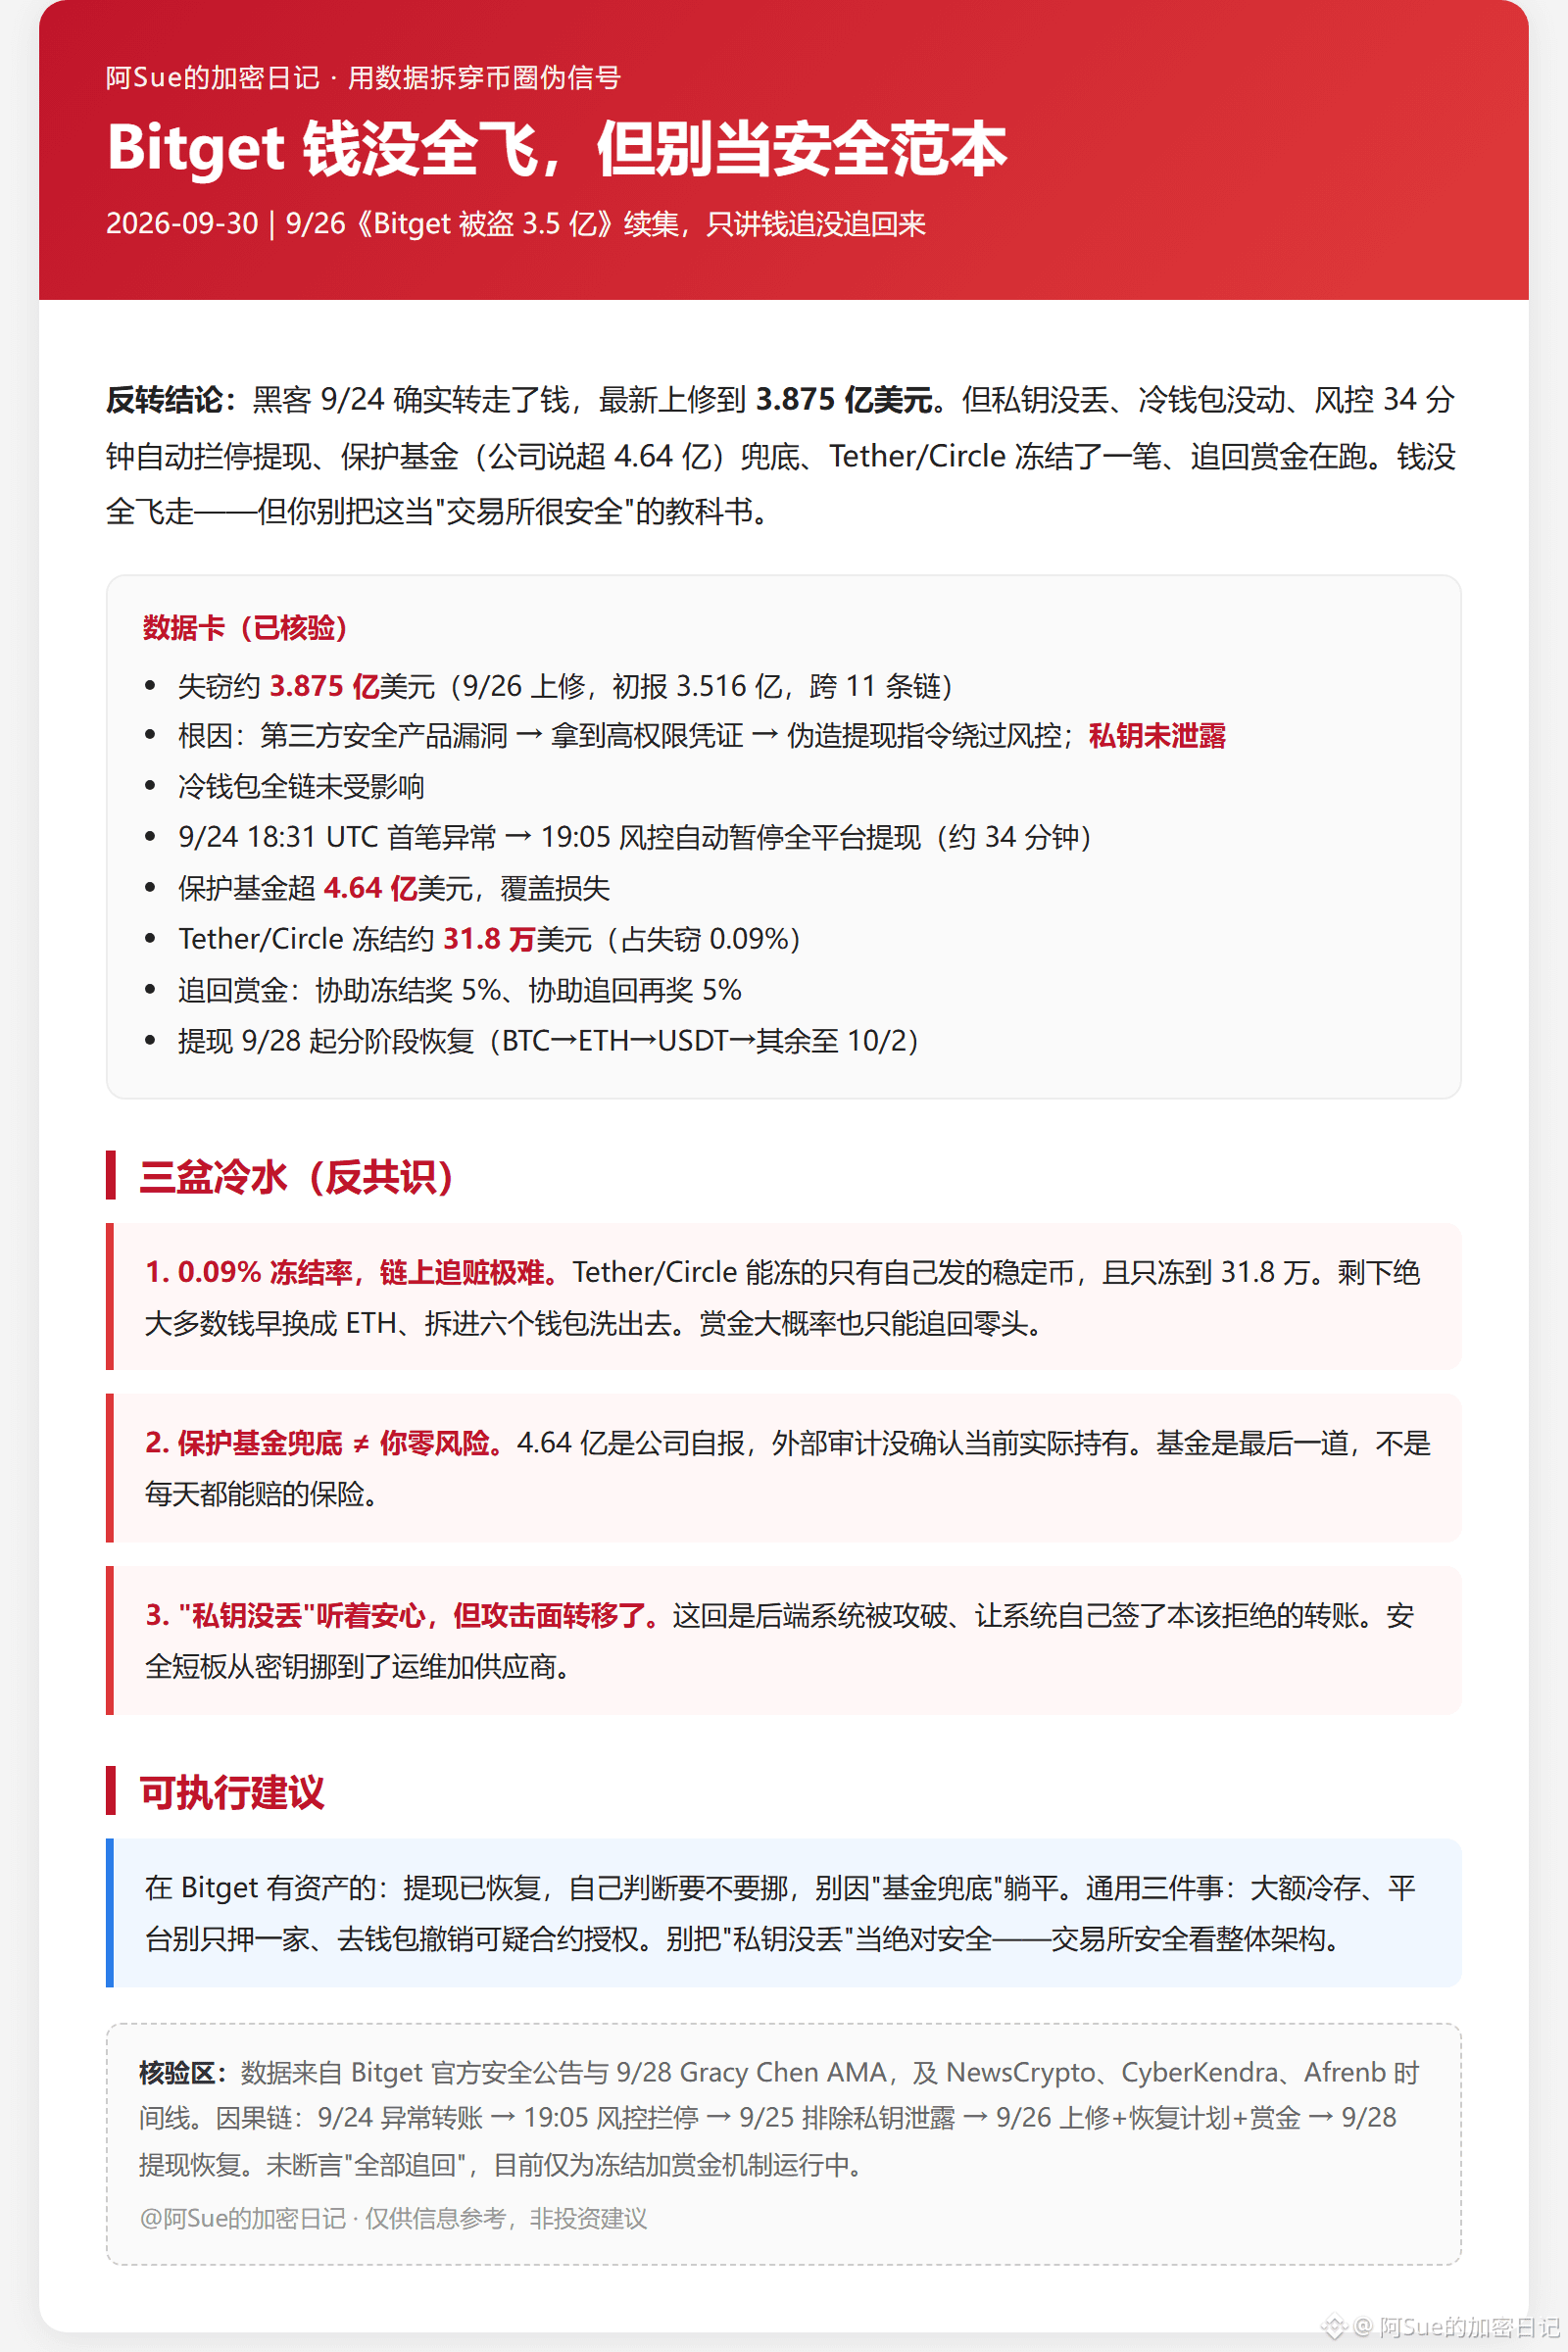
Hackers de fato transferiram o dinheiro em 9/24; a atualização mais recente elevou o valor para 387,5 milhões de dólares. Mas isso não é a mesma coisa que dizer “o exchange não caiu”: não houve perda de chaves privadas, a carteira fria não foi mexida, o controle de risco interrompeu automaticamente os saques em 34 minutos, o fundo de proteção (segundo a empresa, mais de 464 milhões) cobriu, a Tether/Circle congelou uma parcela, e a recompensa para recuperação está em andamento. O dinheiro não “voou embora” todo. Porém, não tome isso como um manual de “exchange seguro”.
Dados:
Cerca de 387,5 milhões roubados (atualizado em 9/26; comunicado inicial de 351,6 milhões; através de 11 cadeias); a causa raiz foi que o atacante teria explorado uma vulnerabilidade em produto de segurança de terceiros para obter credenciais de alto privilégio, falsificado instruções de saque para burlar o controle de risco; nenhuma chave privada foi vazada; nenhum impacto na carteira fria em toda a cadeia; o primeiro comportamento anômalo ocorreu em 9/24 18:31 UTC; em 19:05, o controle de risco pausou automaticamente saques de toda a plataforma (aprox. 34 minutos); fundo de proteção acima de 464 milhões cobre o prejuízo; Tether/Circle congelou cerca de US$ 318 mil (0,09% do valor roubado); recompensa recuperada auxilia no congelamento de 5%, recompensa adicional por ajudar na recuperação de 5%; saques foram retomados por etapas a partir de 9/28 (BTC→ETH→USDT→o restante até 10/2); acompanhamento independente pela Mandiant + SlowMist.
Três baldes de água fria.
Primeiro, a taxa de congelamento de 0,09% mostra que recuperar o dinheiro on-chain é extremamente difícil. A Tether/Circle só consegue congelar stablecoins que ela própria emite no nível de contrato, e congelou apenas cerca de US$ 318 mil. O restante da grande maioria dos fundos foi trocado mais cedo por ETH, fragmentado em seis carteiras e lavado. A recompensa provavelmente só resultará na recuperação de uma parte.
Segundo, o fundo de proteção como “garantia” não significa zero risco para você. Os 464 milhões são o que a empresa declarou; auditoria externa não confirmou quanto eles realmente tinham em mãos. O fundo é a última barreira, não é um seguro que você recebe todo dia.
Terceiro, “não houve perda de chaves privadas” traz tranquilidade, mas a superfície de ataque mudou. Desta vez não foi que as chaves foram roubadas; foi que o sistema do back-end foi comprometido e permitiu que ele mesmo assinasse transferências que deveriam ter sido recusadas. A falha de segurança saiu das chaves e foi para a operação/manutenção e o fornecedor. Você foca nas frases de recuperação; o hacker foca nas vulnerabilidades do provedor.
Recomendações.
Para quem tem ativos na Bitget: os saques já foram restabelecidos; avalie por conta própria se vai movimentar, não “relaxe” por causa de “fundo cobrindo”. Três coisas gerais: armazenamento frio para valores altos; não apostar tudo em um único exchange/plataforma; e retirar autorizações de contratos suspeitos na carteira (quando houve problemas com a Bitget Wallet, também foi sugerido que usuários removiam temporariamente essas autorizações). Não trate “não houve perda de chaves privadas” como segurança absoluta; a segurança do exchange depende da arquitetura geral.