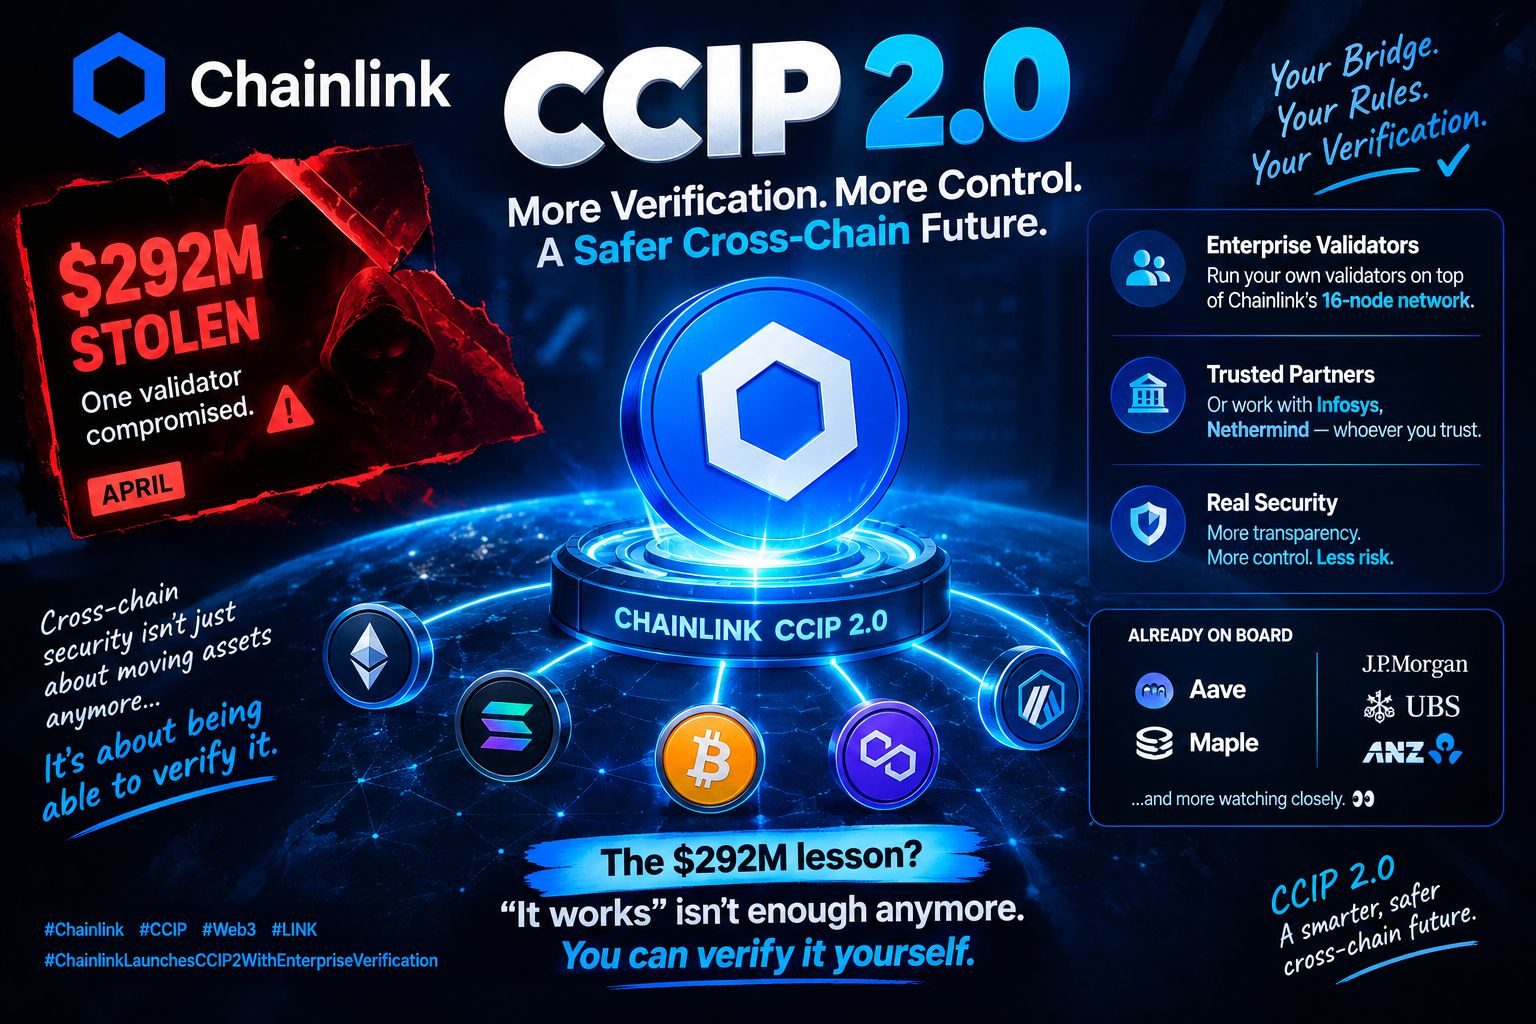
$LINK deu à segurança cross-chain uma atualização séria. 🔗🚨
Lá em abril, $292M foram roubados depois que um único validador foi comprometido.
Avançando até hoje → a Chainlink lança o CCIP 2.0, colocando mais poder de verificação diretamente nas mãos das empresas.
Em vez de depender de uma configuração fixa única, agora as empresas podem trazer seus próprios validadores confiáveis — ou trabalhar com nomes como Infosys e Nethermind. 🏦
Isso muda a conversa.
Agora não é mais apenas:
“Essa ponte consegue mover ativos?”
Agora é:
“Podemos verificar de forma independente o que está acontecendo?”
Aave e Maple já estão envolvidos, enquanto grandes instituições financeiras como JPMorgan, UBS e ANZ estão observando a infraestrutura de perto. 👀
Qual é a maior lição do incidente dos $292M?
A segurança cross-chain não pode simplesmente ser confiável. Ela precisa ser verificável.
E é exatamente nessa direção que o CCIP 2.0 está empurrando.
#Chainlink #CCIP #Web3 #LINK.
#ChainlinkLaunchesCCIP2WithEnterpriseVerification