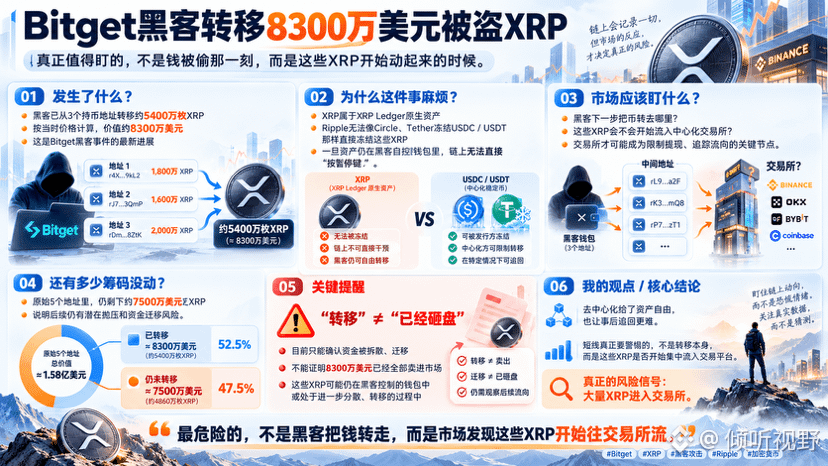

A esta altura, o ataque da Bitget já tem novos desdobramentos: os hackers transferiram cerca de 54 milhões de XRP de 3 endereços que continham fundos, com valor aproximado de 83 milhões de dólares. E o mais problemático é que o XRP é um ativo nativo do XRP Ledger; a própria Ripple não consegue, por exemplo, “congelar” esses XRP como a Circle e a Tether fazem com USDC e USDT.
É exatamente isso que eu considero a parte realmente digna de atenção.
Antes, a Circle e a Tether ainda conseguiam congelar parte das stablecoins em carteiras dos hackers, mas a partir do $XRP , a dinâmica mudou completamente.
Enquanto os ativos estiverem nas carteiras sob controle do próprio atacante, ninguém consegue apertar o “botão de pausa” diretamente on-chain. Os nós que realmente teriam chance de interceptar passam a ser, na prática, bolsas centralizadas — assim que esses XRP fluem para contas identificáveis, a plataforma tem chance de restringir saques ou cooperar com o rastreamento.
No momento, entre os 5 endereços originais ainda restam cerca de 75 milhões de dólares em XRP, mas há um ponto que precisa ficar claro:
“Transferir” não equivale a “já ter derrubado o preço”.
Agora só dá para confirmar que os fundos foram desmembrados e migrados; não há prova de que os 83 milhões de dólares inteiros já foram vendidos no mercado.
Por isso, no curto prazo, eu vou observar duas coisas em especial:
para onde os hackers vão transferir na próxima etapa e se essas moedas vão começar a entrar nas exchanges.
Se for apenas lavagem contínua de endereços, o mercado sente mais pressão psicológica; mas se uma grande quantidade de XRP começar a se concentrar em plataformas de negociação, aí sim é um sinal de venda que precisa ser levado a sério.
Este incidente expôs um problema bem real:
A descentralização dá liberdade aos ativos, mas quando algo dá errado, essa mesma liberdade também pode estar do lado do hacker.
#Bitget黑客转移8300万美元被盗XRP
#Bitget #xrp #Ripple #加密货币