
O que os hackers mais temem, às vezes, não é a rastreabilidade on-chain, mas o emissor da stablecoin simplesmente apertar diretamente o “botão de congelar”.
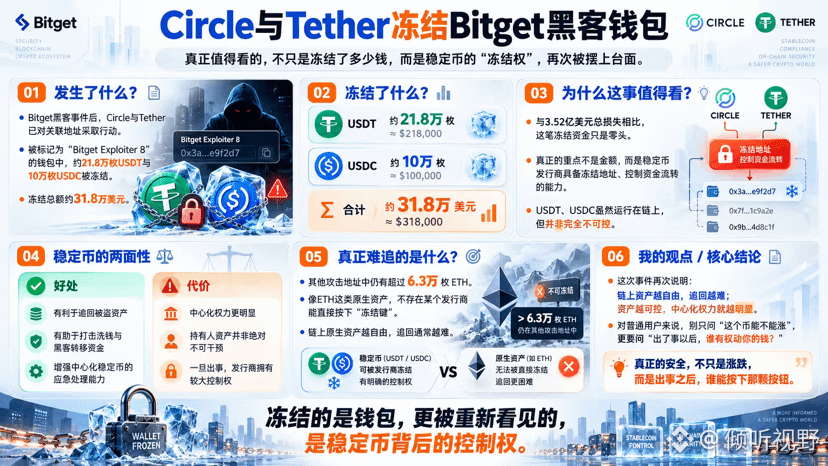
Depois do ataque hacker de 351,6 milhões de dólares sofrido pela Bitget, Circle e Tether já tomaram medidas contra endereços relacionados. No wallet marcado como “Bitget Exploiter 8”, cerca de 218 mil unidades $USDT + 100 mil unidades $USDC foram congeladas, totalizando aproximadamente 318 mil dólares.
O valor parece não ser tão grande, e em comparação com o prejuízo total de 352 milhões de dólares, na verdade é apenas uma parcela.
Mas acho que o mais interessante aqui não é “quanto foi recuperado”, e sim que isso volta a colocar a face mais realista das stablecoins em evidência:
USDT e USDC, embora circulem na blockchain, não são ativos totalmente incontroláveis.
Os emissores conseguem bloquear endereços e congelar fundos — o que é obviamente uma boa notícia para a perseguição de hackers, lavagem de dinheiro e ativos roubados; porém, por outro lado, isso também significa que o que você possui não é um ativo como o BTC, que ninguém consegue simplesmente pausar unilateralmente.
O mais complicado é que, nos outros endereços de ataque, ainda ficam mais de 63 mil ETH, que são ativos nativos, e não existe um “Tether” ou “Circle” que possa congelar isso diretamente por você.
Então, desta vez, no caso Bitget, eu penso que na verdade foi uma aula bem prática para a indústria:
quanto mais liberdade os ativos on-chain têm, mais difícil é recuperar; quanto mais controláveis os ativos são, mais evidente fica o poder centralizado.
Nenhuma resposta é absolutamente perfeita.
Mas, para usuários comuns, uma coisa está ficando cada vez mais importante —
não perguntar apenas “essa moeda pode subir?”, mas também:
quando acontecer alguma coisa, quem tem o poder de mexer no seu dinheiro?
#Circle与Tether冻结Bitget黑客钱包
#Bitget #加密货币 #tether