

Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
10.2k Publicações
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
X ACC @Muzamil39825275 // BINANCE SQUARE CREATOR // CRYPTO TRADER // BITCOIN ENTHUSIAST // CALM MIND BIG DREAMS // BUILDING A FUTURE NOT CHASING ATTENTION✨
Aberto ao trading
Detentor de TMX
Trader de Alta Frequência
4.9 ano(s)
905 A seguir
22.4K+ Seguidores
30.1K+ Gostaram
Publicações
Portfólio
Tudo
Cotações
Vídeos
Em direto

Triple_S
·
--
go go get reward and save
type👉1
type👉1
Ver tradução
MrRUHUL
·
--
o mercado veio comigo🧧🎁💰💵🧧🎁💰💵🧧🎁💰💵
E L E X A
·
--
🚨 ESTÁ AO VIVO 🚨
Assistir é simples… mas os vencedores agem 👀
🎁 Quer GRÁTIS $USDT?
💬 Comente 888
❤️ Curtir
🔁 Compartilhar
➕ Seguir
⏳ Não perca sua chance — as vagas são limitadas!
Deixe 888 abaixo e entre agora 🚀
#Crypto #USDT #Giveaway
Assistir é simples… mas os vencedores agem 👀
🎁 Quer GRÁTIS $USDT?
💬 Comente 888
❤️ Curtir
🔁 Compartilhar
➕ Seguir
⏳ Não perca sua chance — as vagas são limitadas!
Deixe 888 abaixo e entre agora 🚀
#Crypto #USDT #Giveaway
ETHcryptohub
·
--
Sinto Falta de Todos Vocês ❤️❤️❤️❤️ 💖💖💖💖
Vamos Nos Encontrar 😉
Garanta Seus Presentes Grátis 🎁🎁💝💝
#Ethcryptohub
Vamos Nos Encontrar 😉
Garanta Seus Presentes Grátis 🎁🎁💝💝
#Ethcryptohub
MD_BNB
·
--
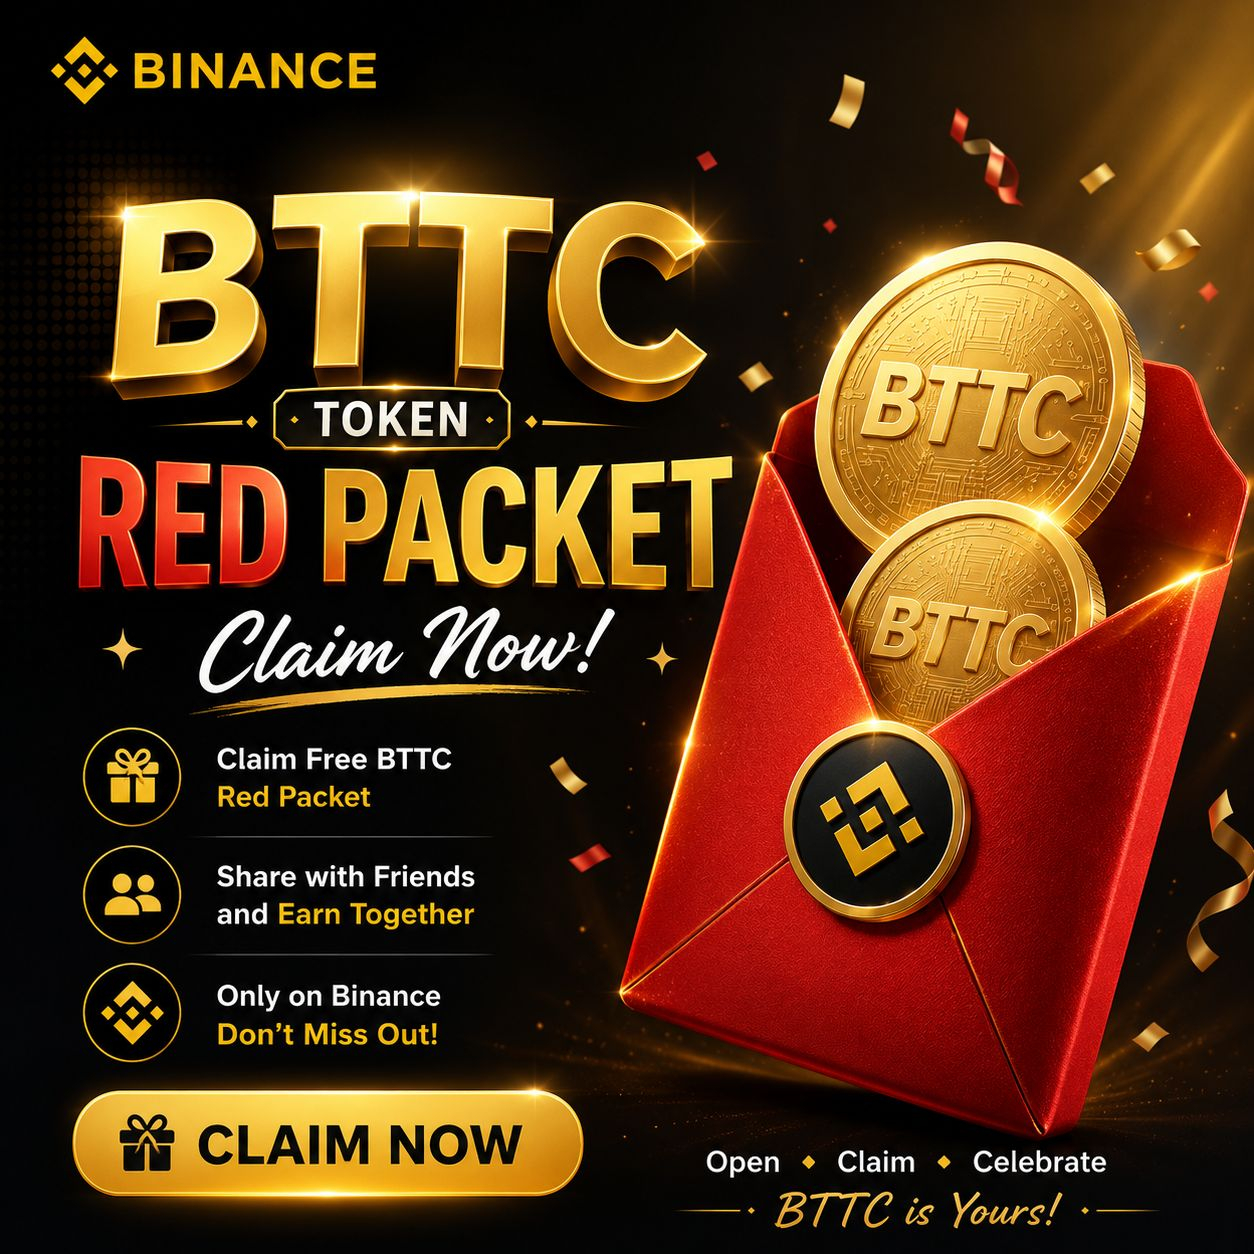
🎁 O Pacote de Boas-vindas BTTC já está ao vivo!
Reivindique agora seus tokens BTTC gratuitos. Recompensas limitadas — não perca! 🚀
Reivindique agora seus tokens BTTC gratuitos. Recompensas limitadas — não perca! 🚀
分析师尤斯1688
·
--
comentário para receber seu bônus.
CryptooSHAHIN
·
--
Compartilhe meu bolso vermelho
Vá rápido #ClaimYourReward
$PEPE
🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁💸💸💸💸💸💸💸💸💸💸
Vá rápido #ClaimYourReward
$PEPE
🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁💸💸💸💸💸💸💸💸💸💸
Earn With_Biplob
·
--
sigam-me, pessoal 🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
燕寶Melissa
·
--
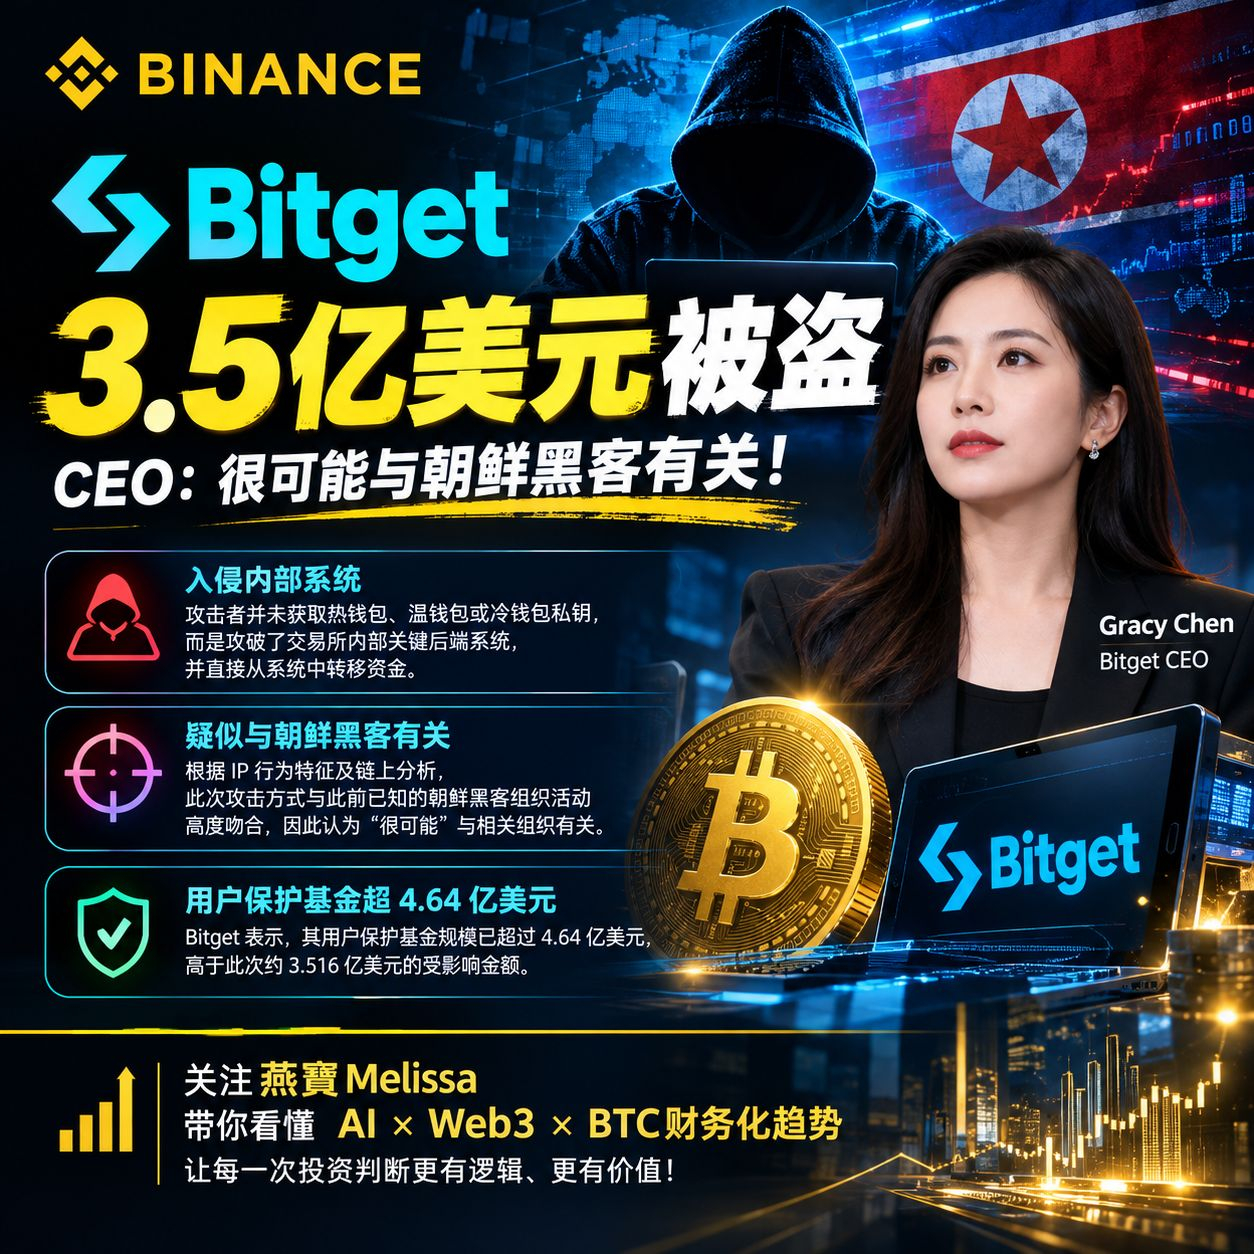
Em Baixa🚨 3,5 bilhões de dólares foram roubados! Bitget passa por um grande incidente de segurança
Em 24 de setembro, a Bitget detectou saques de fundos não autorizados em várias carteiras quentes e confirmou oficialmente que ativos no valor de cerca de US$ 351,6 milhões foram afetados.
O que chama ainda mais atenção é:
🔴 A chave privada não foi roubada?
O CEO da Bitget, Gracy Chen, afirmou que os atacantes não obtiveram as chaves privadas das carteiras quentes, mornas ou frias; em vez disso, invadiram sistemas críticos de backend da exchange e, por meio da falsificação de dados de transações, dispararam o processo de autorização para transferir os fundos.
🔴 Supostamente ligado a hackers da Coreia do Norte?
Gracy Chen disse que, com base nos padrões de comportamento de IP atualmente disponíveis e na análise on-chain, o método do ataque coincide fortemente com as atividades de grupos de hackers da Coreia do Norte já conhecidos anteriormente; por isso, considera que “muito provavelmente” está relacionado a tais organizações. Essa atribuição ainda é uma conclusão em investigação e não uma determinação judicial final.
🔴 E o que acontece com os ativos dos usuários?
A Bitget afirma que seu fundo de proteção aos usuários atualmente ultrapassa US$ 464 milhões, acima do valor aproximado de US$ 351,6 milhões afetado neste caso; além disso, as operações de negociação e de depósitos continuam em funcionamento, enquanto os saques ficam temporariamente pausados para uma revisão de segurança.
O que este incidente realmente merece reflexão da indústria é que,
possivelmente, não é apenas “se a chave privada vazou”, mas sim:
se os atacantes não precisam obter a chave privada para invadir o backend da exchange e acionar o processo de autorização — então onde exatamente está o limite de segurança das exchanges centralizadas?
Para usuários comuns, o que realmente deve ser observado é:
• A arquitetura de carteiras da exchange
• Se as chaves privadas e permissões do backend estão isoladas
• Controles de risco e mecanismos de multisig
• Se o fundo de proteção ao usuário é real, transparente e pode cobrir perdas
• Quando os saques serão retomados após um grande incidente de segurança
O caso de US$ 351,6 milhões nos lembra mais uma vez:
🔐 Segurança de ativos ≠ somente “segurança da chave privada”
🏦 Segurança da exchange ≠ somente “segurança da carteira fria”
🧠 A verdadeira segurança é um sistema completo, do ponto de vista de permissões, sistema, processos e monitoramento on-chain.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Em 24 de setembro, a Bitget detectou saques de fundos não autorizados em várias carteiras quentes e confirmou oficialmente que ativos no valor de cerca de US$ 351,6 milhões foram afetados.
O que chama ainda mais atenção é:
🔴 A chave privada não foi roubada?
O CEO da Bitget, Gracy Chen, afirmou que os atacantes não obtiveram as chaves privadas das carteiras quentes, mornas ou frias; em vez disso, invadiram sistemas críticos de backend da exchange e, por meio da falsificação de dados de transações, dispararam o processo de autorização para transferir os fundos.
🔴 Supostamente ligado a hackers da Coreia do Norte?
Gracy Chen disse que, com base nos padrões de comportamento de IP atualmente disponíveis e na análise on-chain, o método do ataque coincide fortemente com as atividades de grupos de hackers da Coreia do Norte já conhecidos anteriormente; por isso, considera que “muito provavelmente” está relacionado a tais organizações. Essa atribuição ainda é uma conclusão em investigação e não uma determinação judicial final.
🔴 E o que acontece com os ativos dos usuários?
A Bitget afirma que seu fundo de proteção aos usuários atualmente ultrapassa US$ 464 milhões, acima do valor aproximado de US$ 351,6 milhões afetado neste caso; além disso, as operações de negociação e de depósitos continuam em funcionamento, enquanto os saques ficam temporariamente pausados para uma revisão de segurança.
O que este incidente realmente merece reflexão da indústria é que,
possivelmente, não é apenas “se a chave privada vazou”, mas sim:
se os atacantes não precisam obter a chave privada para invadir o backend da exchange e acionar o processo de autorização — então onde exatamente está o limite de segurança das exchanges centralizadas?
Para usuários comuns, o que realmente deve ser observado é:
• A arquitetura de carteiras da exchange
• Se as chaves privadas e permissões do backend estão isoladas
• Controles de risco e mecanismos de multisig
• Se o fundo de proteção ao usuário é real, transparente e pode cobrir perdas
• Quando os saques serão retomados após um grande incidente de segurança
O caso de US$ 351,6 milhões nos lembra mais uma vez:
🔐 Segurança de ativos ≠ somente “segurança da chave privada”
🏦 Segurança da exchange ≠ somente “segurança da carteira fria”
🧠 A verdadeira segurança é um sistema completo, do ponto de vista de permissões, sistema, processos e monitoramento on-chain.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
WOLF 狼
·
--
A RECOMPENSA DE HOJE ESTÁ PRONTA 🎉🎁
Obrigado a toda a WOLF Pack por manter esta comunidade ativa, envolvida e crescendo além de cada marco. 🧧💯
Vamos ver quem são os membros mais rápidos do grupo hoje. ⚡️
Retire sua recompensa e continue impulsionando seu portfólio.🌟
$BTC
Obrigado a toda a WOLF Pack por manter esta comunidade ativa, envolvida e crescendo além de cada marco. 🧧💯
Vamos ver quem são os membros mais rápidos do grupo hoje. ⚡️
Retire sua recompensa e continue impulsionando seu portfólio.🌟
$BTC
RCB signal
·
--
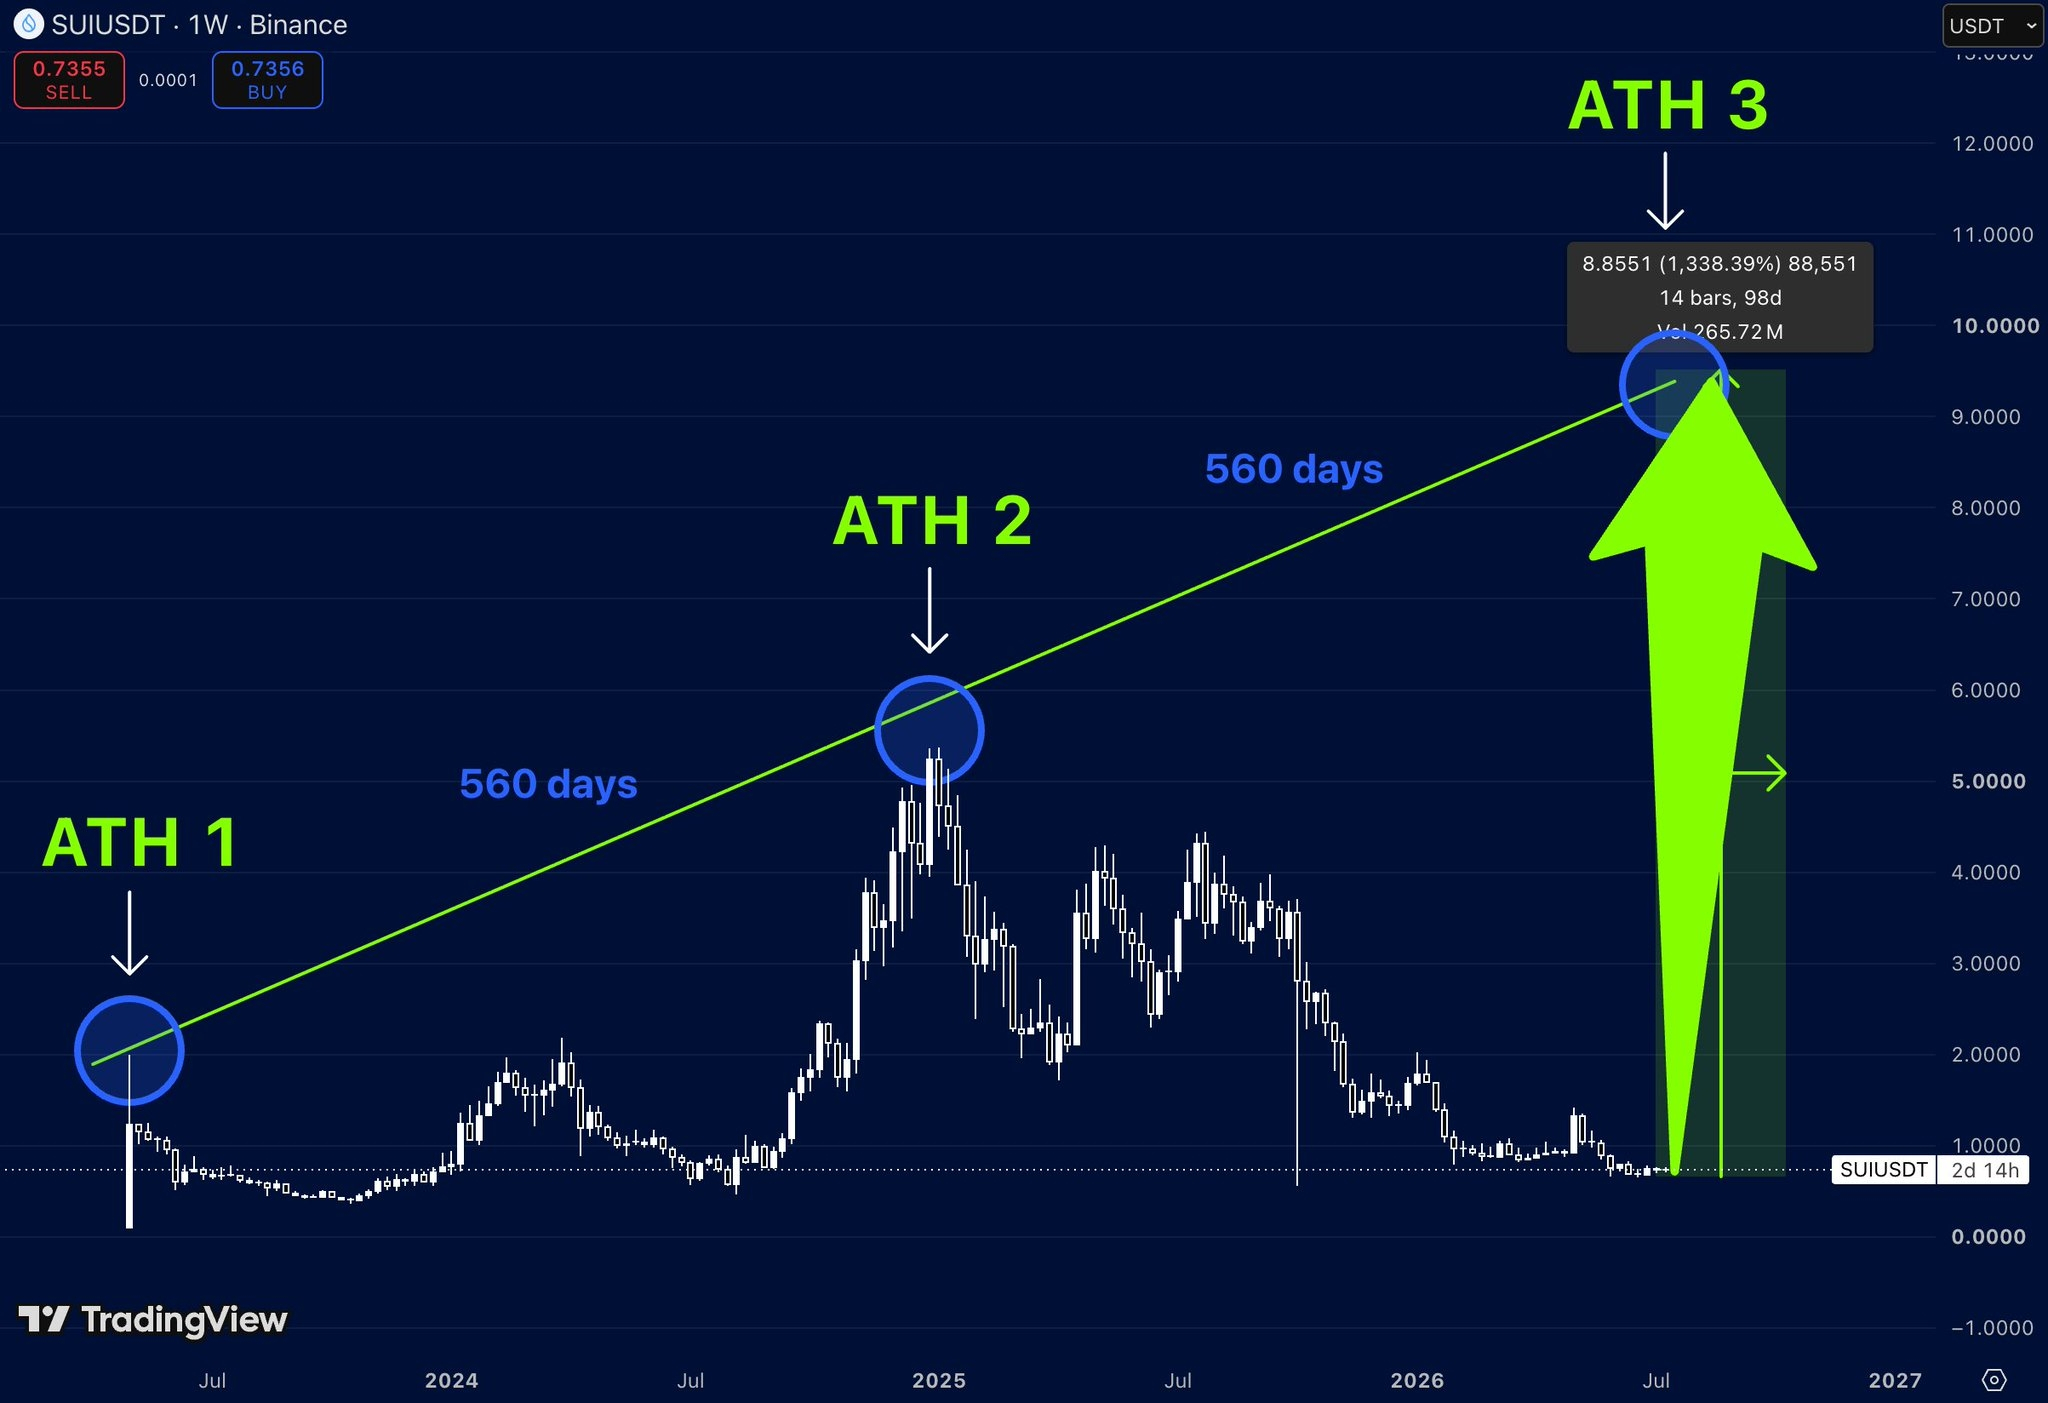
$SUI $XRP $BNB
.
claim your web3 benefits here 👈🎁
.
claim 2 👈🎁🎁
.
claim your web3 benefits here 👈🎁
.
claim 2 👈🎁🎁
Tahir_泰希尔
·
--
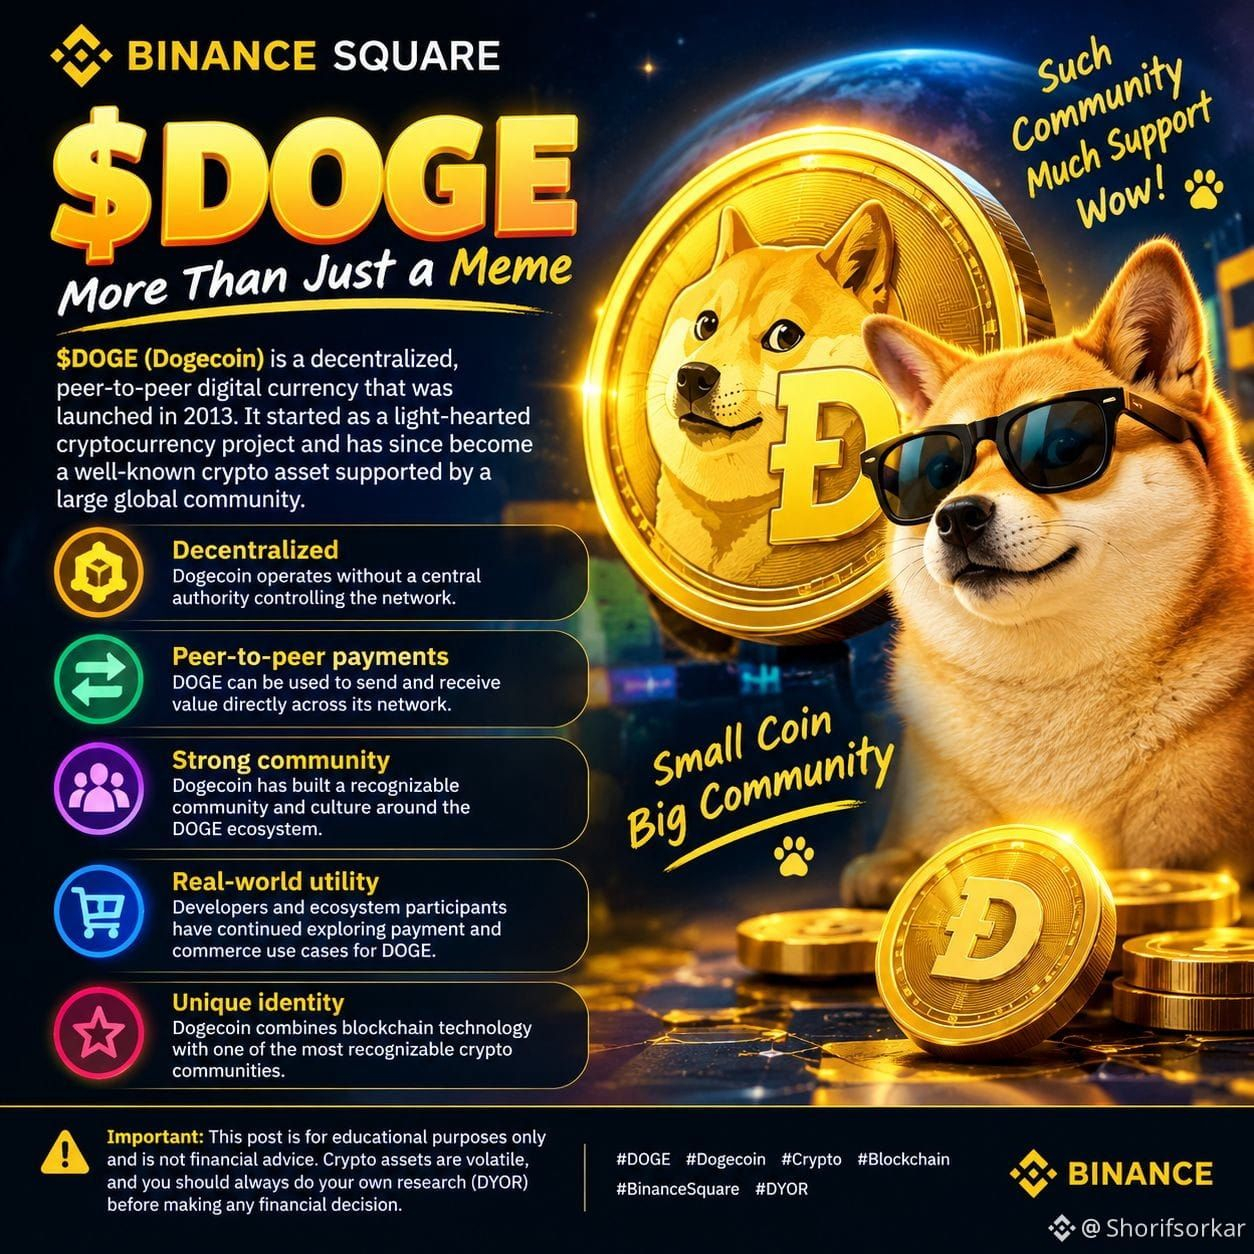
🐕 DOGE é mais do que apenas um meme.
O Dogecoin construiu uma das comunidades mais fortes do cripto, sobreviveu a múltiplos ciclos de mercado e continua sendo uma das marcas de cripto mais reconhecidas no mundo.
A verdadeira questão não é se o DOGE começou como uma piada…
É se sua comunidade, liquidez, adoção e marca conseguem manter o DOGE relevante para o próximo ciclo. 🚀
Origem de meme. Impacto real no mercado. 🐕💎
#DOGE #Dogecoin #Crypto #Bitcoin #Altcoins
O Dogecoin construiu uma das comunidades mais fortes do cripto, sobreviveu a múltiplos ciclos de mercado e continua sendo uma das marcas de cripto mais reconhecidas no mundo.
A verdadeira questão não é se o DOGE começou como uma piada…
É se sua comunidade, liquidez, adoção e marca conseguem manter o DOGE relevante para o próximo ciclo. 🚀
Origem de meme. Impacto real no mercado. 🐕💎
#DOGE #Dogecoin #Crypto #Bitcoin #Altcoins
Fabi_4043
·
--
curta a vida💕💕
Siga em frente 🌹🎁🎁🎁#BinanceWillListHyperliquid(HYPE)
Siga em frente 🌹🎁🎁🎁#BinanceWillListHyperliquid(HYPE)
NAJAF_加密 143
·
--
‼️$DOGE 🧧 O prêmio está aqui ‼️
Estou compartilhando $DOGE 🧧 recompensas com a comunidade como um agradecimento ainda maior.
✨ É só reivindicar sua recompensa e aproveitar! ✨
Reivindique. Ganhe recompensas
@DOGE_ $DOGE #DOGE
Estou compartilhando $DOGE 🧧 recompensas com a comunidade como um agradecimento ainda maior.
✨ É só reivindicar sua recompensa e aproveitar! ✨
Reivindique. Ganhe recompensas
@DOGE_ $DOGE #DOGE
Cryptology_7
·
--
CRYPTOLOGIA <a> </a>
Cada vela conta uma história. Cada fracasso nos ensina a habilidade. Cada vez que nos levantamos de novo fortalece nossa determinação.💯📜
$ONE
#BinanceSquareFamily #Cryptology_7
Cada vela conta uma história. Cada fracasso nos ensina a habilidade. Cada vez que nos levantamos de novo fortalece nossa determinação.💯📜
$ONE
#BinanceSquareFamily #Cryptology_7
Markslo
·
--
Perseverança, força e coragem.
🥂🥂🧧🧧🧧🧧🧧🧧🧧🧧🥂🥂
🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
$GOOGL.US
#CircleMints500MUSDCOnSolana
🥂🥂🧧🧧🧧🧧🧧🧧🧧🧧🥂🥂
🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
$GOOGL.US
#CircleMints500MUSDCOnSolana
Ahmed Ali Nizamani
·
--
Quando somamos 60 a 7 = 🎁🎁🎁🎁
Syco 疯子
·
--
✨ BOA NOITE A TODOS✨
Espero que tenham tido um dia lindo e ensolarado.
Desejo a vocês uma noite doce e uma noite cósmica.
Por favor ✨
@Syco 疯子 🌹
$BNB
Espero que tenham tido um dia lindo e ensolarado.
Desejo a vocês uma noite doce e uma noite cósmica.
Por favor ✨
@Syco 疯子 🌹
$BNB
Inicia sessão para explorar mais conteúdos