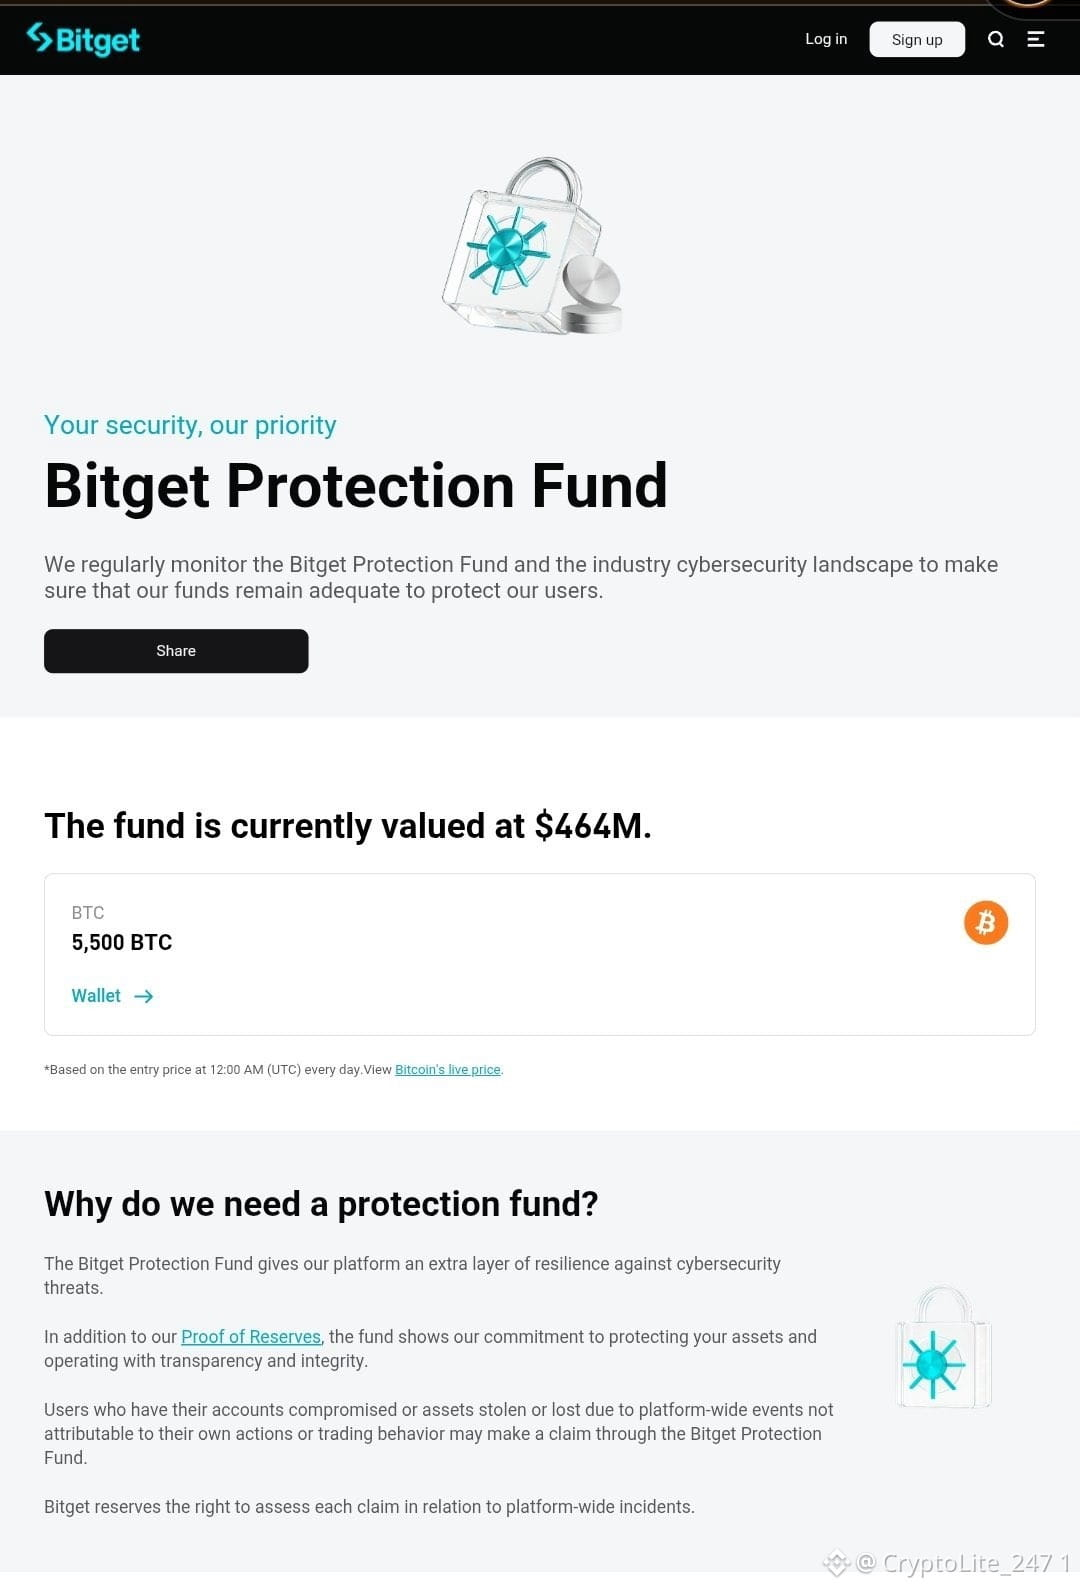
US$351,6 milhões foram retirados dos wallets da Bitget. US$ETH, US$USDT e outros ativos importantes estiveram envolvidos. Mas antes que o cronograma vire pânico, aqui está o que foi efetivamente confirmado. A Bitget afirma que transferências não autorizadas atingiram partes de sua infraestrutura de hot e warm wallets em 24 de setembro. A atividade on-chain mostrou que ativos incluindo ETH, USDT, USDC, XRP, BNB e AVAX estavam sendo movidos, e que parte do USDT/USDT0 roubado depois foi trocada por ETH. A Bitget pausou temporariamente saques enquanto a investigação continua, mas diz que suas cold wallets permanecem seguras, os saldos dos clientes continuam corretos e a negociação e os depósitos ainda estão operando. Seu Fundo de Proteção ao Usuário, segundo relatos, mantém mais de US$464 milhões, superando a perda estimada de US$351,6 milhões. Essa parte ainda está sendo investigada. A Bitget disse que o ataque envolveu um sistema de wallet backend comprometido, usado para falsificar informações de transações e acionar a autorização, enquanto investigadores analisam possíveis ligações com a Coreia do Norte. Estou no ecossistema da Bitget tanto como usuário quanto como Builder; não amplifique boatos antes de a investigação completa ser concluída. ETH e USDT estão entre os ativos envolvidos, mas isso não significa que os fundos de todo usuário da Bitget tenham sido perdidos. Agora: fatos acima do medo, verificação acima da especulação. Vamos acompanhar de perto as atualizações oficiais. 🩵 Estamos com @Bitget. #BTC Price Analysis# #Macro Insights#


Publicar
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.