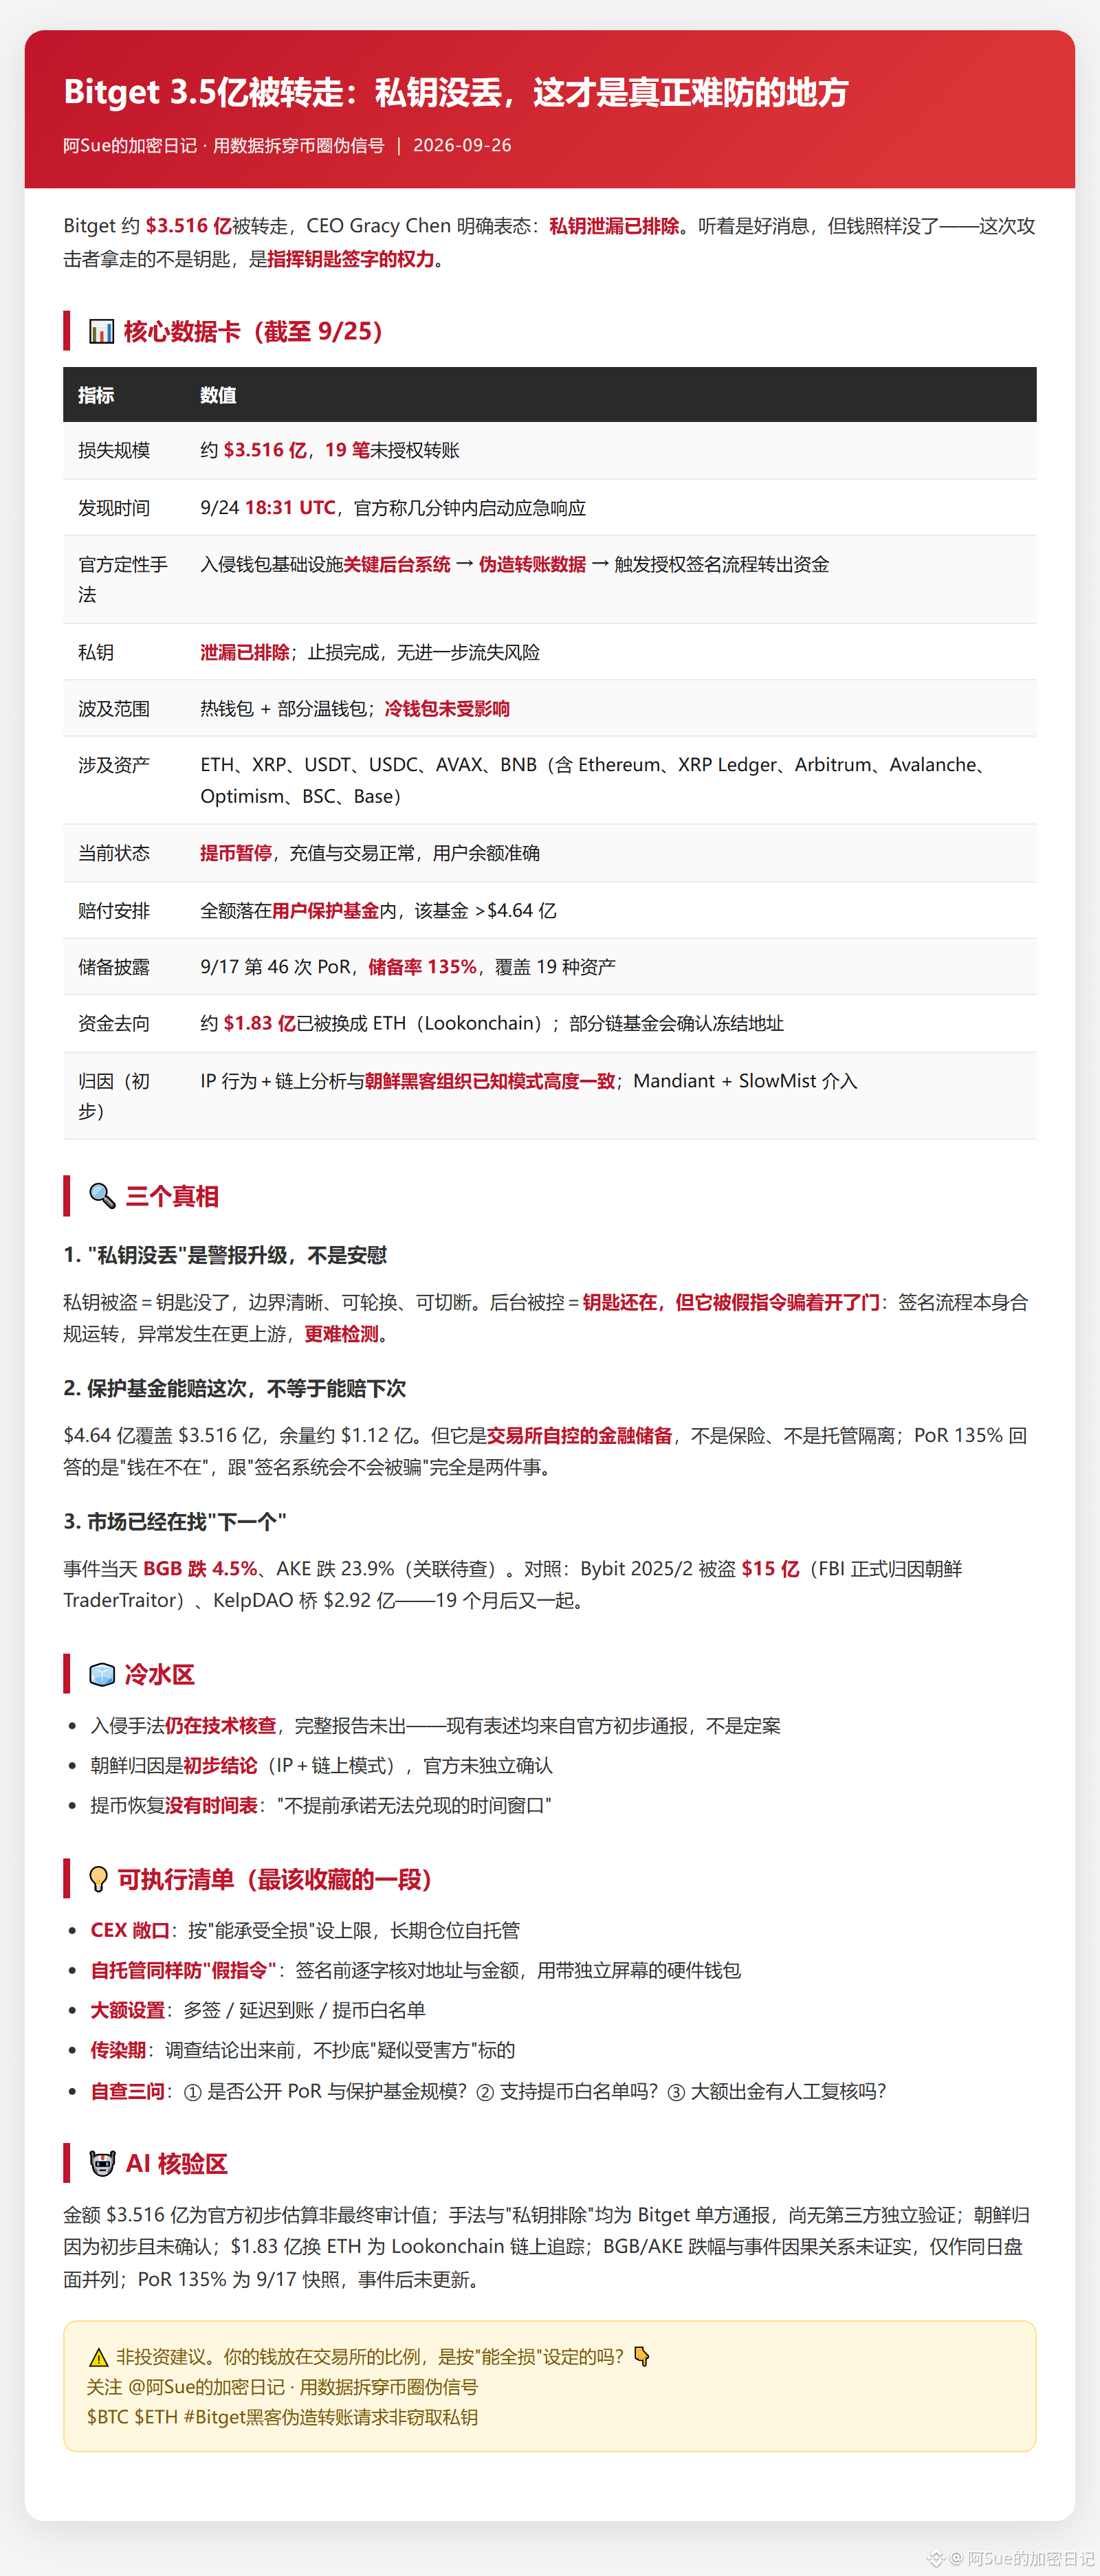
#bitget遭黑客攻击损失3.52亿美元 Bitget 约 $3.516 亿资金被转走,19 笔未授权转账,9/24 18:31 UTC 发现。CEO Gracy Chen 明确表示:私钥泄漏已排除。
听起来像是好消息。但钱照样没了——这次攻击者拿走的不是钥匙,而是能够签署指令、控制转账的权力。
📊 官方定性
手法:入侵钱包基础设施关键后台系统 → 伪造转账数据 → 触发授权签名流程把钱转出
范围:热钱包 + 部分温钱包,冷钱包未受影响
资产:ETH/XRP/USDT/USDC/AVAX/BNB;链:Ethereum、XRP Ledger、Arbitrum、Avalanche、Optimism、BSC、Base
状态:提币暂停,充值与交易正常,用户余额准确
赔付:全额落在用户保护基金内,该基金 >$4.64 亿;9/17 第 46 次 PoR 储备率 135%
去向:约 $1.83 亿已换成 ETH(Lookonchain),部分链基金会将确认冻结地址
🔑 三个真相
“私钥没丢”是警报升级而不是安慰:私钥被盗=钥匙没了(边界清晰、可轮换、可切断);后台被控=钥匙还在,但它被假指令骗着开了门——签名流程本身合规运转,异常在更上游,更难检测。保护基金能赔这次,不代表能赔下次:这是交易所自控的金融储备,不是保险,也不是托管隔离;PoR 135% 回答的是“钱在不在”,而不是“签名系统会不会被骗”。市场已经在寻找下一个:BGB 跌 4.5%、AKE 跌 23.9%(关联待查);对照 Bybit 2025/2 被盗 $15 亿(FBI 正式归因至朝鲜)、KelpDAO 桥 $2.92 亿,19 个月后又发生一起
🧊 待确认:入侵手法仍在技术核查中,完整报告尚未发布;朝鲜归因是初步结论(IP 行为 + 链上模式),官方尚未独立确认;提币恢复没有时间表
💡 接下来需要做的四件事
① CEX 敞口按“能承受全损”设定上限,长期仓位自托管
② 签名前逐字核对地址与金额,使用带独立屏幕的硬件钱包;大额设多签/延迟/白名单
③ 在调查结论出来前,不抄底“疑似受害方”的标的
④ 自查:交易所是否公开 PoR 与保护基金规模?是否支持提币白名单?