


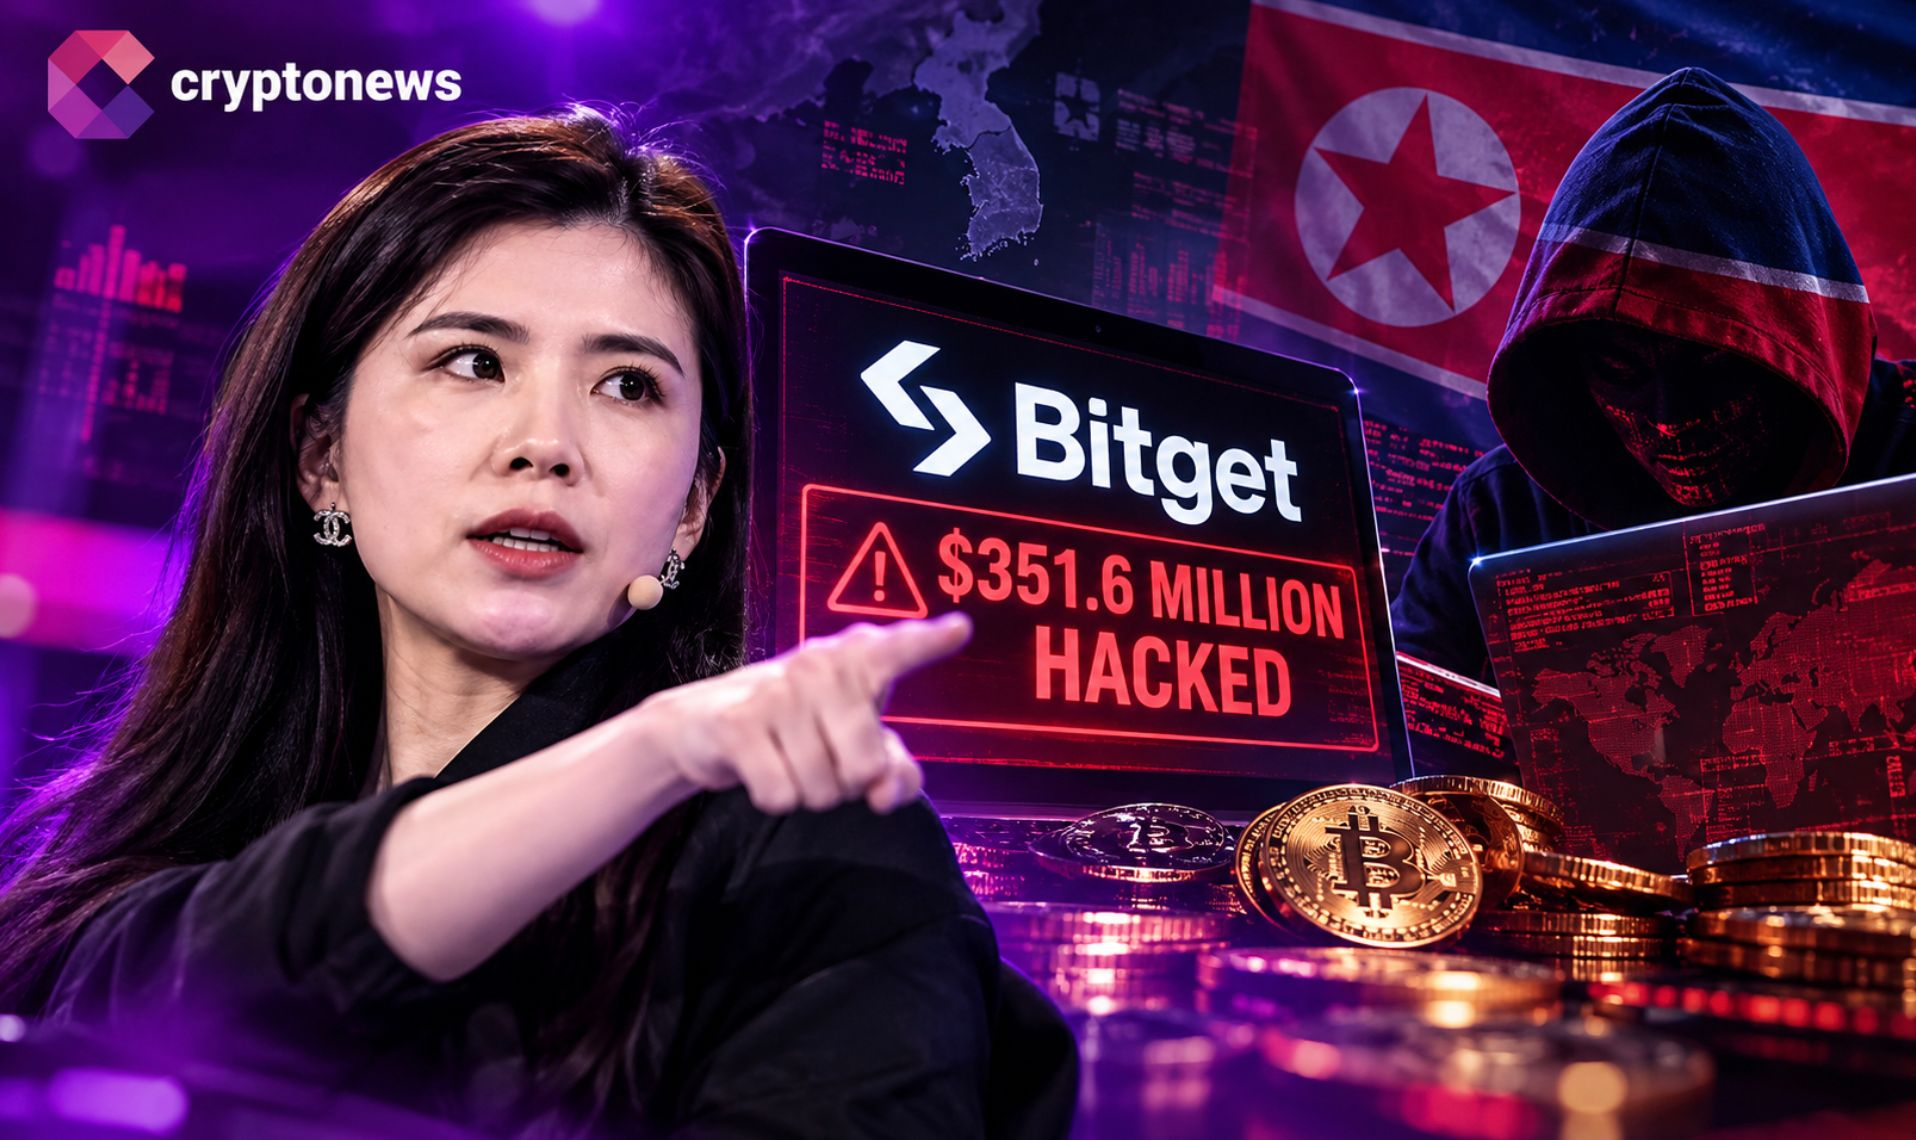
A Bitget detectou um hack envolvendo US$ 351,6 milhões em transferências não autorizadas a partir de partes da sua infraestrutura de carteira e afirma que o seu Fundo de Proteção ao Usuário, que ela diz deter mais de US$ 464 milhões, cobre toda a perda. Os levantamentos continuam suspensos enquanto aguarda uma revisão de segurança, embora depósitos e negociação sigam sem interrupções.
Os sistemas de segurança da Bitget identificaram a atividade não autorizada dentro de minutos após o início e, segundo o próprio comunicado do incidente da bolsa, os protocolos de resposta de emergência foram ativados imediatamente. A exchange disse que não vai especular sobre o vetor do ataque até que a sua investigação interna seja concluída.
URGENTE: A exchange de cripto Bitget confirma um hack de carteira de US$ 351,6 milhões, dizendo que seu Fundo de Proteção ao Usuário de US$ 464 milhões cobre integralmente o valor afetado.
— Polymarket (@Polymarket) 24 de setembro de 2026
O episódio cai em um mercado que já precisou precificar perdas ligadas a operações este ano, de exploits de carteiras a casos de fraude do lado da plataforma ligados a grandes perdas de clientes em outras exchanges do setor. O risco de custódia centralizada não desapareceu só porque as reservas parecem grandes em um painel.
Negocie Crypto com Segurança na Bybit e Ganhe uma Chance em Nosso Sorteio de USDT Airdrop de US$ 1.000 O Hacker Norte-Coreano por trás do Hack da Carteira da Bitget?
O CEO da Bitget, Gracy Chen, agiu rapidamente para tratar do hack de US$ 351,6 milhões na X, confirmando o hack na carteira. Chen disse que o incidente foi detectado às 18:31 UTC em 24 de setembro, com procedimentos de resposta a emergências ativados em poucos minutos. Ela também afirmou que as carteiras frias da Bitget permaneceram seguras e que o Fundo de Proteção ao Usuário da exchange tinha mais de US$ 464 milhões.
Mais tarde, Chen forneceu mais detalhes durante uma transmissão ao vivo no X, dizendo que os atacantes haviam comprometido um sistema de back-end conectado à infraestrutura de carteiras da Bitget. Em vez de roubar chaves privadas, os hackers teriam manipulado os dados de transações e acionado o próprio processo de autorização da exchange para mover os fundos.
Acompanhe ao vivo o Incidente da Carteira Quente da Bitget em 24 de setembro de 2026 https://t.co/limZaY2pRf
— Bitget (@bitget) 24 de setembro de 2026
A parte mais explosiva dos comentários de Chen foi a sugestão de que hackers norte-coreanos podem estar por trás do ataque. Ela disse que a investigação preliminar da Bitget encontrou endereços IP que correspondiam a serviços de VPN associados a um grupo de hackers norte-coreanos. Chen também apontou semelhanças com ataques anteriores atribuídos a operadores da Coreia do Norte, tornando a ligação uma linha-chave de investigação.
Chen parou antes de afirmar que a atribuição foi confirmada; no entanto, descreveu o envolvimento da Coreia do Norte como “muito provável” enquanto os investigadores continuam examinando as evidências. Chen disse que a Bitget atualmente não acredita que o incidente tenha sido um trabalho interno, embora a investigação permaneça em andamento.
Ganhe US$ 50 e Entre no Sorteio de Prêmios de US$ 300K na EdgeX E quanto aos usuários da Bitget?
Os saques permanecem congelados até que a revisão de segurança da Bitget seja concluída, e a exchange não se comprometeu com uma janela específica de reabertura em seu aviso oficial. Reportagem da Bloomberg indica que Chen disse que um relatório completo do incidente, com análise da causa raiz e ações corretivas, seria divulgado em até 24 horas após a divulgação.
Agora, os saques realmente serão retomados no cronograma que a Bitget sinaliza? O relatório do incidente prometido vai apontar uma causa raiz concreta?
Negociação e depósitos continuam, e a Bitget afirma que os saldos dos clientes permanecem corretos e protegidos. Seu Fundo de Proteção ao Usuário de US$ 464 milhões também é alegado para cobrir a perda reportada de US$ 351,6 milhões.
O que acontece a seguir depende da revisão de segurança. A Bitget não forneceu uma data para reabrir os saques, dizendo que os serviços serão retomados assim que a investigação for concluída. Até lá, os usuários devem seguir as atualizações oficiais em vez de presumir que o incidente já foi totalmente resolvido.
Descubra: As Melhores Pré-vendas de Tokens
A postagem Hack da Carteira da Bitget rouba US$ 351,6M: Gracy Chen aponta o dedo para a Coreia do Norte apareceu primeiro no Cryptonews.