Nenhuma chave privada foi roubada aqui. Esse detalhe importa mais do que o destaque de US$ 351,6 milhões, porque muda que tipo de problema, na verdade, é este.
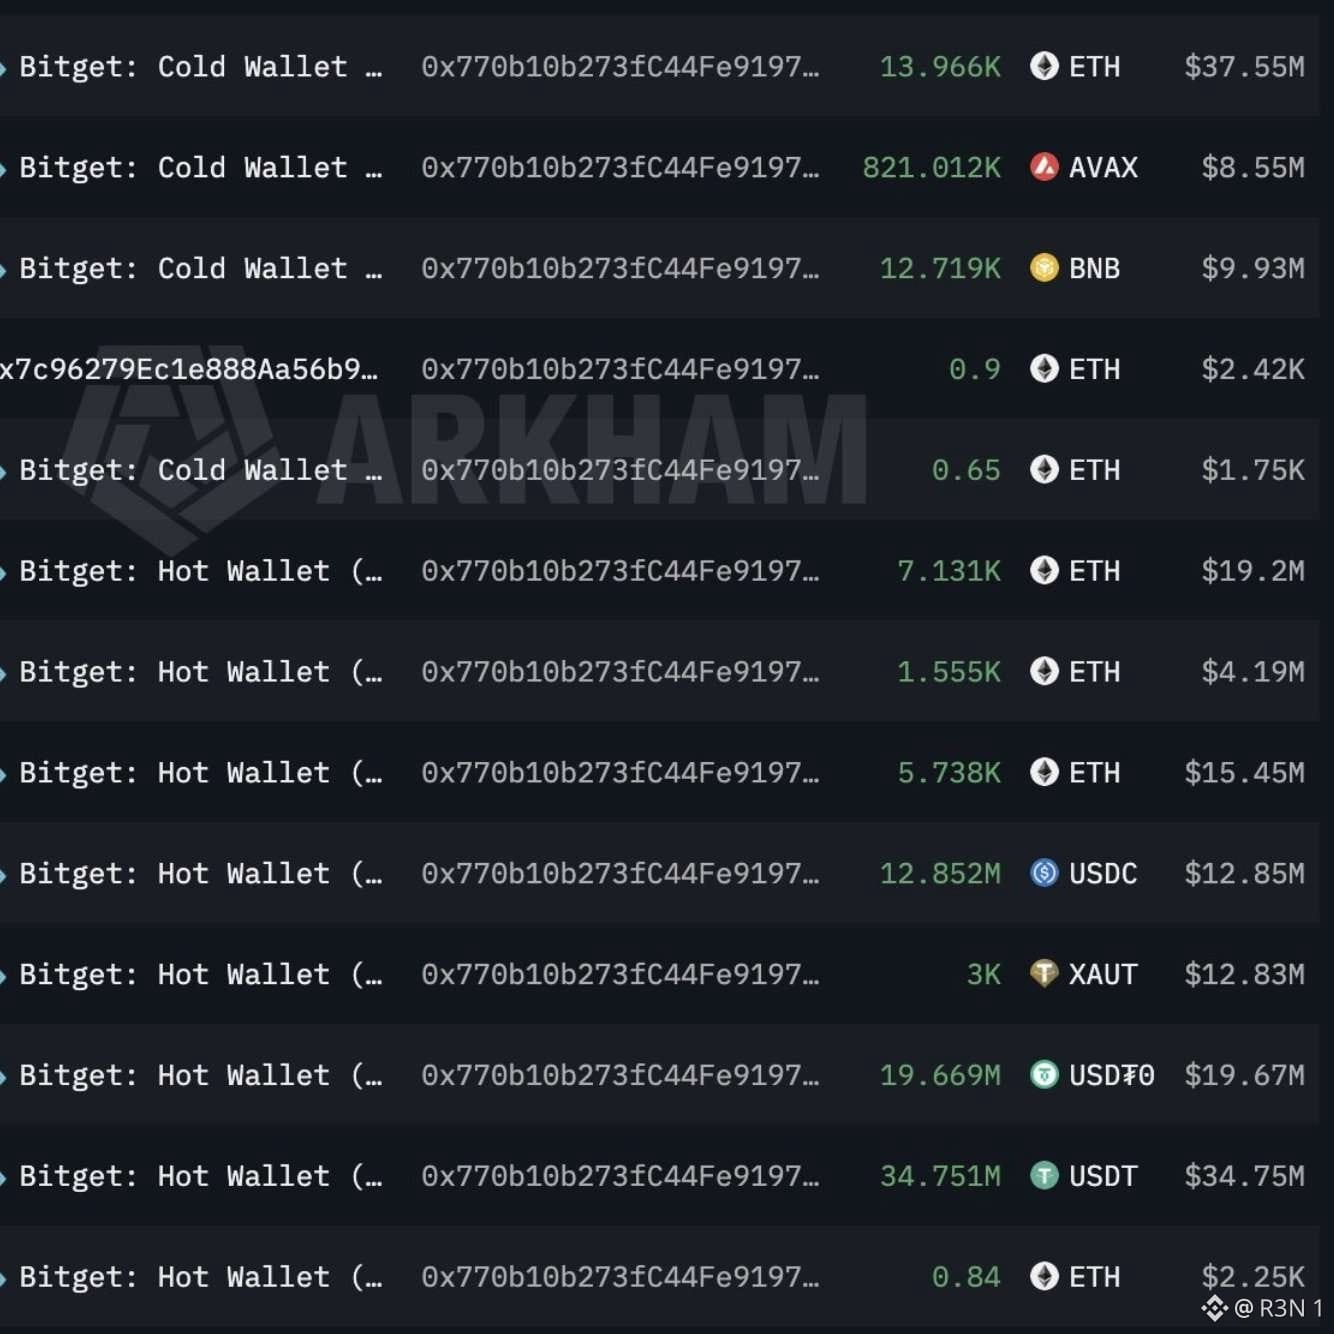
A CEO da Bitget, Gracy Chen, confirmou que o atacante comprometeu um sistema de backend dentro da infraestrutura da carteira, falsificou dados de transações e acionou o próprio processo de autorização da corretora para retirar fundos, em vez de obter chaves diretamente. A invasão atingiu carteiras hot e warm, detectada às 18h31 (UTC) de 24 de setembro. A XRP foi o maior ativo único levado; a Lookonchain estima 102,93 milhões de tokens, no valor de US$ 157,48 milhões. As carteiras cold, diz a Bitget, permanecem totalmente seguras e não foram tocadas.
A resposta, no papel, foi rápida. Protocolos de emergência foram ativados em minutos, saques foram suspensos enquanto uma análise de segurança ocorria, e depósitos e negociação permaneceram abertos; Chen também diz que a perda total se enquadra no Fundo de Proteção ao Usuário da Bitget, que detém mais de US$ 464 milhões. As autoridades e empresas de segurança on-chain foram notificadas, e endereços sinalizados já foram identificados. Chen também afirmou que semelhanças preliminares de IP e VPN apontam para possível envolvimento norte-coreano, embora ela tenha parado antes de confirmar.
O contexto que importa: agora é o maior roubo único de criptomoedas de 2026, superando os cerca de US$ 320 milhões retirados da Liquid Network da Blockstream em 6 de setembro, tornando setembro o mês mais caro para hacks de cripto até agora.
Minha leitura honesta: um processo de autorização comprometido em vez de chaves roubadas é um modo de falha um pouco mais contido; uma falha de infraestrutura ou de controle de acesso, e não uma quebra criptográfica, e a separação das carteiras cold se manteve. Se os fundos estão genuinamente seguros ainda depende de esse fundo de proteção realmente pagar conforme prometido.
O que estou observando: o relatório técnico completo que Chen prometeu e se os saques serão retomados quando a análise for concluída. Ela afirmou explicitamente que não vai se comprometer com um prazo que ela não possa garantir.
#Análise de Preço do BTC# #Temporada de Altcoins# $BTC $ETH