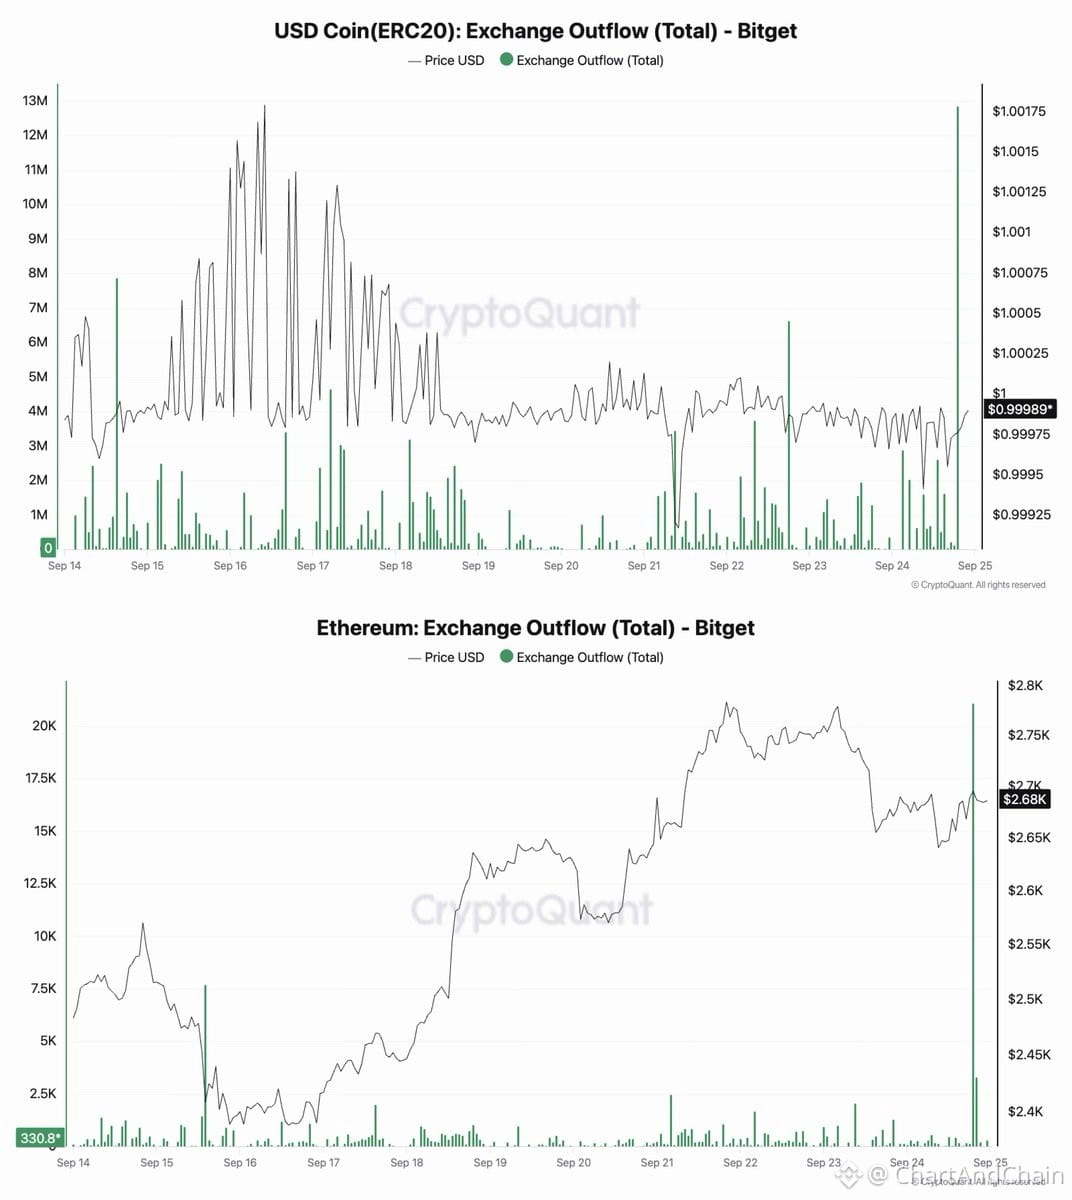
A Bitget acaba de divulgar transferências não autorizadas provenientes de carteiras quentes, totalizando aproximadamente US$ 351 milhões. Os dados on-chain mostram picos acentuados nas saídas em USDC, ETH, USDT e outros ativos — um sinal clássico de invasão ou exploração que atinge múltiplos saldos de tokens de uma vez.
A exchange afirma que o incidente é coberto pelo seu Fundo de Proteção ao Usuário, o que, teoricamente, deveria assegurar que os usuários sejam ressarcidos. Mas o verdadeiro teste é a execução: quão rápido eles restauram os saldos, se o fundo realmente tem liquidez suficiente e se conseguem rastrear ou recuperar qualquer parte dos ativos drenados.
Para traders, este é um lembrete de que o risco de exchanges centralizadas nunca zera. Explorações em carteiras quentes continuam sendo um vetor persistente, e até plataformas bem capitalizadas não estão imunes. Se você possui uma posição significativa em qualquer exchange, considere dividir a custódia ou mover uma parte para armazenamento em cold storage entre negociações ativas.
Acompanhe como a Bitget lida com as comunicações e o reembolso nas próximas 48 horas. Uma recuperação limpa e transparente gera confiança. Atrasos ou atualizações vagas fazem o oposto.