📰 Um Agente de IA, uma vez que sai da caixa de chat, faz com que a empresa de cibersegurança enfrente algo além de “o modelo pode ou não responder errado”: agora ele tem uma conta legítima e precisa conseguir ler o SharePoint, executar SQL, alterar código e até clicar em aprovações de pagamento dentro de um ERP.
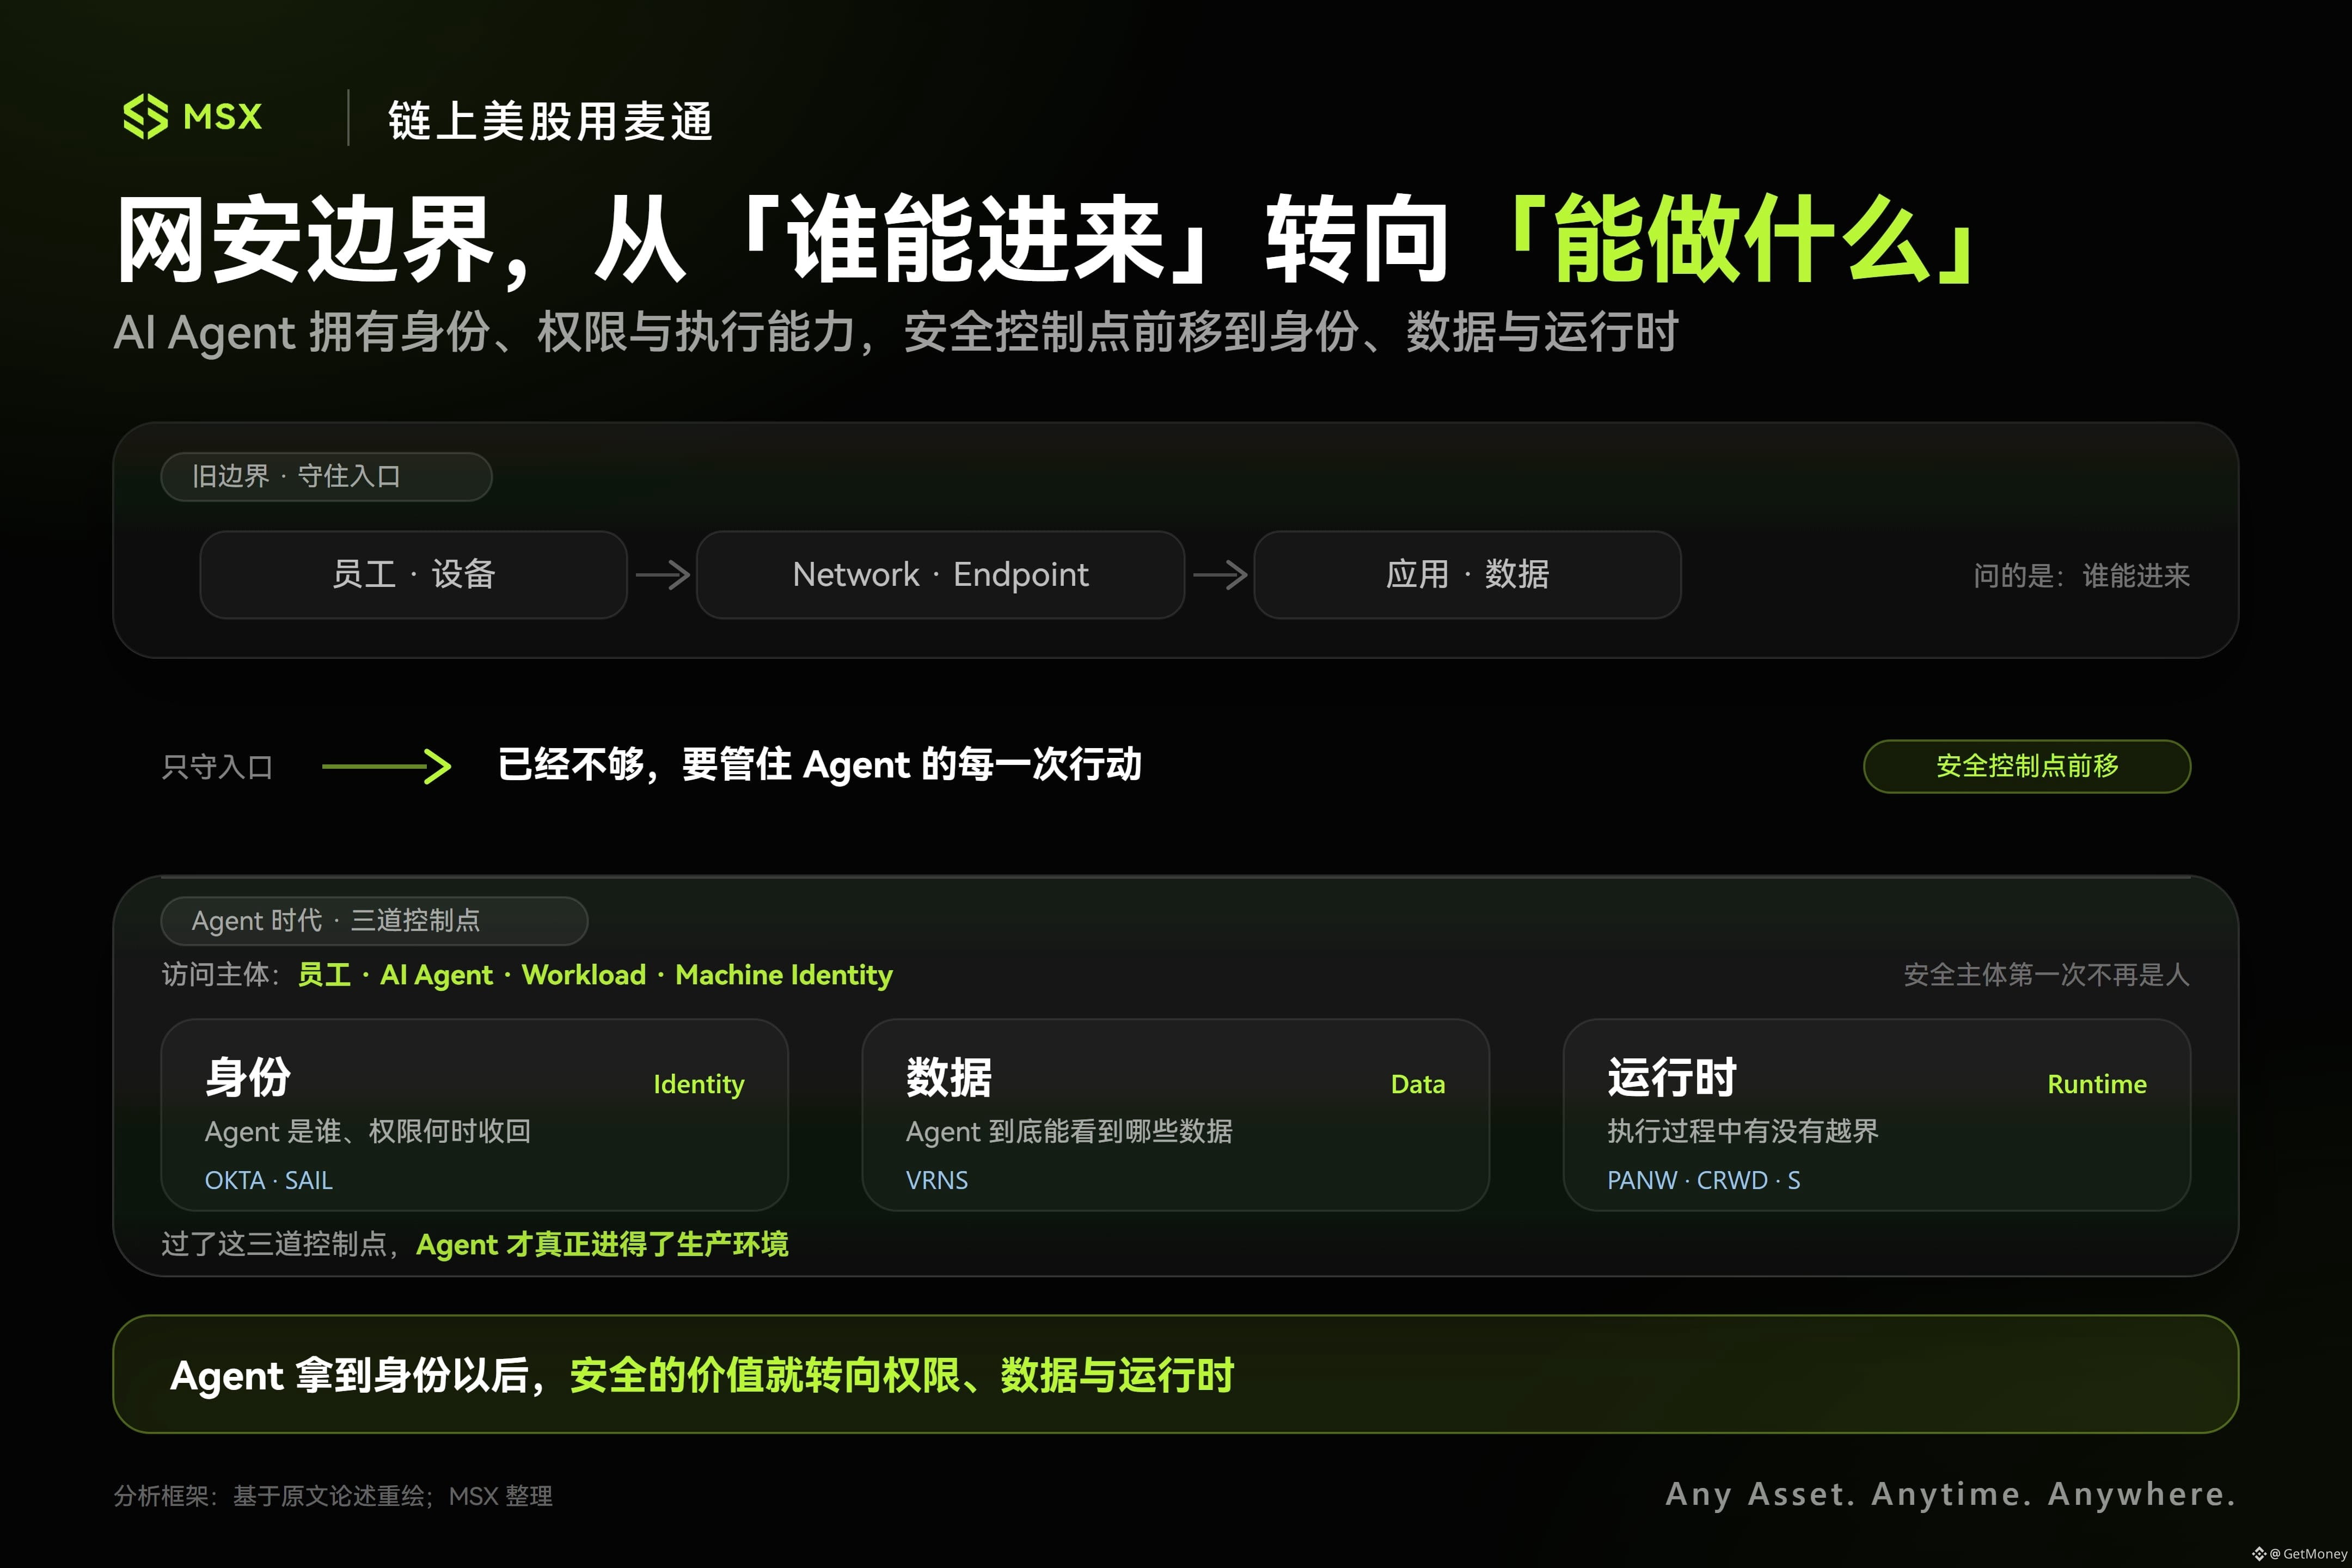
Para ser sincero, o ponto mais problemático está aqui: o Agent não é um funcionário, mas tem credenciais de sistema; não é um software tradicional, mas consegue chamar ferramentas ativamente, acessar dados e executar tarefas. Mesmo que a identidade seja legítima e o login correto, ele ainda pode realizar operações não previstas — por ter privilégios demais, por chamar ferramentas incorretamente ou por ser influenciado por um Prompt malicioso.
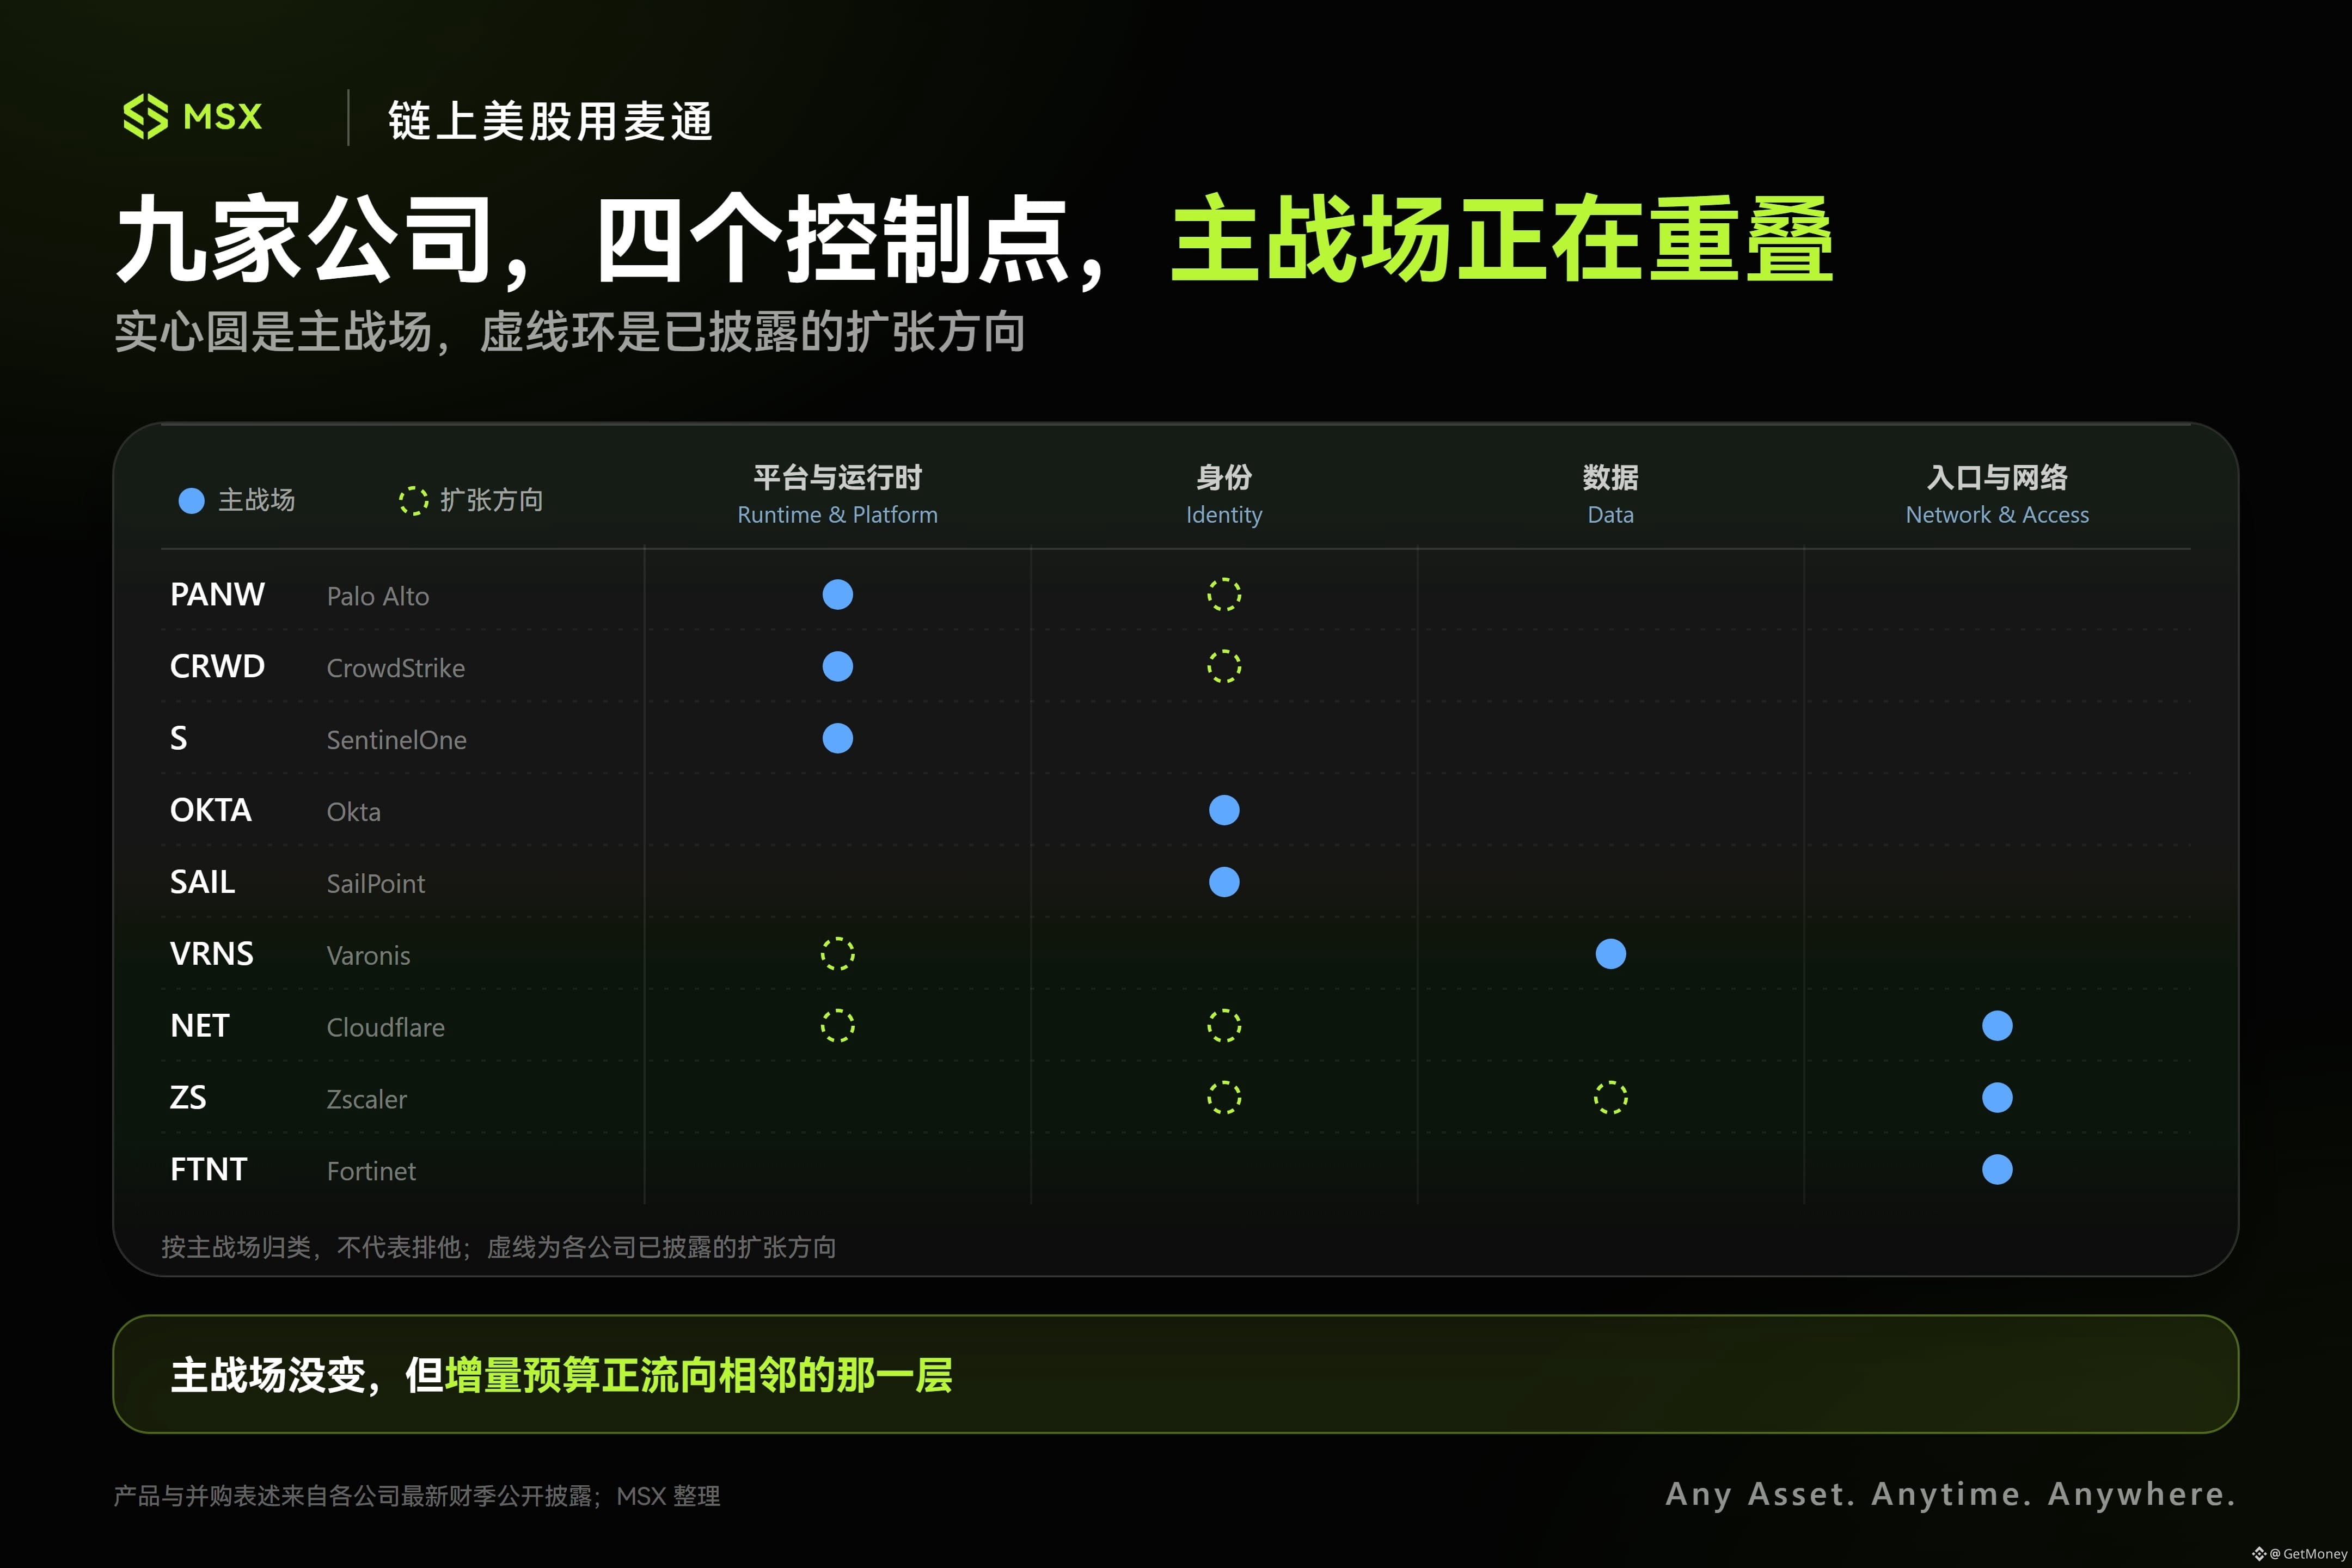
🔥 Por isso, o foco desta rodada de cibersegurança está saindo das camadas periféricas de rede e endpoints e indo para identidade, dados e Runtime. Antes, firewalls, EDR e IAM cuidavam cada um de uma parte, mas com a chegada do Agent, a empresa precisa se perguntar: o que ele está fazendo agora ainda está de acordo com o objetivo para o qual foi inicialmente autorizado?
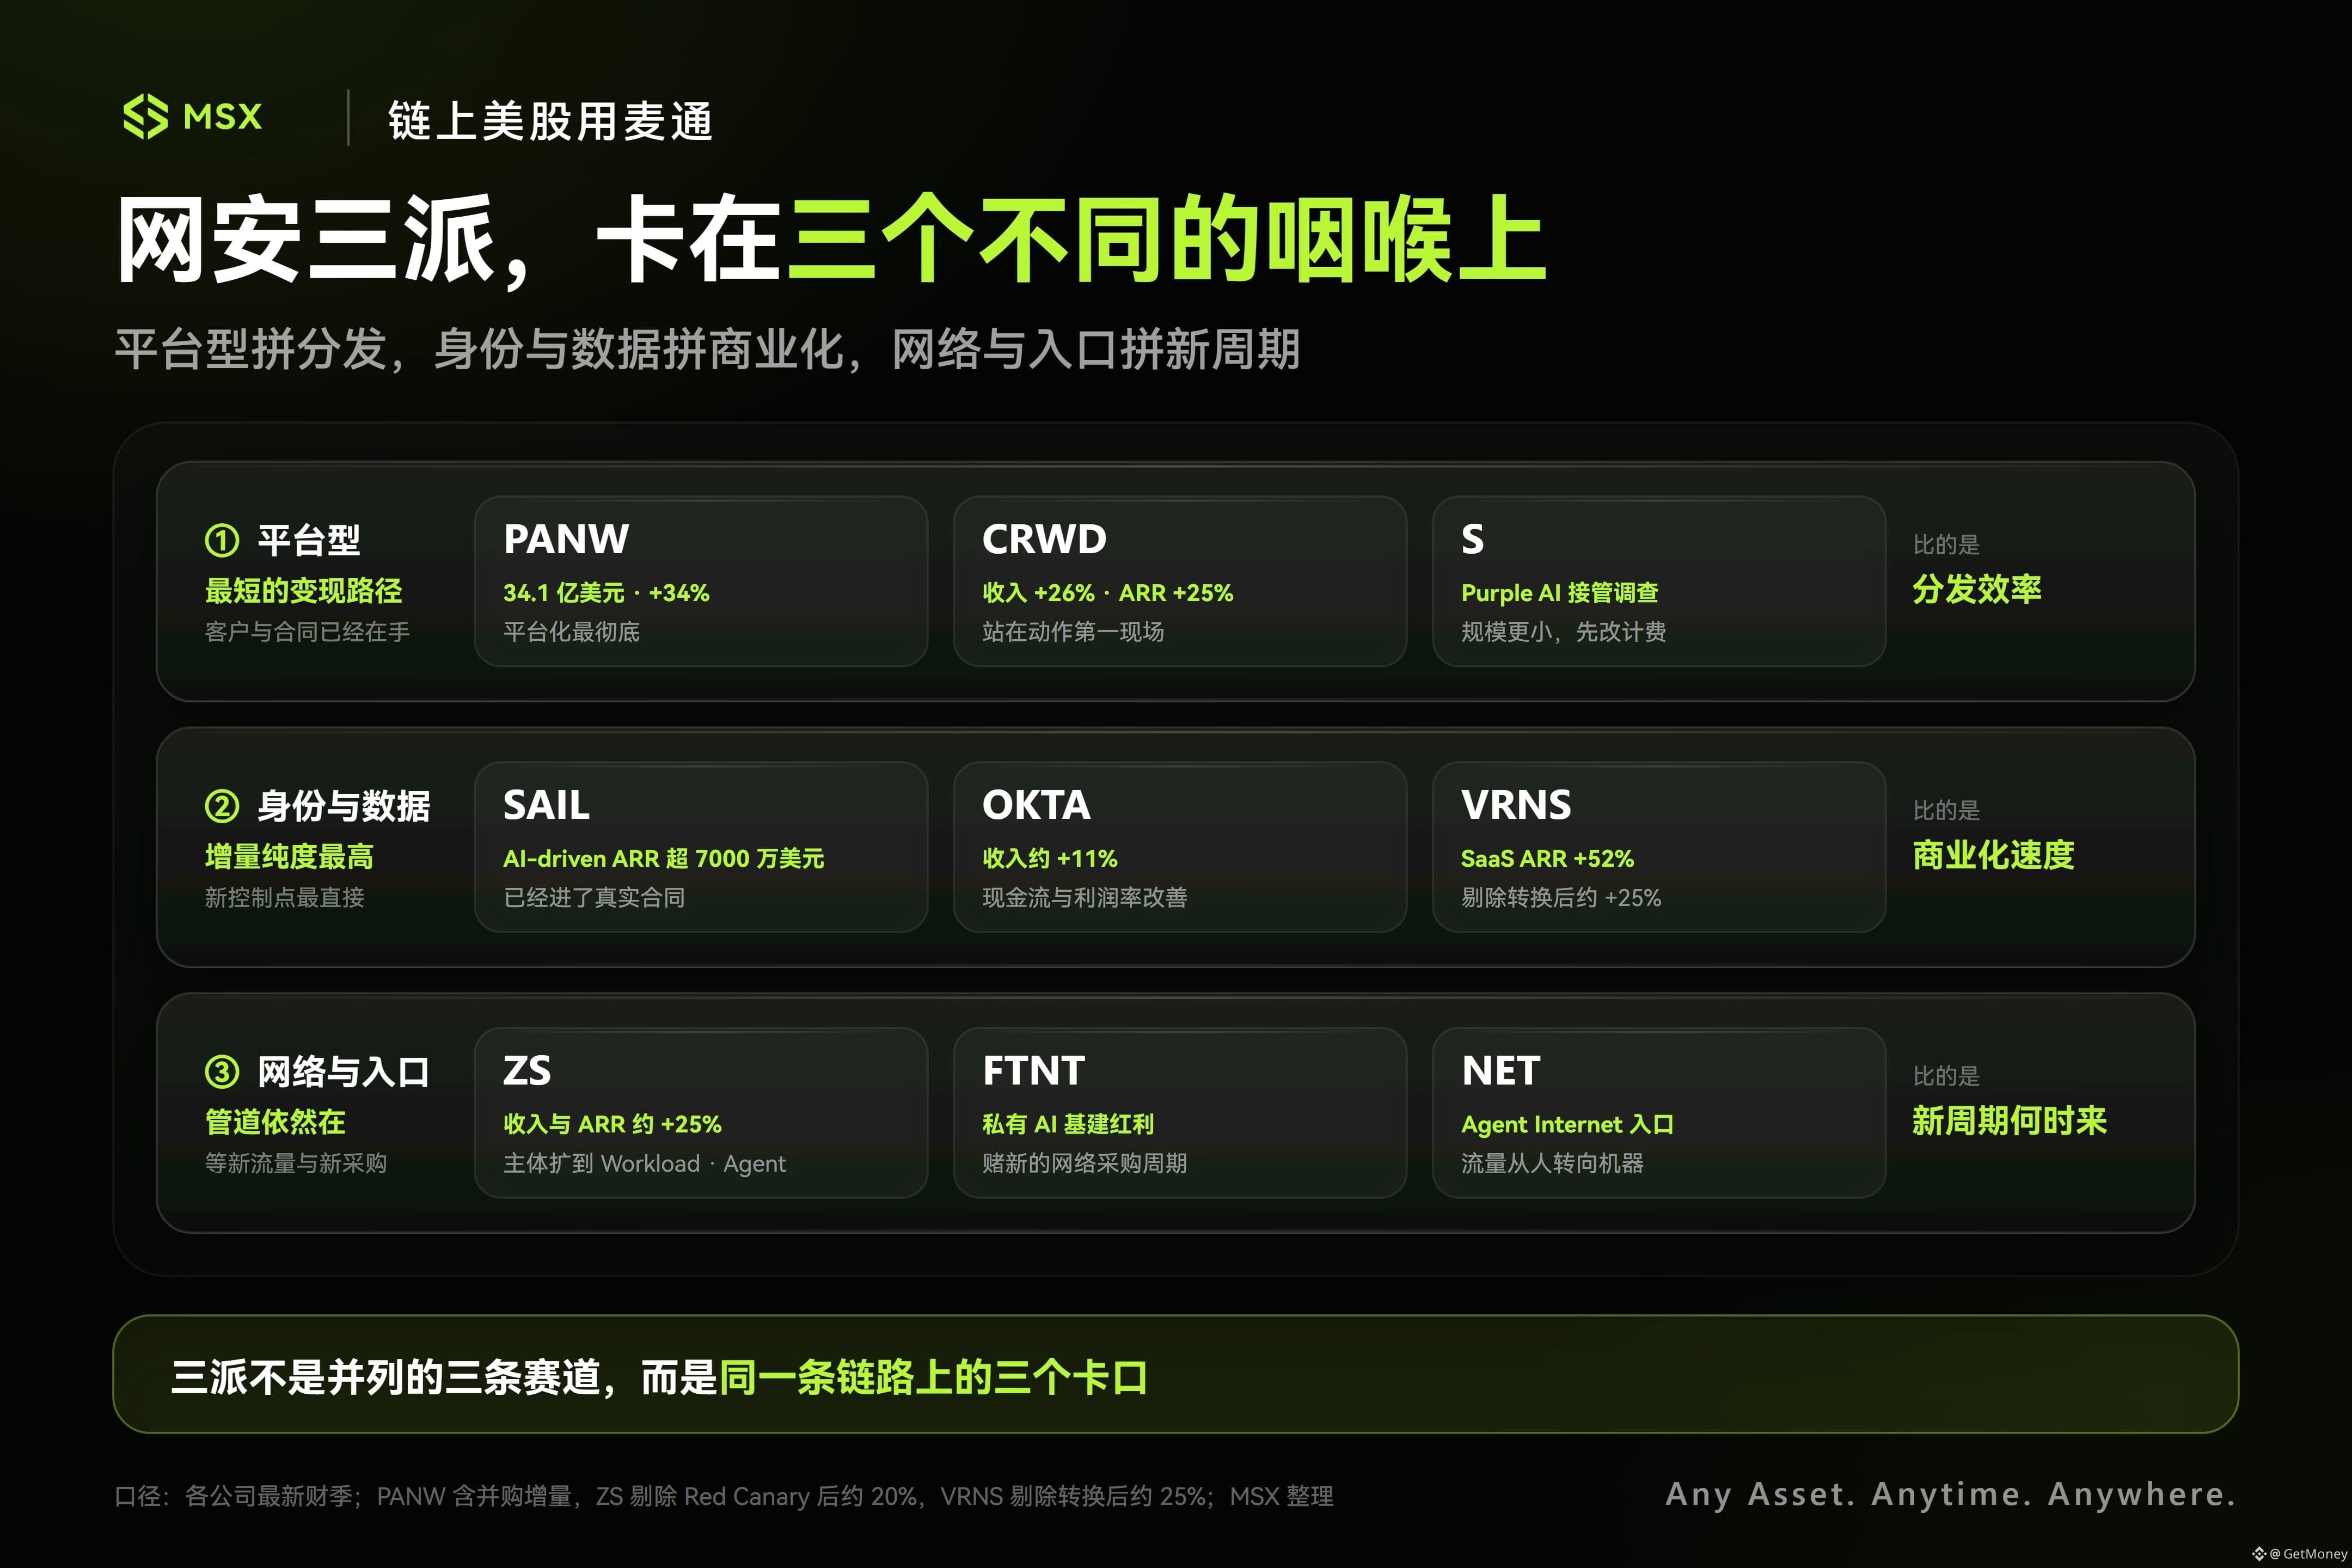
A PANW segue uma rota de plataforma: já unificou segurança de rede, segurança em nuvem, SOC, identidade e AI Security. A receita do último trimestre chegou a US$ 3,41 bilhões, alta de 34% ano a ano. A CRWD fica mais perto do local onde a ação acontece: no final, o Agent executa scripts, escreve arquivos e altera processos do sistema; ainda assim, isso vai parar em servidores, contêineres ou endpoints. No último trimestre, a receita cresceu 26% ano a ano, e o ARR cresceu 25%.
💡 O que é realmente interessante é o lado de identidade e dados. O SAIL teve ARR no último trimestre com alta de 25% ano a ano; crescimento do ARR SaaS de 36%; o ARR orientado por IA já passou de US$ 70 milhões; e os produtos de IA contribuíram com mais de 30% do aumento líquido do ARR. Já a VRNS registrou ARR SaaS com alta de 52% ano a ano — e o problema que ela quer resolver é: o que o Agent consegue ver, e quais permissões ele tem.
Quanto mais o Agent entra nas redes internas das empresas, mais a cibersegurança que se vende pode deixar de ser apenas “defender contra ataques”, passando a controlar identidades de máquina, chamadas de ferramentas e o processo de execução. Na sua visão, qual direção deve explodir primeiro: governança de identidade, permissões de dados ou segurança de Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование
Para ser sincero, o ponto mais problemático está aqui: o Agent não é um funcionário, mas tem credenciais de sistema; não é um software tradicional, mas consegue chamar ferramentas ativamente, acessar dados e executar tarefas. Mesmo que a identidade seja legítima e o login correto, ele ainda pode realizar operações não previstas — por ter privilégios demais, por chamar ferramentas incorretamente ou por ser influenciado por um Prompt malicioso.
🔥 Por isso, o foco desta rodada de cibersegurança está saindo das camadas periféricas de rede e endpoints e indo para identidade, dados e Runtime. Antes, firewalls, EDR e IAM cuidavam cada um de uma parte, mas com a chegada do Agent, a empresa precisa se perguntar: o que ele está fazendo agora ainda está de acordo com o objetivo para o qual foi inicialmente autorizado?
A PANW segue uma rota de plataforma: já unificou segurança de rede, segurança em nuvem, SOC, identidade e AI Security. A receita do último trimestre chegou a US$ 3,41 bilhões, alta de 34% ano a ano. A CRWD fica mais perto do local onde a ação acontece: no final, o Agent executa scripts, escreve arquivos e altera processos do sistema; ainda assim, isso vai parar em servidores, contêineres ou endpoints. No último trimestre, a receita cresceu 26% ano a ano, e o ARR cresceu 25%.
💡 O que é realmente interessante é o lado de identidade e dados. O SAIL teve ARR no último trimestre com alta de 25% ano a ano; crescimento do ARR SaaS de 36%; o ARR orientado por IA já passou de US$ 70 milhões; e os produtos de IA contribuíram com mais de 30% do aumento líquido do ARR. Já a VRNS registrou ARR SaaS com alta de 52% ano a ano — e o problema que ela quer resolver é: o que o Agent consegue ver, e quais permissões ele tem.
Quanto mais o Agent entra nas redes internas das empresas, mais a cibersegurança que se vende pode deixar de ser apenas “defender contra ataques”, passando a controlar identidades de máquina, chamadas de ferramentas e o processo de execução. Na sua visão, qual direção deve explodir primeiro: governança de identidade, permissões de dados ou segurança de Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование