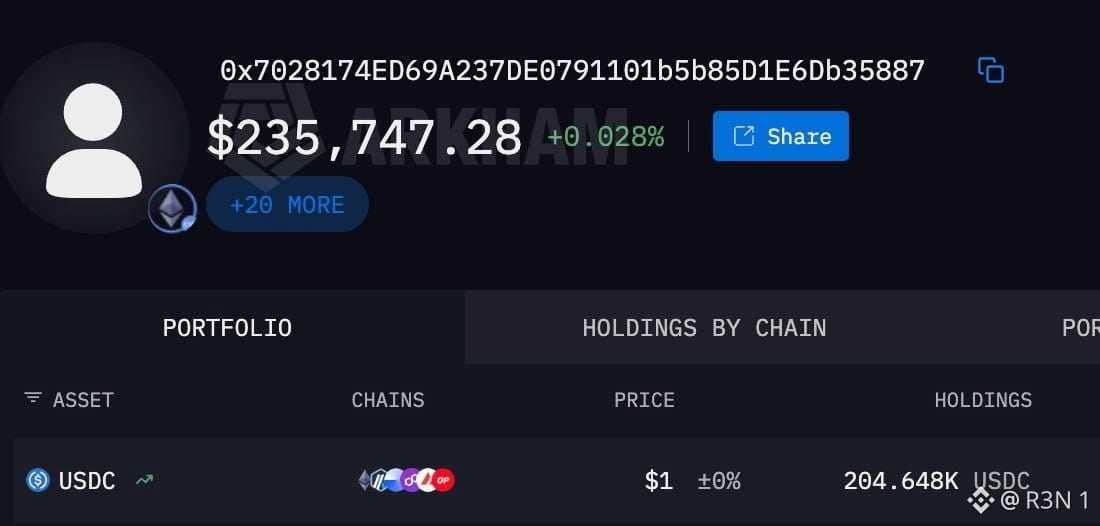
Mais de US$ 235.000 foram embora de centenas de carteiras em 48 horas, e ninguém realmente foi apontado como o responsável pelo malware. Essa lacuna entre o valor em dólares e os detalhes ausentes é a verdadeira história aqui.
Os mecanismos descritos são relativamente simples: um trojan de acesso remoto roubando credenciais e sequestrando sessões ativas para burlar completamente a autenticação, permitindo que os atacantes “caronem” no estado em que a vítima já está logada, em vez de precisar roubar uma senha e fazer login separadamente.
Esse é um padrão de ataque real e bem conhecido. O que está faltando é tudo o que normalmente acompanharia uma afirmação como esta: nenhuma família de malware nomeada, nenhum domínio malicioso, nenhuma hash de arquivo, nenhuma infraestrutura de comando e controle, nenhum pesquisador de segurança associado aos achados.
Ainda assim, há um rastro real on-chain por trás disso. Um endereço Ethereum ligado a essa atividade apareceu em um post em russo no Telegram dois dias antes de a “moldura” mais ampla de “malware” se espalhar, descrevendo-o como uma nova carteira drainer e afirmando que endereços semelhantes estavam puxando pelo menos US$ 200.000 por dia. Essa alegação também não foi verificada de forma independente, mas é a coisa mais próxima de uma evidência concreta ligada a qualquer parte disso até agora.
Meu ponto de vista honesto: algo real está acontecendo, centenas de vítimas e uma carteira documentada não são “nada”. Mas, neste momento, isso é um saldo de carteira com uma manchete anexada, não uma campanha de malware mapeada. Chamar isso de uma operação RAT confirmada com mecanismos conhecidos vai além do que de fato foi mostrado.
O que eu gostaria de ver antes de tratar isso como algo resolvido: um relatório de segurança real, nomeando a variante e explicando como ela está se espalhando, porque é a única peça que todas as versões dessa história ainda estão perdendo.
$BTC #Altcoin Season# $ETH #BTC Price Analysis#
Os mecanismos descritos são relativamente simples: um trojan de acesso remoto roubando credenciais e sequestrando sessões ativas para burlar completamente a autenticação, permitindo que os atacantes “caronem” no estado em que a vítima já está logada, em vez de precisar roubar uma senha e fazer login separadamente.
Esse é um padrão de ataque real e bem conhecido. O que está faltando é tudo o que normalmente acompanharia uma afirmação como esta: nenhuma família de malware nomeada, nenhum domínio malicioso, nenhuma hash de arquivo, nenhuma infraestrutura de comando e controle, nenhum pesquisador de segurança associado aos achados.
Ainda assim, há um rastro real on-chain por trás disso. Um endereço Ethereum ligado a essa atividade apareceu em um post em russo no Telegram dois dias antes de a “moldura” mais ampla de “malware” se espalhar, descrevendo-o como uma nova carteira drainer e afirmando que endereços semelhantes estavam puxando pelo menos US$ 200.000 por dia. Essa alegação também não foi verificada de forma independente, mas é a coisa mais próxima de uma evidência concreta ligada a qualquer parte disso até agora.
Meu ponto de vista honesto: algo real está acontecendo, centenas de vítimas e uma carteira documentada não são “nada”. Mas, neste momento, isso é um saldo de carteira com uma manchete anexada, não uma campanha de malware mapeada. Chamar isso de uma operação RAT confirmada com mecanismos conhecidos vai além do que de fato foi mostrado.
O que eu gostaria de ver antes de tratar isso como algo resolvido: um relatório de segurança real, nomeando a variante e explicando como ela está se espalhando, porque é a única peça que todas as versões dessa história ainda estão perdendo.
$BTC #Altcoin Season# $ETH #BTC Price Analysis#