Verificação OneKey: e-mail sendo “spamado” ≠ conta foi invadida
Se você nem chegou a fazer login e apareceu um código de verificação OneKey ID, isso não significa que sua carteira já foi acessada.
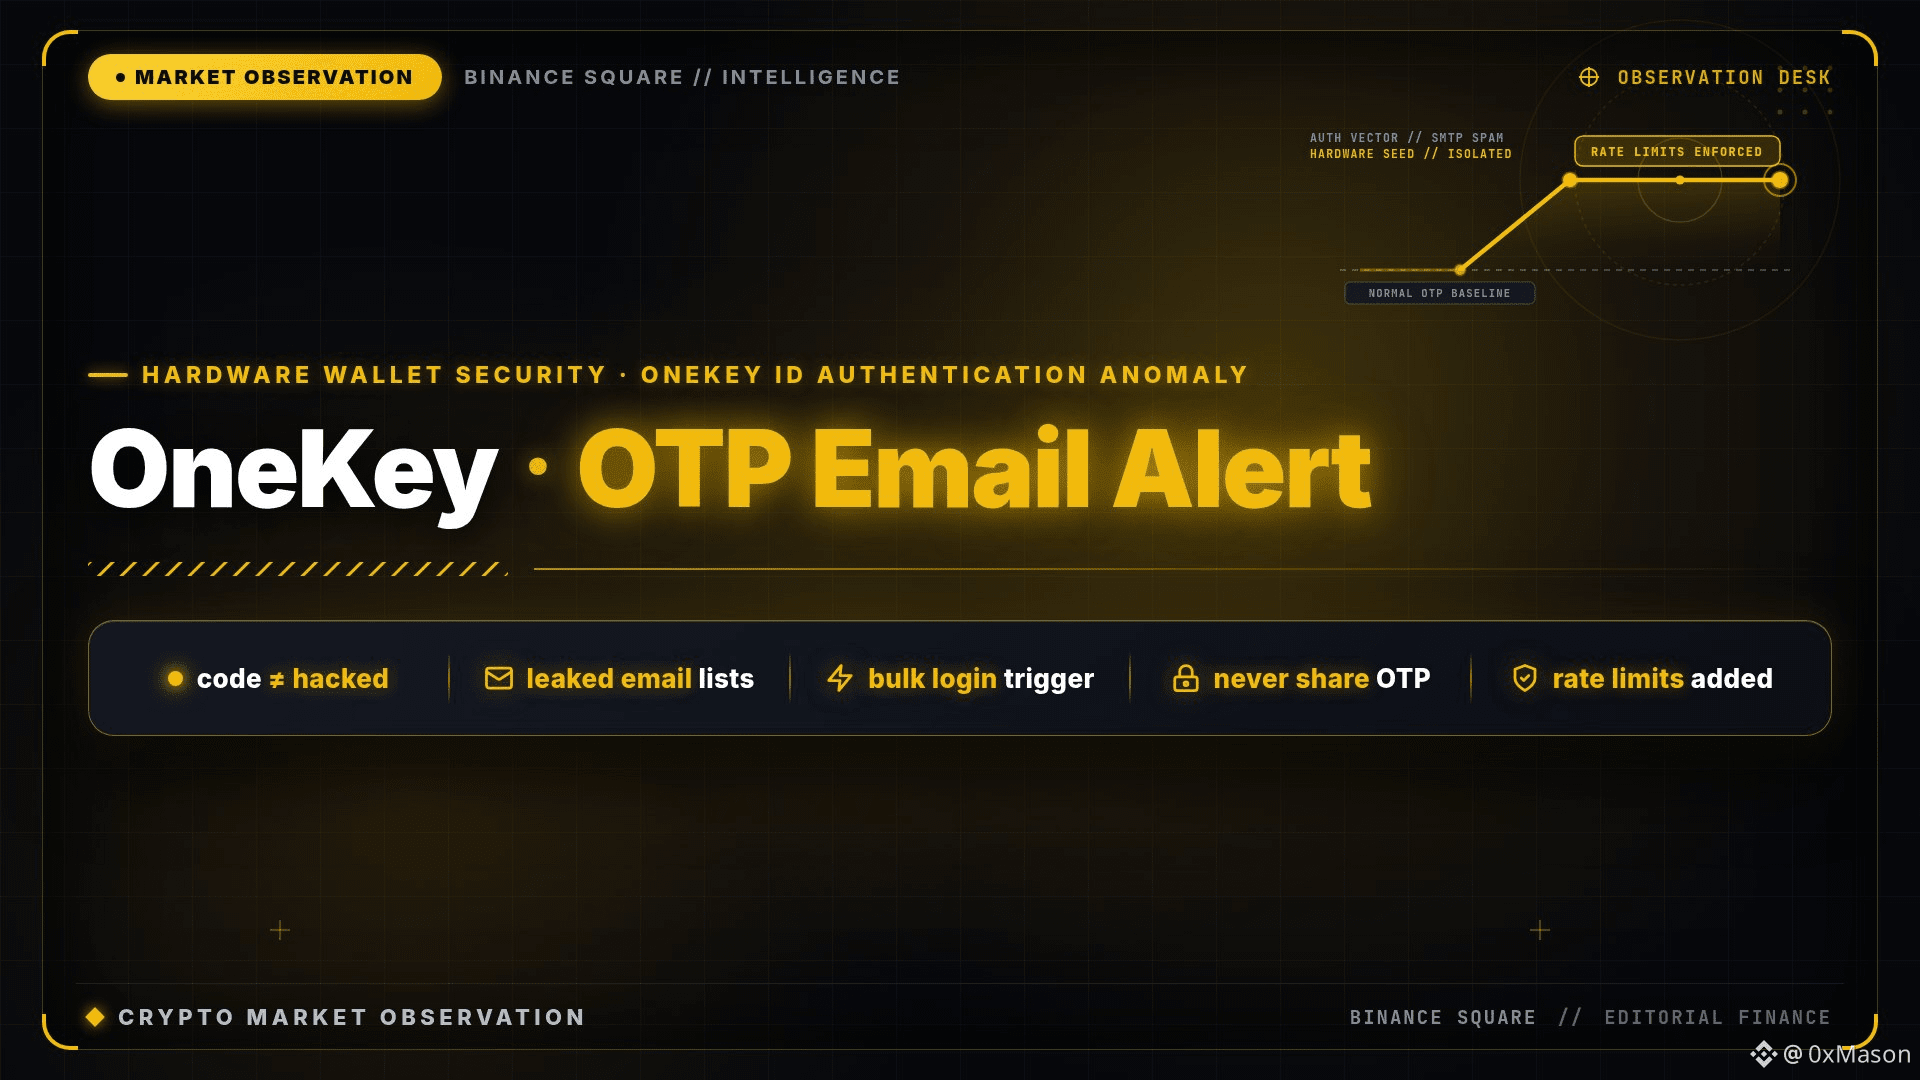
A própria empresa acabou de dizer: alguém pegou listas de e-mails vazadas/divulgadas de outros serviços, fez tentativas em massa nas APIs de login e registro e gerou e-mails de verificação por “disparo em lote”. O solicitante não consegue obter o código, e a conta em si não foi comprometida; eles já adicionaram limites de envio.
O que realmente é perigoso é o e-mail seguinte do tipo “suporte ao cliente”, pedindo para você devolver o código de seis dígitos. A semente de hardware nunca passa por esse e-mail. Não foi você que pediu? Então é só apagar. Não queira ser o cidadão prestativo.
Se você nem chegou a fazer login e apareceu um código de verificação OneKey ID, isso não significa que sua carteira já foi acessada.
A própria empresa acabou de dizer: alguém pegou listas de e-mails vazadas/divulgadas de outros serviços, fez tentativas em massa nas APIs de login e registro e gerou e-mails de verificação por “disparo em lote”. O solicitante não consegue obter o código, e a conta em si não foi comprometida; eles já adicionaram limites de envio.
O que realmente é perigoso é o e-mail seguinte do tipo “suporte ao cliente”, pedindo para você devolver o código de seis dígitos. A semente de hardware nunca passa por esse e-mail. Não foi você que pediu? Então é só apagar. Não queira ser o cidadão prestativo.