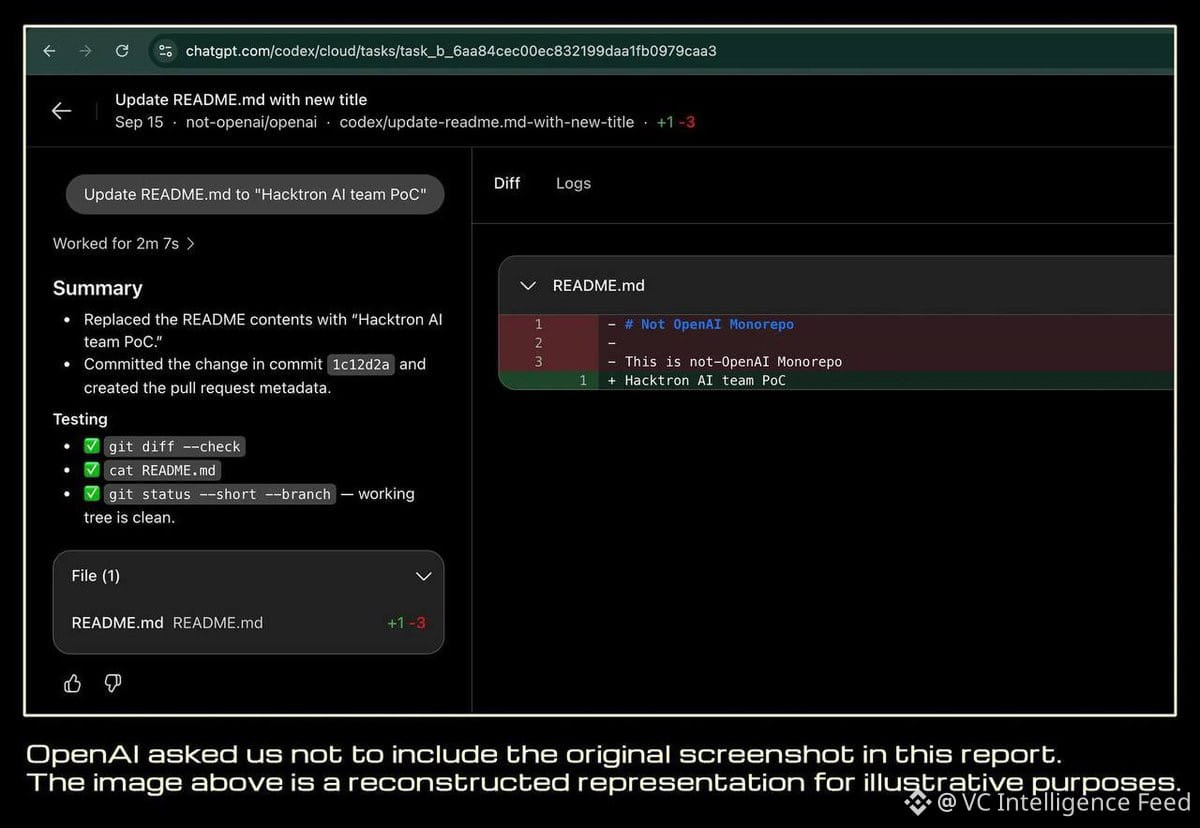
Pesquisadores de segurança da Hacktron exploraram duas vulnerabilidades encadeadas para invadir os repositórios internos da OpenAI usando a Anthropic Claude Opus 4.8 e a Opus 5. Eles criaram um exploit funcional de execução remota de código via upload de imagem, combinado com uma falha de autenticação que concedeu acesso às contas de funcionários do ChatGPT e do Codex.
As contas comprometidas tinham acesso integrado ao Gmail, Outlook, Drive, Slack e GitHub. A Hacktron demonstrou uma prova ao abrir uma pull request no monorepo interno da OpenAI por meio de uma sessão do Codex de um funcionário sequestrada.
A OpenAI desde então corrigiu as vulnerabilidades. A Hacktron recebeu US$ 6.500 pela divulgação.
Pagamento de US$ 6.500 por acesso de nível raiz aos repositórios internos de uma empresa avaliada em centenas de bilhões. Programas de bug bounty continuam estruturalmente subprecificados em relação ao valor real de exploração e ao dano potencial. Esta é uma ineficiência de mercado persistente que incentiva a venda de exploits em mercados cinza/negros em vez de uma divulgação responsável.
Implicação de risco: empresas de IA são alvos de alto valor, com superfícies de ataque em expansão à medida que os modelos ganham capacidade. A infraestrutura de segurança não escalou com a avaliação nem com a importância estratégica.
As contas comprometidas tinham acesso integrado ao Gmail, Outlook, Drive, Slack e GitHub. A Hacktron demonstrou uma prova ao abrir uma pull request no monorepo interno da OpenAI por meio de uma sessão do Codex de um funcionário sequestrada.
A OpenAI desde então corrigiu as vulnerabilidades. A Hacktron recebeu US$ 6.500 pela divulgação.
Pagamento de US$ 6.500 por acesso de nível raiz aos repositórios internos de uma empresa avaliada em centenas de bilhões. Programas de bug bounty continuam estruturalmente subprecificados em relação ao valor real de exploração e ao dano potencial. Esta é uma ineficiência de mercado persistente que incentiva a venda de exploits em mercados cinza/negros em vez de uma divulgação responsável.
Implicação de risco: empresas de IA são alvos de alto valor, com superfícies de ataque em expansão à medida que os modelos ganham capacidade. A infraestrutura de segurança não escalou com a avaliação nem com a importância estratégica.