Bitcoin Core 32 RC:antes de 10/10, teste compatibilidade; não atualize a mainnet esta noite
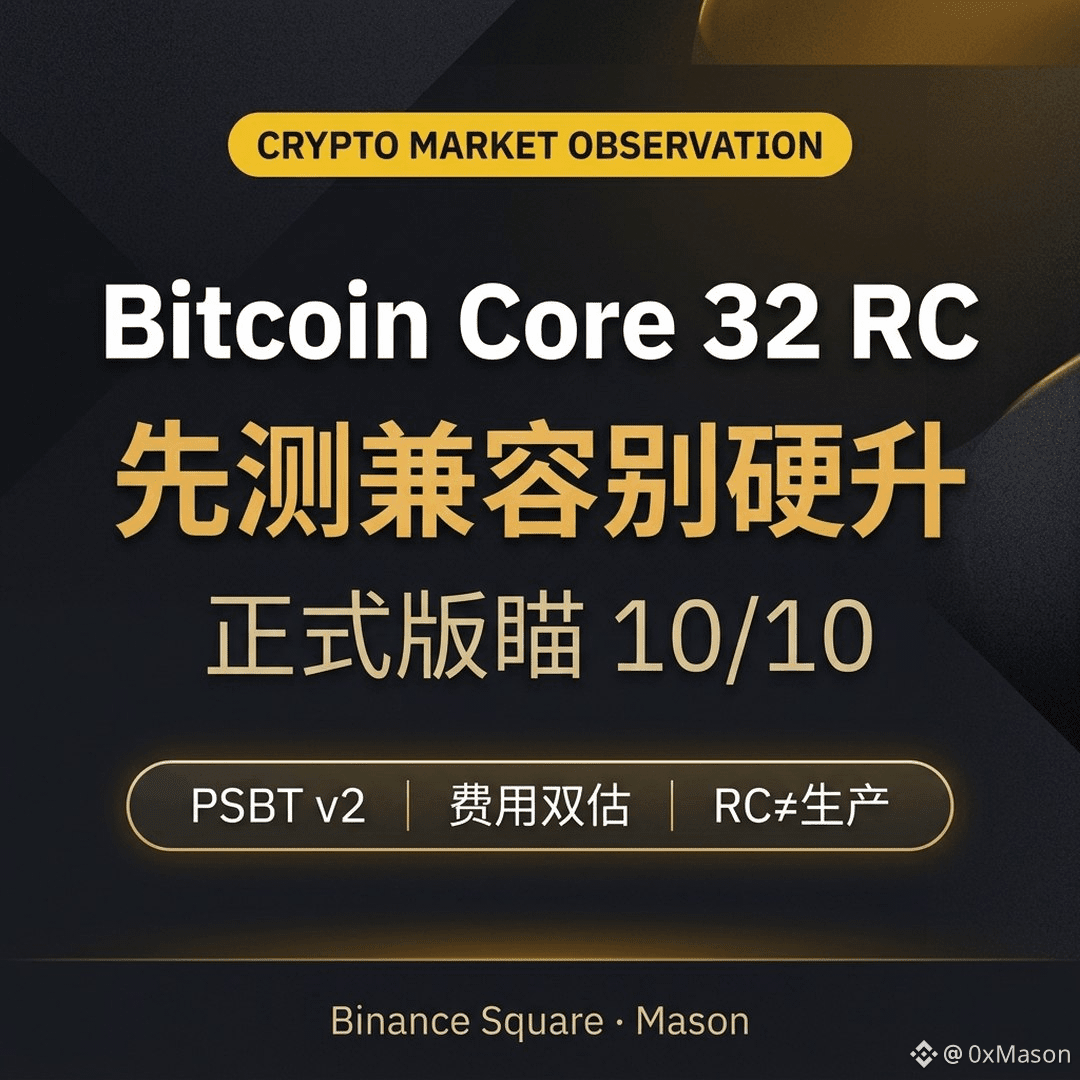
O RC1 do Bitcoin Core 32 já foi disponibilizado em 14 de setembro; a versão oficial mira 10 de outubro — essas três semanas no meio são para testar compatibilidade, não é um chamado para você atualizar agora, nesta noite, os nós da mainnet.
As mudanças não mexem nas regras de consenso, mas pelo lado das carteiras fica bem chato: aqueles quatro RPCs do createpsbt passam a ter, por padrão, PSBT v2; analisadores e signers antigos que não tenham acompanhado podem simplesmente travar. A estimativa de taxas também muda para “política de blocos + mempool”, obtendo o menor valor entre as duas rotas; se qualquer uma falhar, pode gerar erro, e isso é mais fácil de acontecer quando o nó acabou de iniciar ou quando o mempool não está saudável.
Há correções de segurança: em sistemas que não são Windows, nomes de carteira maliciosos podem ser usados por um usuário autenticado para executar comandos, e também existe um caminho via HTTP/REST que pode estourar a memória. Não trate o RC como produção; se for preciso fazer rollback, índices de transações reconstruídos podem não ser legíveis por versões antigas, e você pode acabar assando mais algumas horas.
O RC1 do Bitcoin Core 32 já foi disponibilizado em 14 de setembro; a versão oficial mira 10 de outubro — essas três semanas no meio são para testar compatibilidade, não é um chamado para você atualizar agora, nesta noite, os nós da mainnet.
As mudanças não mexem nas regras de consenso, mas pelo lado das carteiras fica bem chato: aqueles quatro RPCs do createpsbt passam a ter, por padrão, PSBT v2; analisadores e signers antigos que não tenham acompanhado podem simplesmente travar. A estimativa de taxas também muda para “política de blocos + mempool”, obtendo o menor valor entre as duas rotas; se qualquer uma falhar, pode gerar erro, e isso é mais fácil de acontecer quando o nó acabou de iniciar ou quando o mempool não está saudável.
Há correções de segurança: em sistemas que não são Windows, nomes de carteira maliciosos podem ser usados por um usuário autenticado para executar comandos, e também existe um caminho via HTTP/REST que pode estourar a memória. Não trate o RC como produção; se for preciso fazer rollback, índices de transações reconstruídos podem não ser legíveis por versões antigas, e você pode acabar assando mais algumas horas.