Contratos ETH: a caixa de correio de “dead letter” para malware bancário — o próprio trojan troca o C2
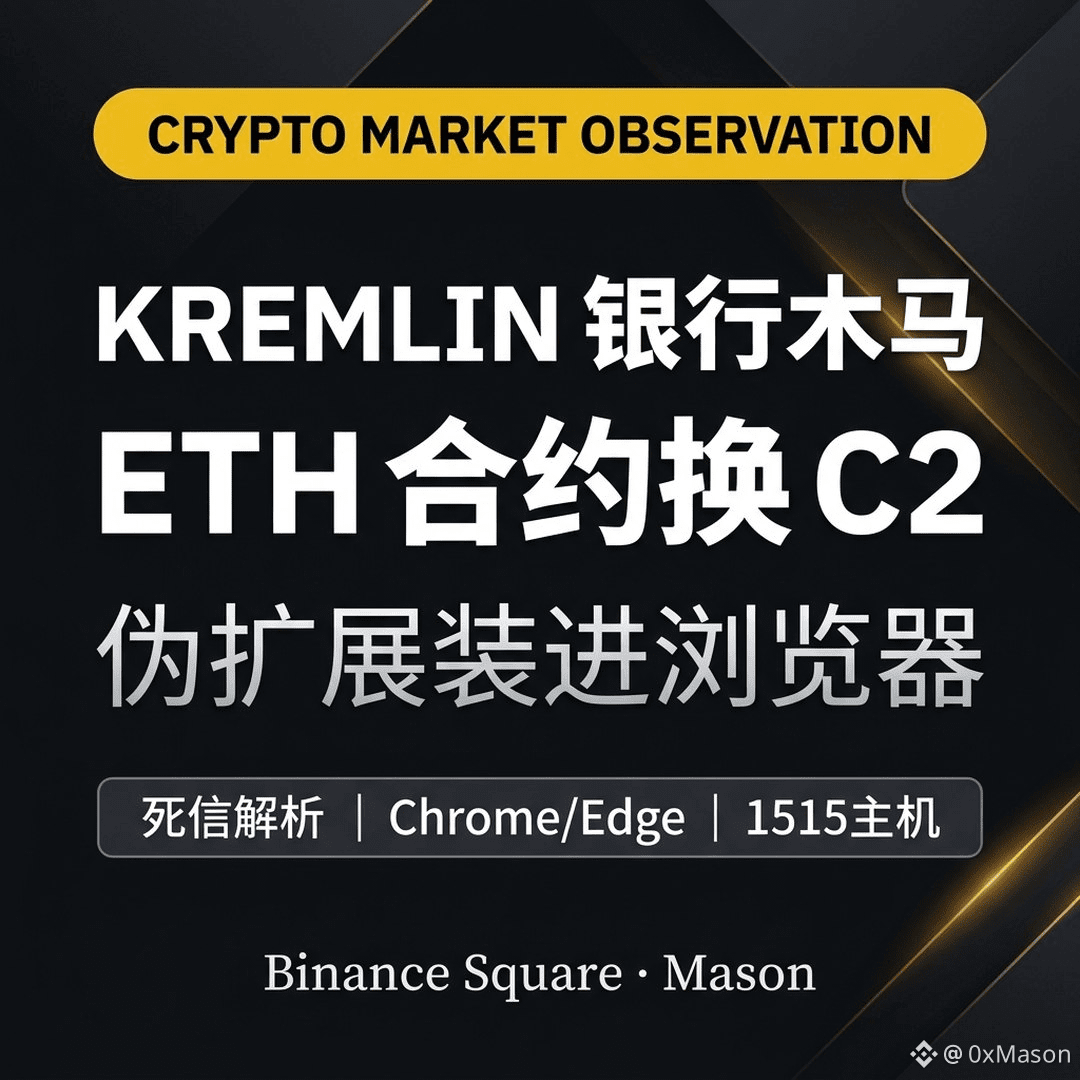
Na prática, o malware bancário do modelo brasileiro chegou de verdade: a Elastic chama isso de KREMLIN / REF9334. Pelo menos desde maio de 2025, ele tenta enganar você usando recibos bancários falsos para fazer você executar um pouco de JavaScript e, em seguida, instala no Chrome/Edge uma extensão que você nunca consentiu.
O mais cruel é que o C2 não fica “fixo” em um domínio: a carga útil pergunta à caixa de correio de “dead letter” de um contrato no Ethereum. Quando os parâmetros mudam, o endereço de download e o domínio do próximo passo mudam junto — não importa se você desliga o servidor; a linha continua. A extensão se disfarça de “AVSync System Inc.”, altera as Secure Preferences para forjar verificações de integridade e faz o navegador acreditar que é um carregamento legítimo.
Depois que a Elastic registrou o domínio das suas “isca” (rede) — os “canários” — ela observou conexões do host em 1.515 máquinas, quase 99% no Brasil. Você acha que “colocar na cadeia = resistência à censura” é muito legal? Até o malware bancário usa essa ideia. Não clique duas vezes em “recibos” .js desconhecidos como se fossem um documento legítimo.
Na prática, o malware bancário do modelo brasileiro chegou de verdade: a Elastic chama isso de KREMLIN / REF9334. Pelo menos desde maio de 2025, ele tenta enganar você usando recibos bancários falsos para fazer você executar um pouco de JavaScript e, em seguida, instala no Chrome/Edge uma extensão que você nunca consentiu.
O mais cruel é que o C2 não fica “fixo” em um domínio: a carga útil pergunta à caixa de correio de “dead letter” de um contrato no Ethereum. Quando os parâmetros mudam, o endereço de download e o domínio do próximo passo mudam junto — não importa se você desliga o servidor; a linha continua. A extensão se disfarça de “AVSync System Inc.”, altera as Secure Preferences para forjar verificações de integridade e faz o navegador acreditar que é um carregamento legítimo.
Depois que a Elastic registrou o domínio das suas “isca” (rede) — os “canários” — ela observou conexões do host em 1.515 máquinas, quase 99% no Brasil. Você acha que “colocar na cadeia = resistência à censura” é muito legal? Até o malware bancário usa essa ideia. Não clique duas vezes em “recibos” .js desconhecidos como se fossem um documento legítimo.