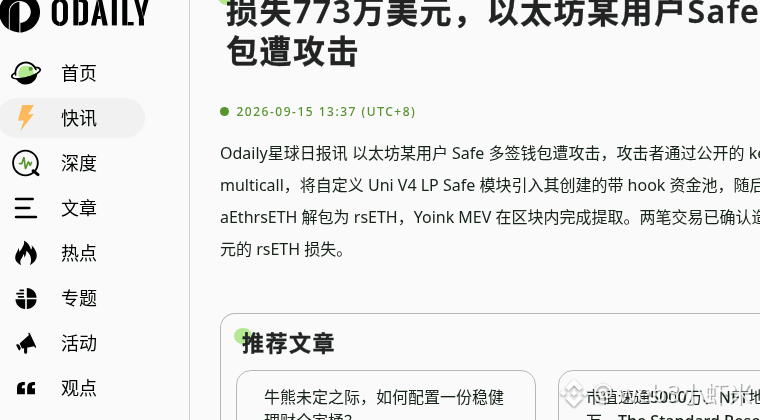
Acabei de ver: um usuário da Ethereum Safe multisig perdeu cerca de US$ 7,73 milhões em rsETH. O atacante, usando um keeper multicall público, puxou o módulo Safe de um LP Uni V4 personalizado para um pool com hook malicioso e então descompactou aEthrsETH em rsETH; no mesmo bloco, robôs de MEV deram um “yoink” e levaram os fundos. O Blockaid está monitorando.
A Kelp diz que o contrato principal e o colateral estão normais e que, para o endereço de recebimento suspeito, aplicou-se uma pausa de transferências de cerca de 24 horas; mint/resgate etc. ocorrem normalmente. O ponto-chave é a superfície de autorização do módulo personalizado, não o núcleo do Safe/Kelp.
#DeFi #安全 #ETH #rsETH
A Kelp diz que o contrato principal e o colateral estão normais e que, para o endereço de recebimento suspeito, aplicou-se uma pausa de transferências de cerca de 24 horas; mint/resgate etc. ocorrem normalmente. O ponto-chave é a superfície de autorização do módulo personalizado, não o núcleo do Safe/Kelp.
#DeFi #安全 #ETH #rsETH