🔷 UE: 24 horas para reportar invasões de carteiras
Fatos:
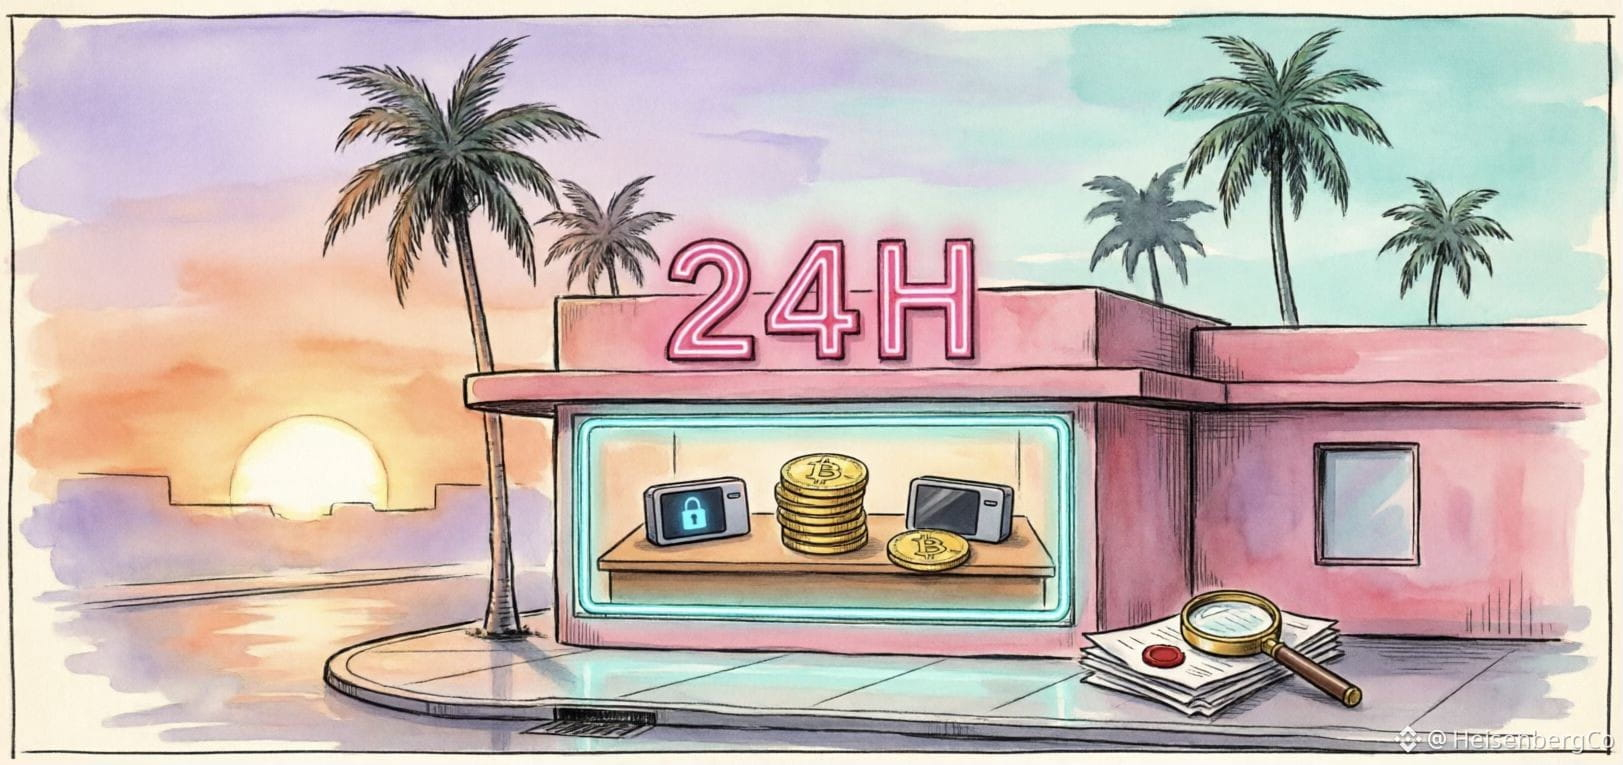
• A partir de 11 de setembro, a lei da UE sobre cibersegurança: fabricantes de carteiras devem comunicar em 24 horas as vulnerabilidades que já estão sendo usadas para invasões
• Relatório completo em 72 horas, final em 14 dias
• Multa: até €15 milhões ou 2,5% do faturamento anual da empresa
• Iniciou imediatamente após vazamentos da Trezor e Bitbox
🧠 Meu pensamento: não haverá mais “correções silenciosas” — cada invasão vira um relatório para o regulador. Os atacantes também leem os mesmos relatórios: 24 horas — corrida por correção e invasão em massa. O phishing vai avançar na onda de “notificações urgentes”.
⚠️ Informaram uma invasão: não clique em links em “notificações urgentes” — entre você mesmo no site ou no aplicativo.
❓ 24 horas: proteção ou vantagem para os atacantes? 👇
#eu $BTC
Fatos:
• A partir de 11 de setembro, a lei da UE sobre cibersegurança: fabricantes de carteiras devem comunicar em 24 horas as vulnerabilidades que já estão sendo usadas para invasões
• Relatório completo em 72 horas, final em 14 dias
• Multa: até €15 milhões ou 2,5% do faturamento anual da empresa
• Iniciou imediatamente após vazamentos da Trezor e Bitbox
🧠 Meu pensamento: não haverá mais “correções silenciosas” — cada invasão vira um relatório para o regulador. Os atacantes também leem os mesmos relatórios: 24 horas — corrida por correção e invasão em massa. O phishing vai avançar na onda de “notificações urgentes”.
⚠️ Informaram uma invasão: não clique em links em “notificações urgentes” — entre você mesmo no site ou no aplicativo.
❓ 24 horas: proteção ou vantagem para os atacantes? 👇
#eu $BTC