漏洞 da carteira da UE: tem que reportar em 24 horas, e a grande obrigação ainda fica para o próximo ano
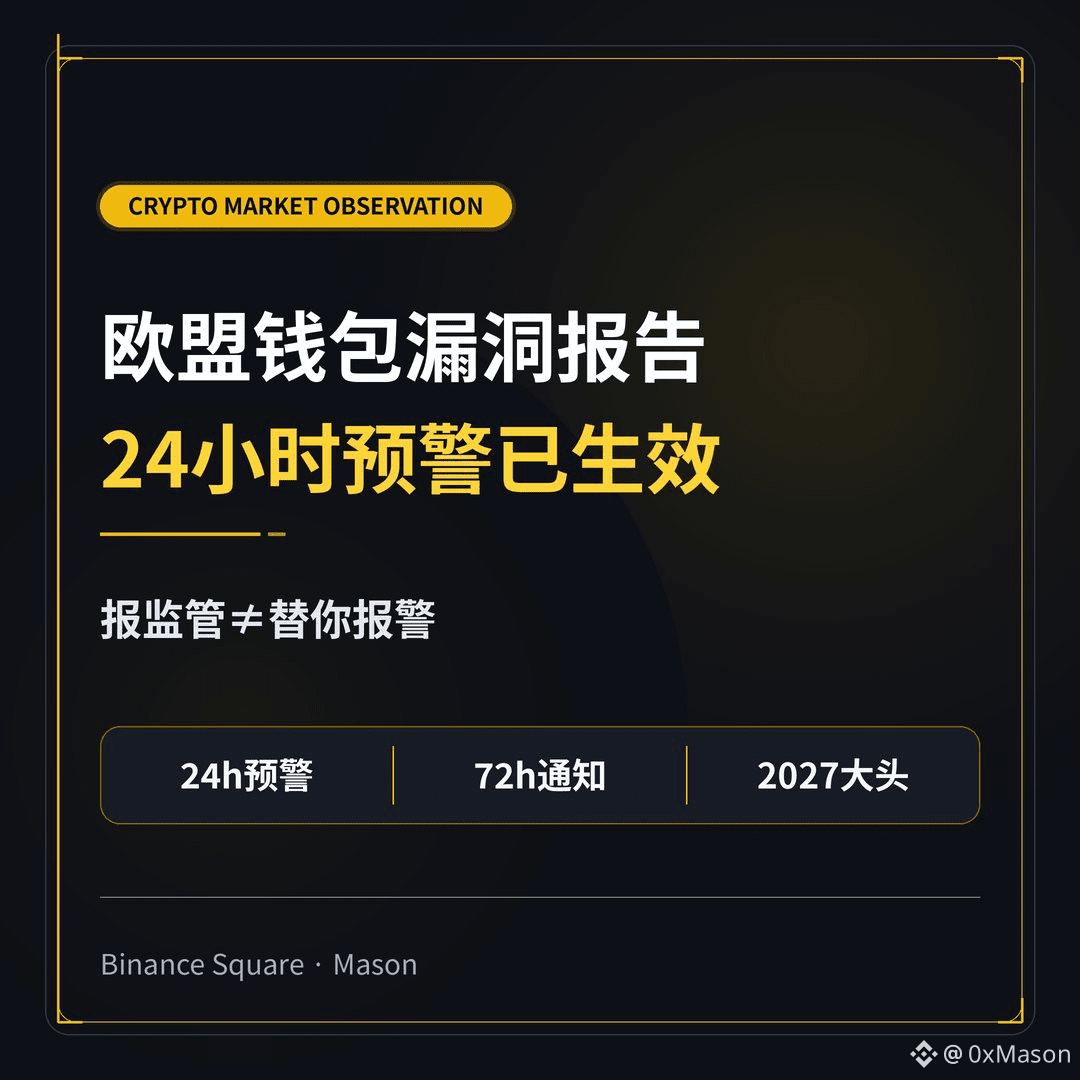
A partir de 11 de setembro, fabricantes de carteiras de hardware e de softwares de carteira que se enquadrem no escopo e que detectarem vulnerabilidades “exploradas ativamente” ou incidentes de segurança graves deverão enviar um aviso prévio em até 24 horas às autoridades de cibersegurança da União Europeia.
Em até 72 horas, devem ser enviadas as informações completas do comunicado; o relatório final da vulnerabilidade deve ser entregue em até 14 dias depois que o patch estiver disponível. Para incidentes graves, além do aviso em 72 horas, há mais um mês. O envio deve ser feito pela plataforma unificada de reporte da ENISA, e também é preciso informar os usuários afetados. Produtos mais antigos seguem o mesmo calendário: basta ter entrado no mercado da UE naquele ano.
Não entenda como “o seu app de carteira vai denunciar por você automaticamente”. Contribuidores individuais e de código aberto geralmente não são considerados fabricantes; as obrigações de “open source steward” e da grande categoria só entram em vigor em 11 de dezembro de 2027. A abrangência depende de como o produto é vendido; não existe uma lista oficial de marcas brancas.
A partir de 11 de setembro, fabricantes de carteiras de hardware e de softwares de carteira que se enquadrem no escopo e que detectarem vulnerabilidades “exploradas ativamente” ou incidentes de segurança graves deverão enviar um aviso prévio em até 24 horas às autoridades de cibersegurança da União Europeia.
Em até 72 horas, devem ser enviadas as informações completas do comunicado; o relatório final da vulnerabilidade deve ser entregue em até 14 dias depois que o patch estiver disponível. Para incidentes graves, além do aviso em 72 horas, há mais um mês. O envio deve ser feito pela plataforma unificada de reporte da ENISA, e também é preciso informar os usuários afetados. Produtos mais antigos seguem o mesmo calendário: basta ter entrado no mercado da UE naquele ano.
Não entenda como “o seu app de carteira vai denunciar por você automaticamente”. Contribuidores individuais e de código aberto geralmente não são considerados fabricantes; as obrigações de “open source steward” e da grande categoria só entram em vigor em 11 de dezembro de 2027. A abrangência depende de como o produto é vendido; não existe uma lista oficial de marcas brancas.