
Recentemente, a cadeia de segurança de criptoativos tem registrado uma série de incidentes envolvendo segurança em soluções de cross-chain. Após a ponte Bitcoin da Symbiosis revelar uma vulnerabilidade, em 13 de setembro o conhecido protocolo cross-chain Chainflip foi alvo de um ataque direcionado, resultando no roubo de 736.000 USDT. Este caso não se deve a uma vulnerabilidade tradicional no código de contratos inteligentes; trata-se de uma falha típica na lógica de análise de mensagens para comunicação entre cadeias heterogêneas. O episódio também quebra a percepção estabelecida na indústria: hoje, os riscos de segurança em cross-chain já não são, em sua maioria, bugs básicos de código; frequentemente decorrem de omissões na validação das mensagens cross-chain e de vulnerabilidades na lógica de adaptação entre múltiplas cadeias. Neste artigo, com base em eventos reais de segurança, faremos uma explicação em linguagem simples de dois problemas centrais, detalhando como identificar riscos de segurança nas mensagens cross-chain e como evitar incidentes de segurança sob a perspectiva tanto das equipes dos projetos quanto dos usuários.
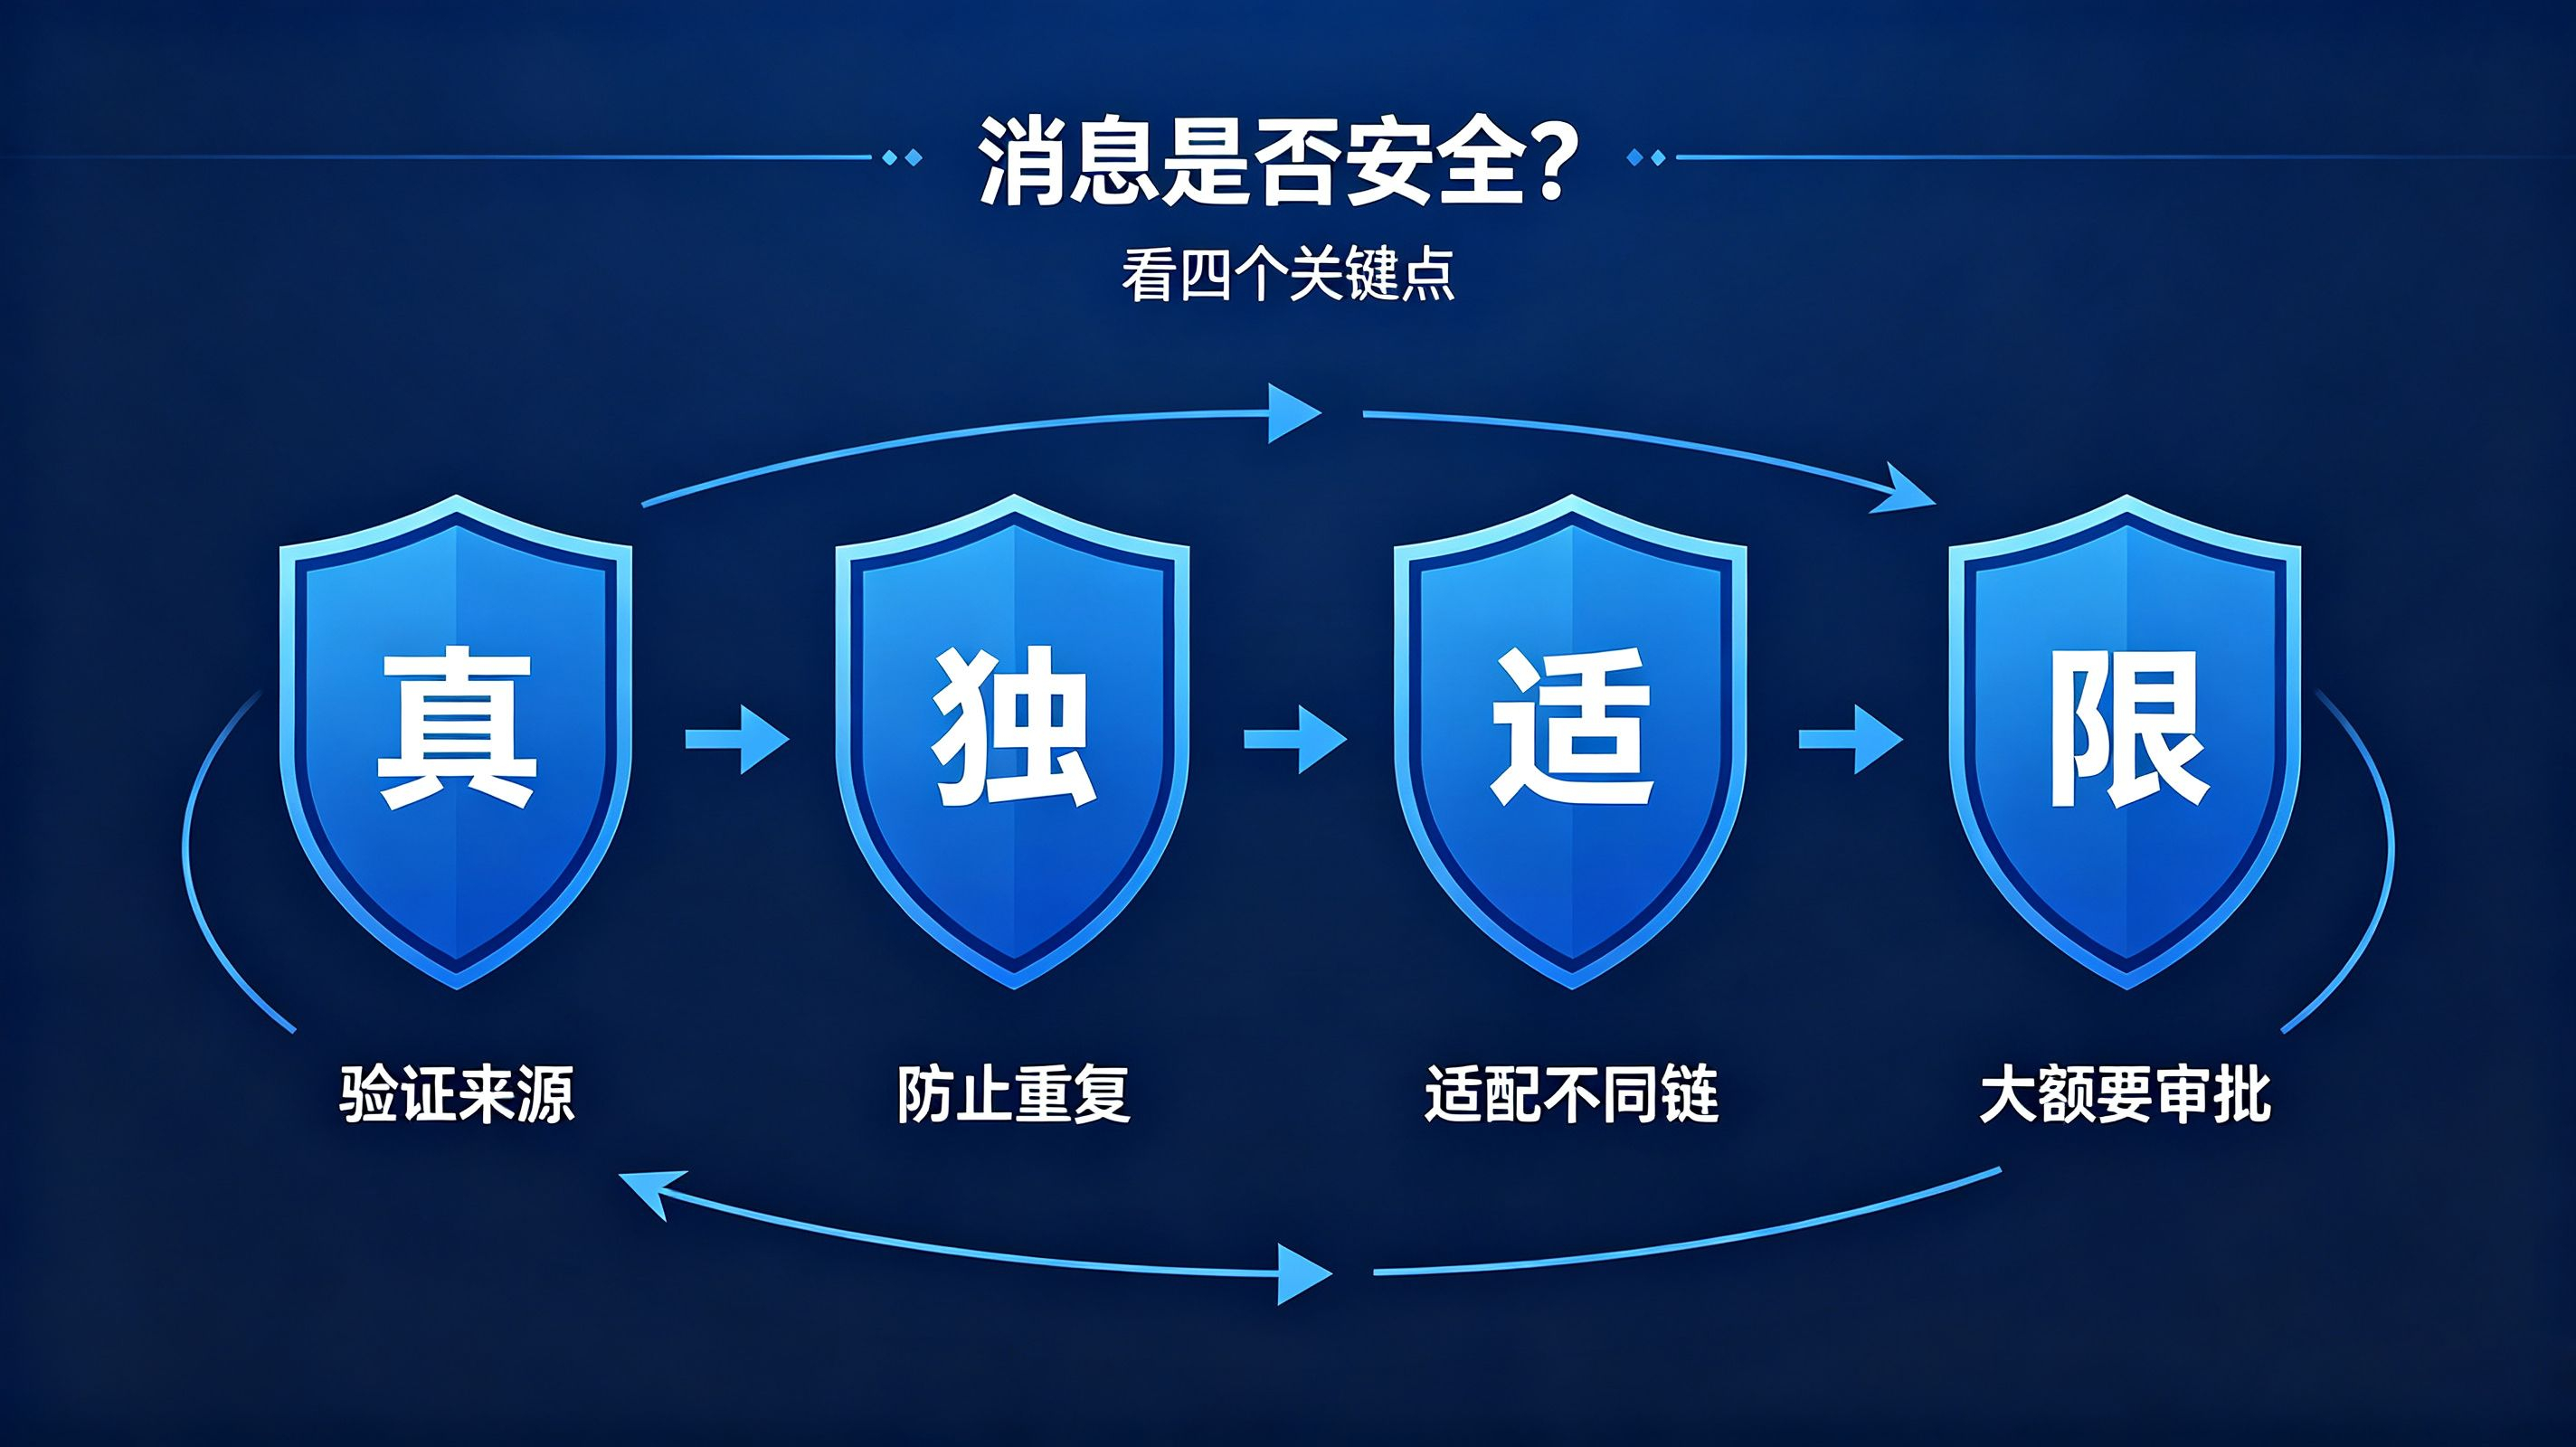
A essência da interação cross-chain é, fundamentalmente, a transferência de informações de ativos e instruções de transação entre blockchains com arquiteturas subjacentes diferentes. Portanto, avaliar se uma mensagem cross-chain é segura é a primeira linha de defesa contra ataques cross-chain. Para profissionais e usuários comuns, não é necessário se aprofundar na tecnologia do nível da base; é possível identificar rapidamente riscos das mensagens cross-chain e evitar armadilhas como falsificação e execução repetida por meio de quatro padrões centrais.
Primeiro, verifique se a mensagem é verdadeira e qual é sua origem; elimine instruções falsificadas. Uma mensagem cross-chain segura inevitavelmente corresponde a uma transação real no blockchain de origem, com um ID de transação completo, prova do bloco e assinatura válida; tudo é rastreável. A razão central do roubo sofrido pela Chainflip é que o atacante explorou a característica especial do campo memo do TRON (rede TRON) que pode ser alterado: ele inseriu um aviso/observação falsa em uma transação legítima já concluída, enganando o protocolo para que a interpretasse como uma nova transação de depósito. Por outro lado, mensagens cross-chain seguras e em conformidade não podem ser adulteradas nos dados de transação, e as instruções não podem ser falsificadas do nada.
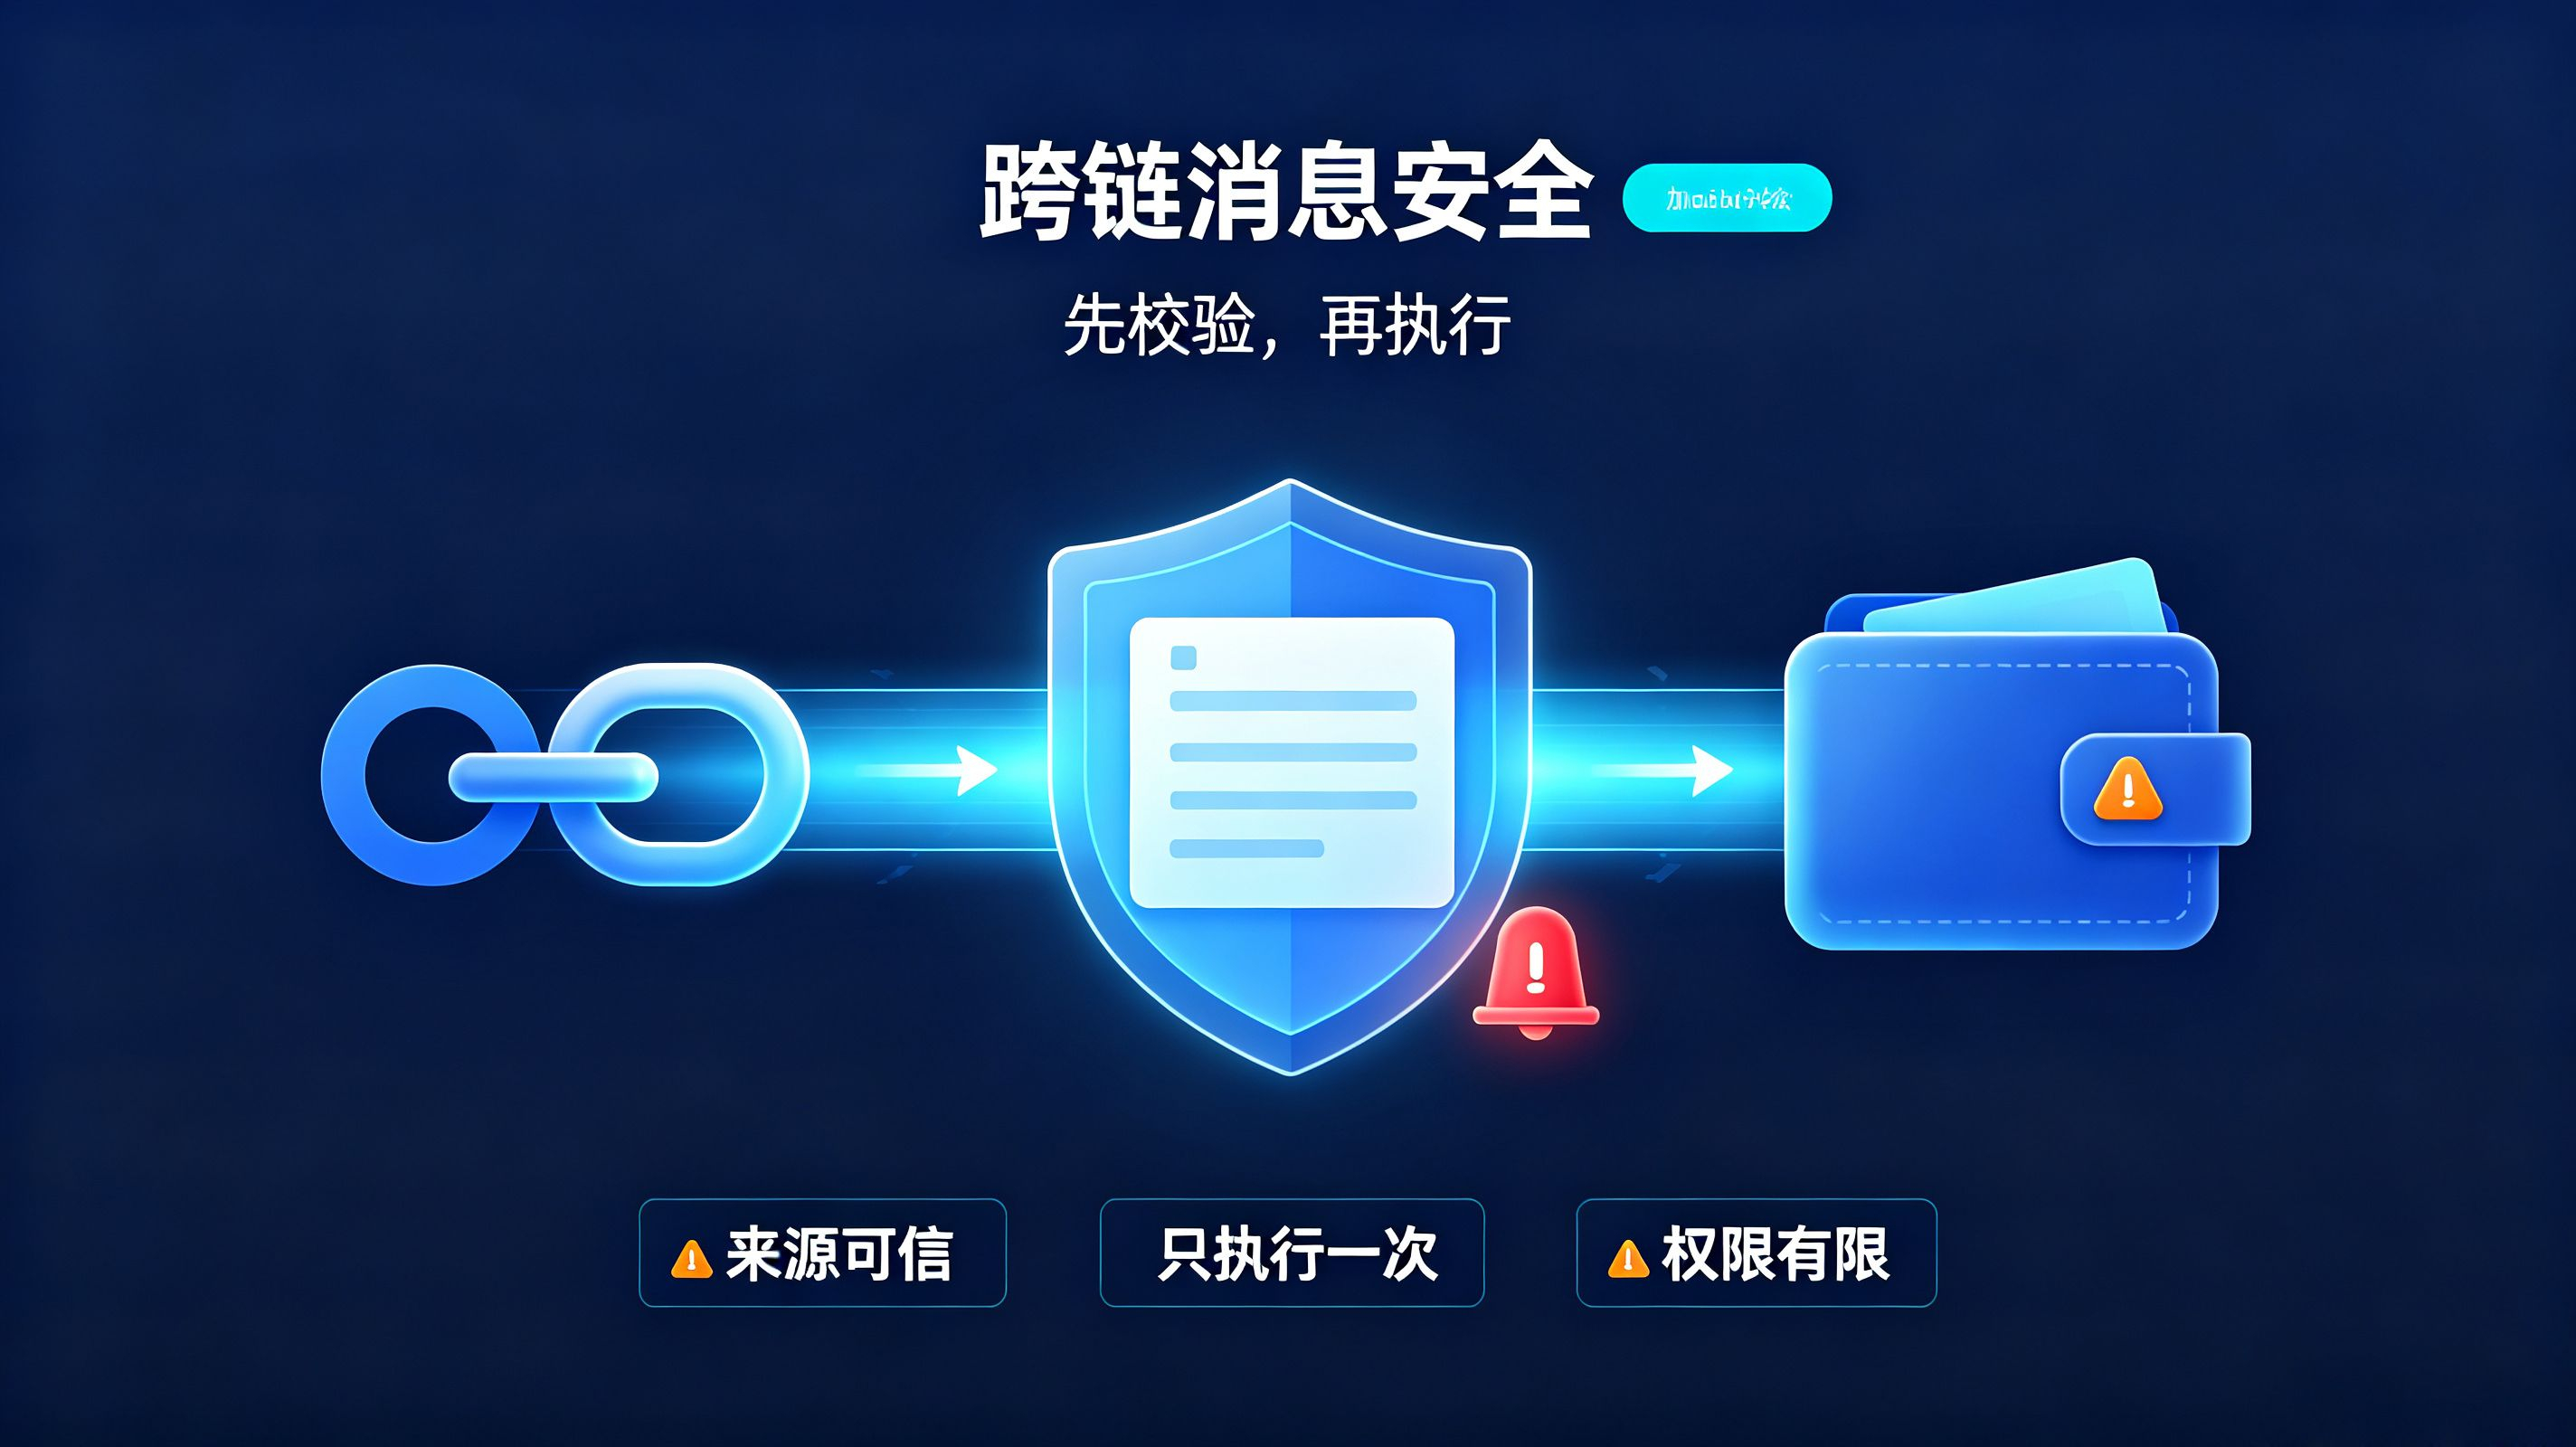
Segundo, verifique a unicidade da mensagem para se proteger contra ataques de replay. Protocolos cross-chain de alto risco geralmente carecem de mecanismos de deduplicação de mensagens, o que faz com que a mesma transação on-chain e a mesma mensagem cross-chain sejam analisadas e executadas repetidamente, causando riscos como reembolsos duplicados e transferências acima do valor. Um sistema cross-chain seguro vincula mensagens à altura do bloco e à profundidade do hash da transação: para cada instrução cross-chain, atribui-se um identificador único, garantindo que cada mensagem só possa ser executada uma vez, eliminando o problema de replay desde a raiz.
Terceiro, ajuste de forma diferenciada para blockchains heterogêneos, abandonando a lógica genérica de parsing. A base das transações em diferentes blockchains é totalmente diferente: o Ethereum depende de calldata para transmitir parâmetros da transação; o TRON, por sua vez, usa o campo de memo para carregar informações. Muitos projetos usam um conjunto de códigos genéricos para adaptar todos os blockchains, a fim de reduzir custos de desenvolvimento — e essa é, na fase atual, uma das principais causas de alto volume de vulnerabilidades em cross-chain. Um sistema seguro de interação cross-chain deve, obrigatoriamente, personalizar regras de parsing e validação para cada blockchain separadamente, adaptando características únicas de cada cadeia.
Quarto, implemente um plano de contingência de controle de permissões e risco: proíba a execução incondicional de instruções. Sistemas cross-chain inseguros executam diretamente as instruções de mensagem recebidas, sem qualquer bloqueio por controle de risco. Já protocolos de segurança maduros vêm com um sistema de controle de risco em camadas: para operações de alto risco como transferências de grande valor e trocas em lote, são definidos limites de transação, time locks e auditorias com multi-assinatura como três barreiras; assim, mesmo que surja uma mensagem cross-chain falsa, não é possível disparar a transferência de ativos, garantindo a última linha de defesa.
Depois de dominar claramente os critérios de segurança para mensagens cross-chain, as equipes do projeto e os usuários comuns podem atuar cada qual em sua função: mitigando eventos de segurança cross-chain em ambos os níveis — técnico e de uso — para reduzir ao máximo o risco de ativos.
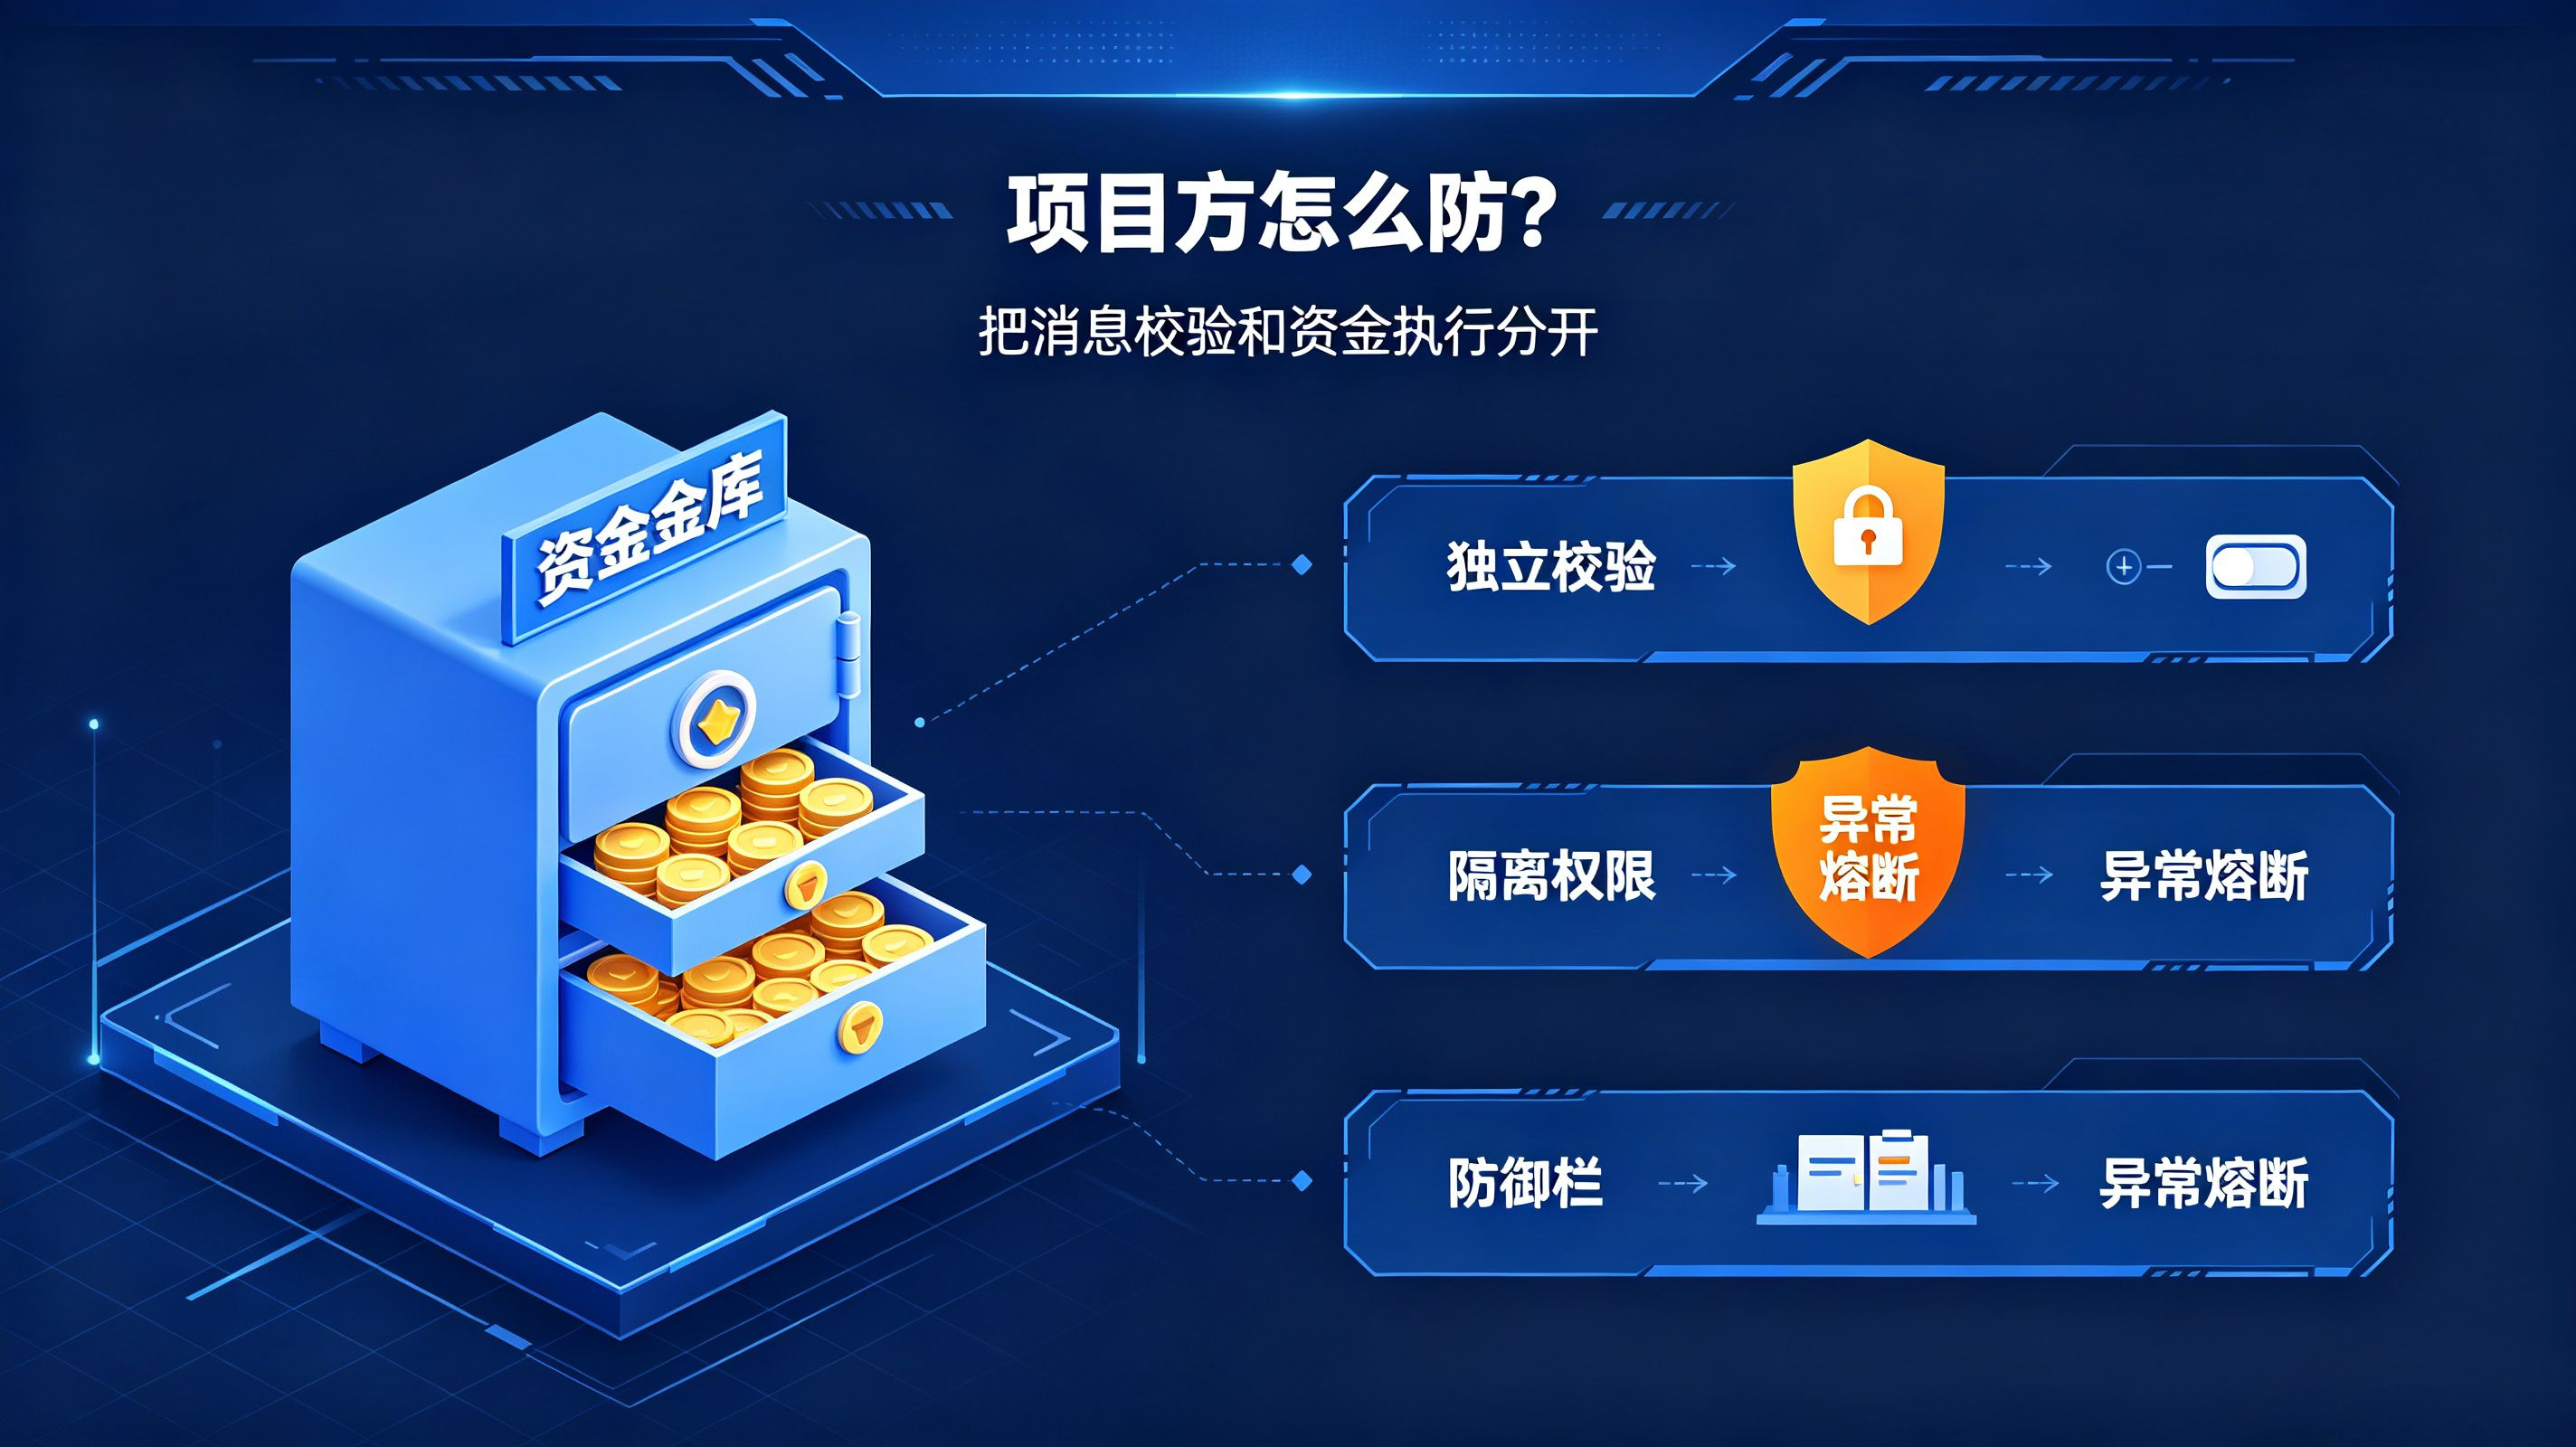
Do ponto de vista do time do projeto, é necessário abandonar a mentalidade de desenvolvimento “desleixada” e construir um sistema abrangente de proteção de segurança. Primeiro, elimine o uso de códigos cross-chain genéricos: para blockchains heterogêneos como EVM e TRON, desenvolva lógica de adaptação independente; concentre-se em revisar pontos de risco invisíveis, como análise de mensagens e transmissão de instruções. Em seguida, implemente rigorosamente o isolamento entre lógica de negócio e o cofre de fundos: o cofre deve usar configurações de permissões mínimas; proíba que contratos de negócio transfiram fundos diretamente; combine isso com mecanismos de multi-assinatura e time lock para controlar os ativos centrais. Além disso, atualize os padrões de auditoria de segurança: além das auditorias regulares de contratos, realize auditorias específicas para validação de mensagens cross-chain e mecanismos de prevenção a replay; combine com um programa de recompensas para hackers (white hats) para explorar vulnerabilidades de fronteira. Por fim, configure um mecanismo global de “fusão/pausa” de emergência em toda a rede: ao detectar transações anômalas ou instruções repetidas, pause imediatamente a interação de rede para conter perdas rapidamente e gerenciar riscos.
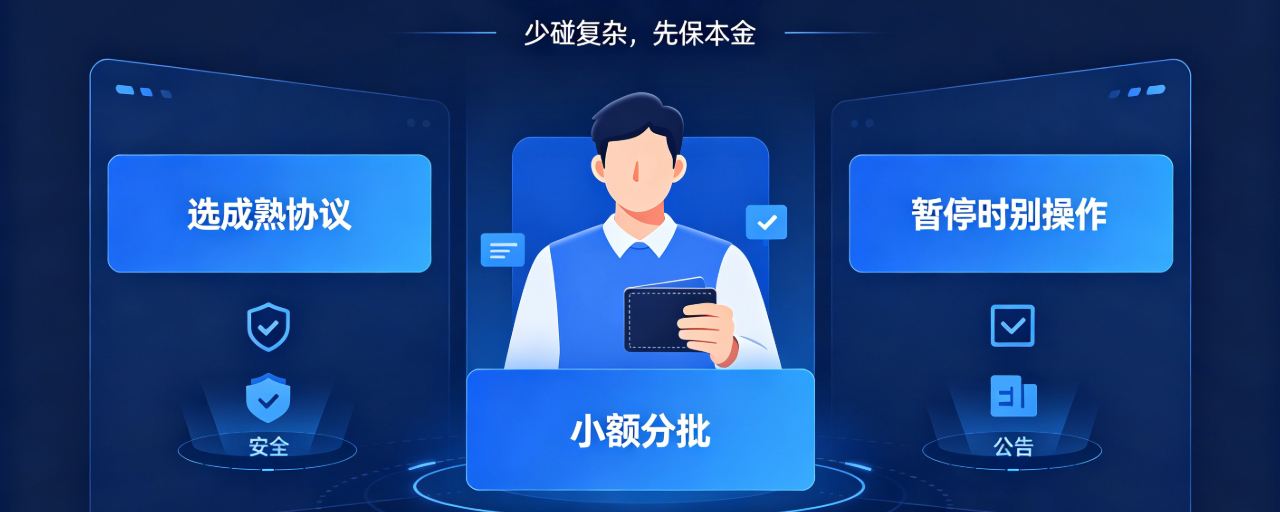
Do ponto de vista do usuário comum, não é necessário dominar tecnologia especializada; basta seguir os princípios de uma interação robusta para evitar armadilhas com eficácia. Primeiro, dê prioridade a protocolos de bridge que já estejam no ar há mais tempo, com dados de TVL estáveis e que já tenham passado por múltiplas verificações de segurança, evitando ferramentas de cross-chain de protocolos novos e nichados, ou desenvolvidos por equipes anônimas. Segundo, mantenha interações em pequenas quantias e em lotes; como a tecnologia de cross-chain, por si só, possui riscos estruturais naturais, nunca mantenha grandes volumes de ativos em depósito. Terceiro, acompanhe em tempo real os comunicados oficiais: assim que a plataforma anunciar pausas de rede, correções de vulnerabilidades, manutenção de upgrade etc., interrompa imediatamente qualquer recarga, operação de cross-chain e de troca, para não cair em situações de risco.
Em resumo, o risco central de segurança em cross-chain atualmente já migrou de vulnerabilidades tradicionais de contratos na camada base para vulnerabilidades lógicas invisíveis, como adaptação heterogênea multi-chain e validação detalhada de mensagens. Para o time do projeto, a adaptação técnica refinada e um sistema completo de controle de risco (risk control) são o limite inferior central para uma operação em conformidade; para o usuário comum, respeitar os riscos do mercado e interagir com cautela e seguindo padrões é a forma mais segura de proteção. Dominar com habilidade a lógica de avaliação de segurança das mensagens cross-chain, entender claramente a origem dos riscos, é o que permite evitar perdas de ativos nos frequentes incidentes de segurança em cross-chain e realizar interações on-chain de forma robusta.