⚔️🛡️💸 ATAQUE QUÂNTICO AO ₿ITCOIN FICA 86% “MAIS BARATO” EM APENAS 2 MESES🤺
A corrida entre blockchain e computação quântica acaba de ganhar um novo alerta.
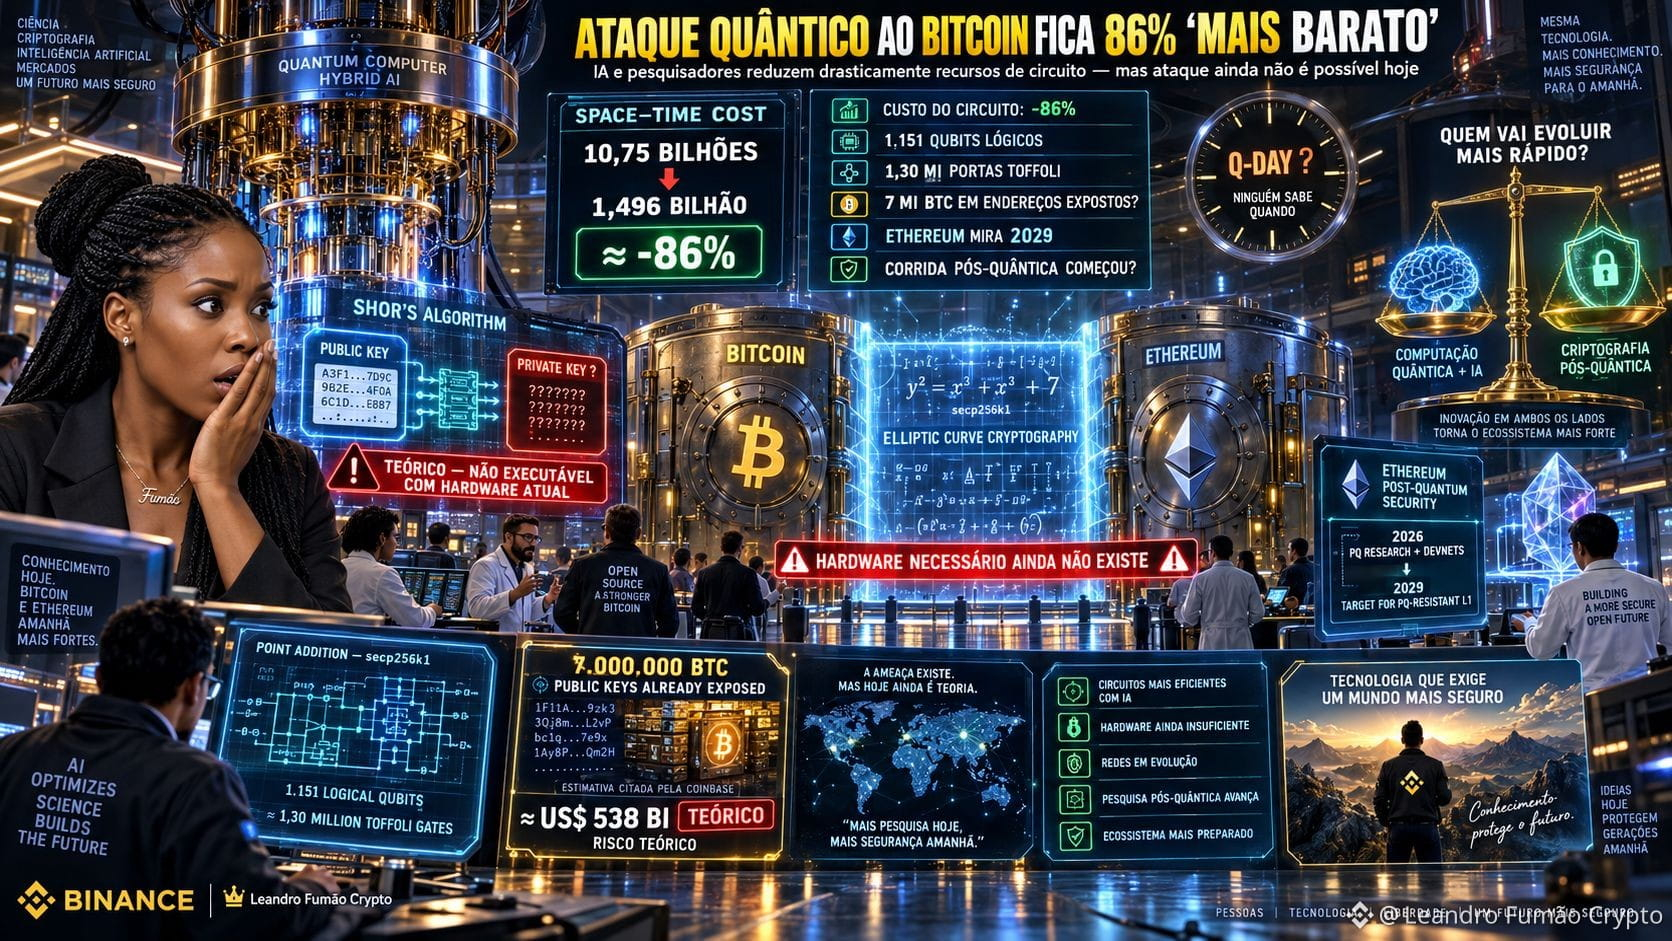
Um desafio aberto com mais de 100 pesquisadores e agentes de IA conseguiu reduzir em aproximadamente 86% uma métrica de custo espaço-tempo de um circuito essencial para um eventual ataque quântico contra a criptografia usada por Bitcoin e Ethereum.
O novo circuito para a curva secp256k1 usa cerca de:
⚛️ 1.151 qubits lógicos
⚙️ 1,30 milhão de portas Toffoli
A pontuação do benchmark caiu de aproximadamente:
10,75 BILHÕES → 1,496 BILHÃO
em menos de dois meses.
🔥 Por Que Isso Importa?
Um computador quântico tolerante a falhas poderia, em teoria, usar o algoritmo de Shor para recuperar uma chave privada a partir de uma chave pública exposta.
Segundo estimativa do conselho quântico da Coinbase citada pela reportagem, cerca de 7 milhões de BTC estariam hoje em endereços cujas chaves públicas já são visíveis, incluindo carteiras antigas do tipo P2PK.
⚠️ MAS ISSO NÃO SIGNIFICA QUE O BITCOIN POSSA SER QUEBRADO HOJE
Os próprios pesquisadores ressaltam que otimizar o circuito não cria o computador quântico necessário para executá-lo. O hardware atual continua muito distante de uma máquina tolerante a falhas capaz desse ataque.
O sinal de alerta está na velocidade da evolução: IA + pesquisadores humanos estão reduzindo os recursos necessários mais rapidamente.
O Ethereum já estabeleceu uma meta agressiva de tornar sua L1 resistente a ameaças quânticas nas camadas de execução, consenso e dados até dezembro de 2029.
🔥 Talvez a verdadeira corrida não seja
“Quando o computador quântico chegar?”
Mas:
“Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ estarão preparados quando ele chegar?”
👇 A ameaça quântica ainda está longe ou já merece prioridade máxima?
#Bitcoin❗ #Ethereum✅ #quantum
A corrida entre blockchain e computação quântica acaba de ganhar um novo alerta.
Um desafio aberto com mais de 100 pesquisadores e agentes de IA conseguiu reduzir em aproximadamente 86% uma métrica de custo espaço-tempo de um circuito essencial para um eventual ataque quântico contra a criptografia usada por Bitcoin e Ethereum.
O novo circuito para a curva secp256k1 usa cerca de:
⚛️ 1.151 qubits lógicos
⚙️ 1,30 milhão de portas Toffoli
A pontuação do benchmark caiu de aproximadamente:
10,75 BILHÕES → 1,496 BILHÃO
em menos de dois meses.
🔥 Por Que Isso Importa?
Um computador quântico tolerante a falhas poderia, em teoria, usar o algoritmo de Shor para recuperar uma chave privada a partir de uma chave pública exposta.
Segundo estimativa do conselho quântico da Coinbase citada pela reportagem, cerca de 7 milhões de BTC estariam hoje em endereços cujas chaves públicas já são visíveis, incluindo carteiras antigas do tipo P2PK.
⚠️ MAS ISSO NÃO SIGNIFICA QUE O BITCOIN POSSA SER QUEBRADO HOJE
Os próprios pesquisadores ressaltam que otimizar o circuito não cria o computador quântico necessário para executá-lo. O hardware atual continua muito distante de uma máquina tolerante a falhas capaz desse ataque.
O sinal de alerta está na velocidade da evolução: IA + pesquisadores humanos estão reduzindo os recursos necessários mais rapidamente.
O Ethereum já estabeleceu uma meta agressiva de tornar sua L1 resistente a ameaças quânticas nas camadas de execução, consenso e dados até dezembro de 2029.
🔥 Talvez a verdadeira corrida não seja
“Quando o computador quântico chegar?”
Mas:
“Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ estarão preparados quando ele chegar?”
👇 A ameaça quântica ainda está longe ou já merece prioridade máxima?
#Bitcoin❗ #Ethereum✅ #quantum