$BTC
🚨 Alerta da Trezor sobre uma nova campanha de phishing
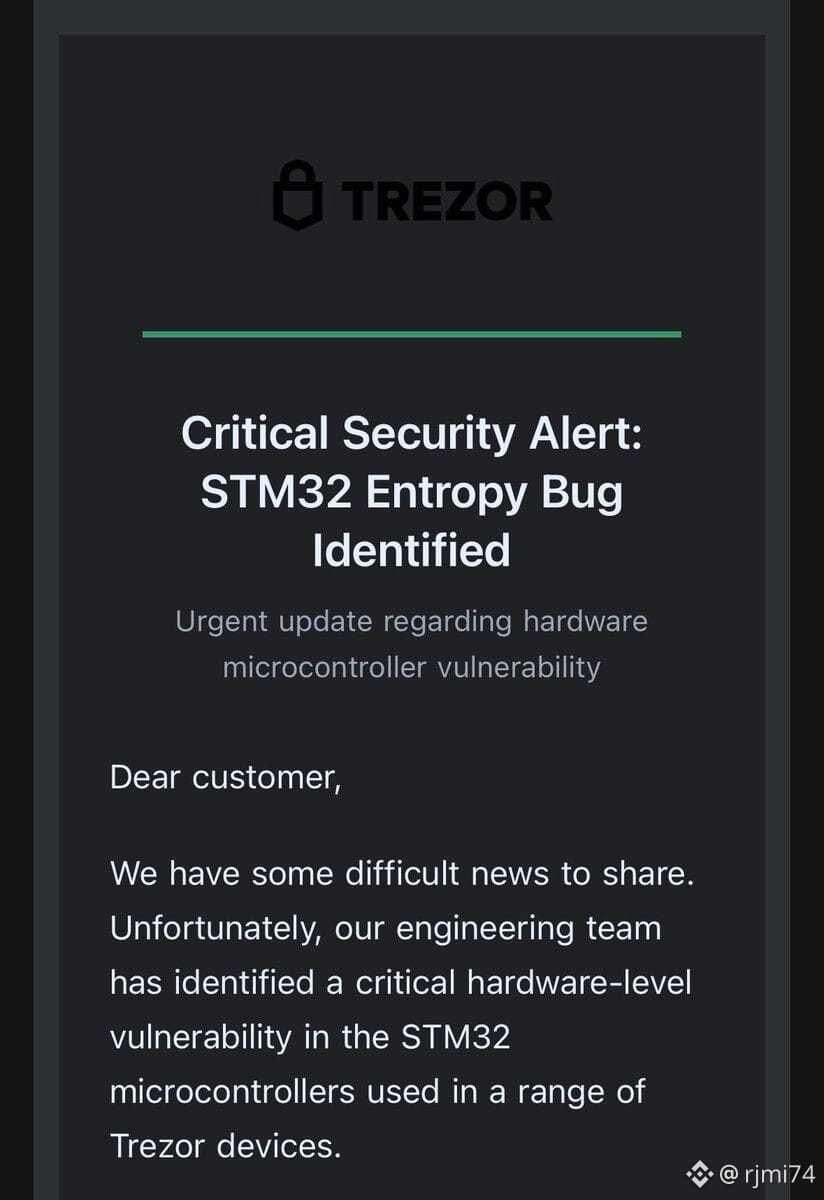
A Trezor informou sobre uma campanha fraudulenta que utiliza uma suposta vulnerabilidade chamada “STM32 Entropy Vulnerability” para gerar medo e enganar os usuários.
📩 Os atacantes enviaram e-mails que parecem ser um alerta crítico e buscam levar as vítimas a um site malicioso. O ataque começou após a violação de um provedor externo de e-mail usado pela Trezor.
🔐 O importante: a Trezor esclareceu que seus dispositivos, chaves e backups de recuperação não foram expostos.
🛡️ O que fazer?
Não abrir links suspeitos, nunca inserir a frase de recuperação em um site e verificar qualquer alerta diretamente nos canais oficiais da Trezor.
💡 A chave: o perigo atual não é uma falha de hardware, e sim o phishing que procura aproveitar o medo para obter as chaves dos usuários.