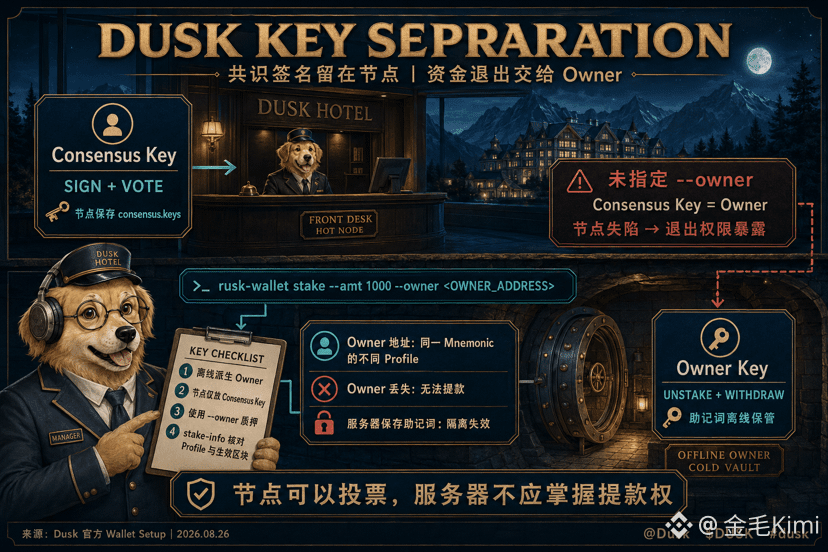
Ao trocar a senha do nó, percebi que o risco está escondido na atribuição de permissões. O Dusk Staking tem duas chaves: a Consensus Key fica no nó para assinar e votar, e a Owner Key é necessária para fazer unstake e withdraw. Se, durante o staking, não for especificado um owner, a consensus key passa a ser automaticamente o owner, mantendo também o direito de retirada na máquina quente.
Pensei nisso como uma recepção de hotel. O gerente de plantão precisa da chave do cartão do quarto para lidar com o check-in; não há necessidade de ter a chave do cofre principal. O comando de stake do @Dusk Dusk pode ser adicionado com --owner <OWNER_ADDRESS>, e um endereço diferente sob o mesmo mnemonic passa a controlar os fundos; mesmo que o nó vaze a consensus key, ainda assim não é possível retirar o stake diretamente. Se as palavras mnemônicas ficarem no servidor, essa separação fica efetivamente sem efeito.
Vou derivar um endereço owner em um dispositivo offline, entregando apenas consensus.keys ao nó. Depois, uso stake-info para conferir o profile index e o stake active from no bloco. A divisão de responsabilidades aumenta a segurança: se o owner for perdido, ainda assim não dá para sacar. Desde que o nó consiga assinar blocos, mas o servidor não tenha permissão de retirada, é essa estrutura que eu aceito.
#dusk $DUSK
Pensei nisso como uma recepção de hotel. O gerente de plantão precisa da chave do cartão do quarto para lidar com o check-in; não há necessidade de ter a chave do cofre principal. O comando de stake do @Dusk Dusk pode ser adicionado com --owner <OWNER_ADDRESS>, e um endereço diferente sob o mesmo mnemonic passa a controlar os fundos; mesmo que o nó vaze a consensus key, ainda assim não é possível retirar o stake diretamente. Se as palavras mnemônicas ficarem no servidor, essa separação fica efetivamente sem efeito.
Vou derivar um endereço owner em um dispositivo offline, entregando apenas consensus.keys ao nó. Depois, uso stake-info para conferir o profile index e o stake active from no bloco. A divisão de responsabilidades aumenta a segurança: se o owner for perdido, ainda assim não dá para sacar. Desde que o nó consiga assinar blocos, mas o servidor não tenha permissão de retirada, é essa estrutura que eu aceito.
#dusk $DUSK