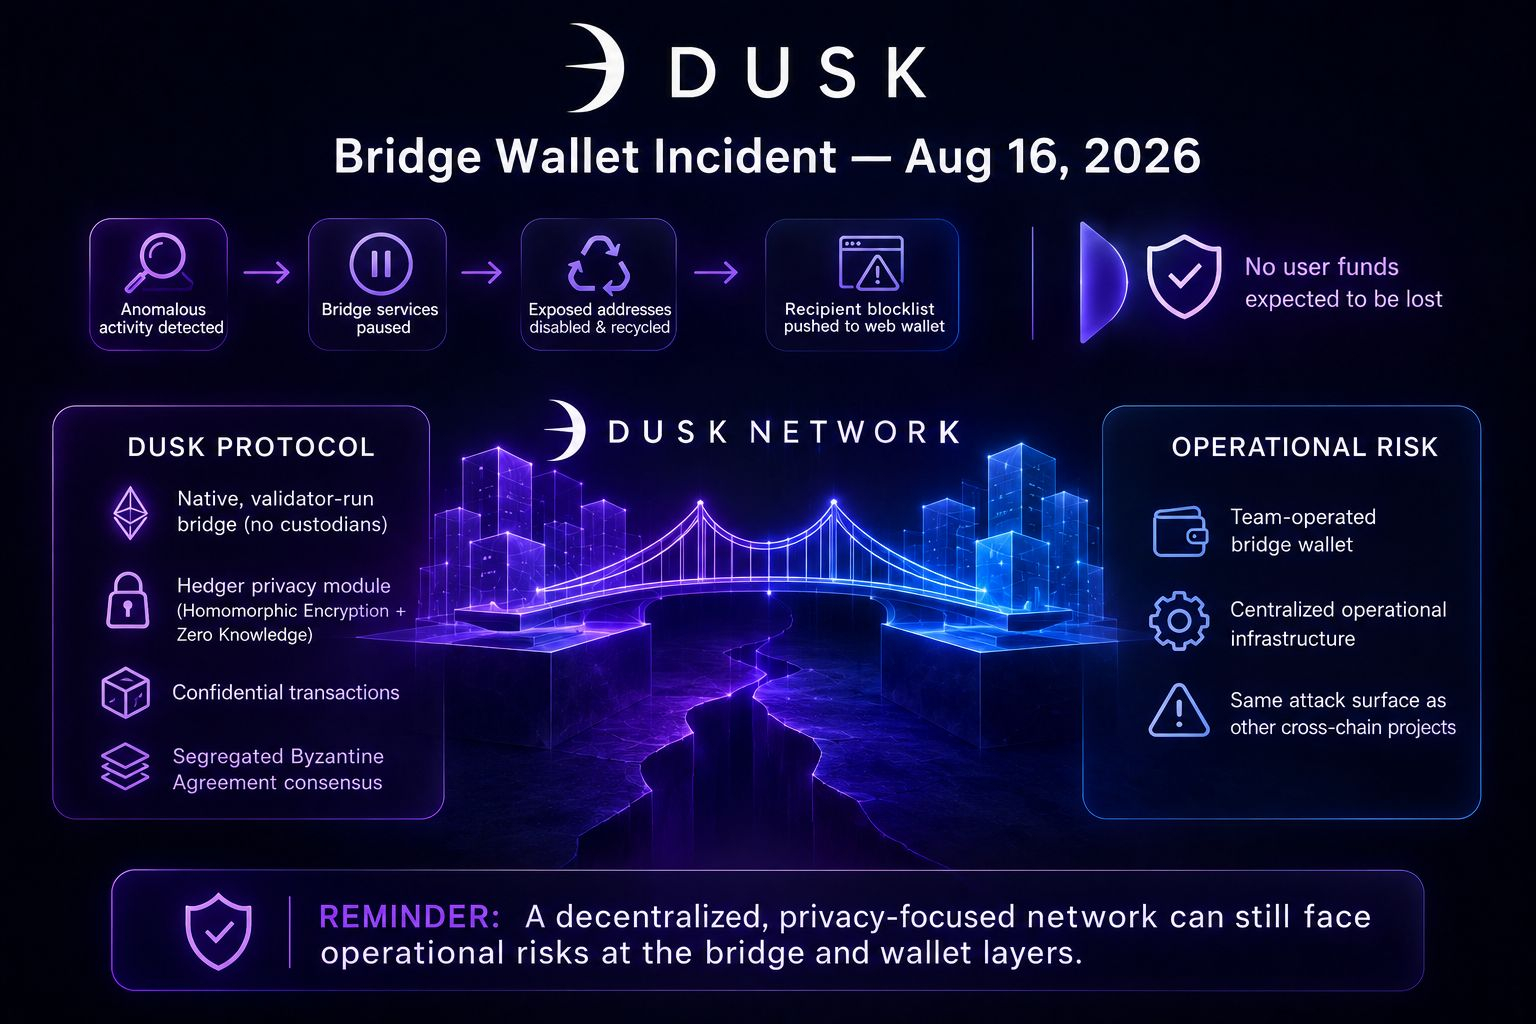
Em 16 de agosto de 2026, os sistemas de monitoramento da Dusk Network sinalizaram um comportamento incomum associado a uma carteira que a própria equipe gerenciava para operações de bridge. Os serviços de ponte foram pausados, um lote de endereços expostos foi desativado e reciclado, e uma lista de bloqueio de destinatários foi enviada para a carteira web para que ela agora possa alertar os usuários antes que uma transferência chegue a um destino conhecido como perigoso ou sinalizado. A equipe afirma que ocorreu um número pequeno de transações durante a janela, que a coordenação foi rápida com a Binance quando parte do fluxo tocou a exchange, e que não se espera perda de fundos de usuários. Não tenho motivo para duvidar dessa afirmação, e a própria DuskDS não foi afetada no nível do protocolo.
Aqui está a parte que vale a pena observar com calma. O posicionamento completo da Dusk Network se apoia em palavras como trustless (sem necessidade de confiança) e descentralizado, e a documentação própria descreve a ponte mais nova da DuskEVM como nativa, operada por validadores, sem exigir custodiantes externos. Essa ponte mais nova fica por baixo do futuro mainnet da DuskEVM — a mesma camada destinada a, eventualmente, transportar transações confidenciais por meio do Hedger, seu módulo de privacidade baseado em criptografia homomórfica e provas de conhecimento zero. O incidente de agosto não ocorreu ali. Ele aconteceu em uma carteira mais antiga, operada pela equipe, usada para operações de bridge entre cadeias — um tipo de infraestrutura operacional que existe ao lado do protocolo, e não dentro das suas regras de consenso. Essa distinção é real, mas é também exatamente a “costura” onde o risco centralizado tende a se alojar em projetos que, de outra forma, se posicionam vendendo descentralização.
Não acho que esse incidente enfraqueça as provas de segurança da Phoenix nem o consenso do Segregated Byzantine Agreement (Acordo Bizantino Segregado) por baixo da cadeia. Mas é um lembrete claro de que uma rede voltada à privacidade e orientada à conformidade ainda carrega a mesma superfície de ataque operacional de qualquer projeto que mova ativos entre cadeias, e essa superfície merece escrutínio independentemente de quão “à prova de bala” esteja a criptografia.
@Dusk #dusk $DUSK
Aqui está a parte que vale a pena observar com calma. O posicionamento completo da Dusk Network se apoia em palavras como trustless (sem necessidade de confiança) e descentralizado, e a documentação própria descreve a ponte mais nova da DuskEVM como nativa, operada por validadores, sem exigir custodiantes externos. Essa ponte mais nova fica por baixo do futuro mainnet da DuskEVM — a mesma camada destinada a, eventualmente, transportar transações confidenciais por meio do Hedger, seu módulo de privacidade baseado em criptografia homomórfica e provas de conhecimento zero. O incidente de agosto não ocorreu ali. Ele aconteceu em uma carteira mais antiga, operada pela equipe, usada para operações de bridge entre cadeias — um tipo de infraestrutura operacional que existe ao lado do protocolo, e não dentro das suas regras de consenso. Essa distinção é real, mas é também exatamente a “costura” onde o risco centralizado tende a se alojar em projetos que, de outra forma, se posicionam vendendo descentralização.
Não acho que esse incidente enfraqueça as provas de segurança da Phoenix nem o consenso do Segregated Byzantine Agreement (Acordo Bizantino Segregado) por baixo da cadeia. Mas é um lembrete claro de que uma rede voltada à privacidade e orientada à conformidade ainda carrega a mesma superfície de ataque operacional de qualquer projeto que mova ativos entre cadeias, e essa superfície merece escrutínio independentemente de quão “à prova de bala” esteja a criptografia.
@Dusk #dusk $DUSK