Ao ver atualizações de blockchain antes, o que eu mais facilmente ignorava não era o consenso, e sim aquelas verificações de dados que parecem extremamente sem graça.
Desta vez, enquanto acompanhava as mais recentes atualizações de desenvolvimento da Dusk, eu dei uma pausa justamente nessa parte do Merkle.
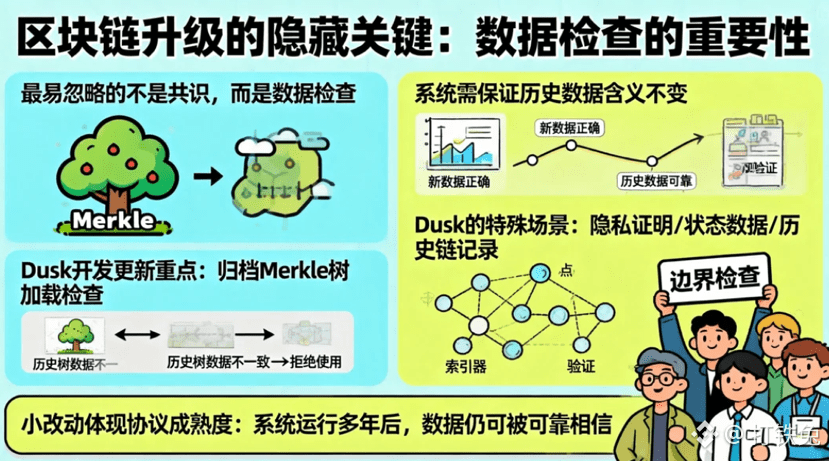
Recentemente, a equipe oficial reforçou especificamente as verificações de carregamento da árvore Merkle arquivada:
Se os dados da árvore histórica não forem consistentes, ela rejeita imediatamente continuar a usá-la.
À primeira vista, realmente não parece haver nenhuma “narrativa”.
Mas eu, na verdade, acho que essa mudança vale mais a pena ser estudada do que adicionar mais um novo recurso.
Porque uma das coisas mais problemáticas em um blockchain é: o sistema não pode se limitar a garantir que “os novos dados estão corretos”.
Ele também precisa garantir que:
**os dados que já foram gravados no passado, quando forem lidos novamente hoje, não tenham seu significado alterado silenciosamente.**
Especialmente redes como a Dusk, que precisam lidar com provas de privacidade, dados de estado e registros históricos na cadeia, os dados arquivados não são apenas um arquivo simples.
Eles podem continuar sendo reutilizados por nós, indexadores e até pelos processos de validação.
Assim que houver algum problema nos dados históricos, o que realmente fica difícil não é que um determinado endpoint dê erro.
O problema é que componentes diferentes podem começar a acreditar em versões diferentes do mesmo estado.
Antes eu estava mais acostumado a avaliar uma cadeia por grandes métricas como TPS, finalização ou ZK.
Agora, porém, eu sinto que o que realmente revela o amadurecimento do protocolo, às vezes, são essas pequenas mudanças que ninguém quer transformar em material de divulgação.
Porque elas mostram que o time de desenvolvimento começou a lidar com um problema muito real:
**não é só “se o sistema consegue funcionar”, mas “se, depois de anos de funcionamento, ainda dá para confiar nos dados do passado”.**
Esse também é um tipo de atualização que eu gosto ao voltar a olhar a Dusk.
Sem uma grande narrativa.
E nem mesmo com dados bonitos.
É apenas adicionar checagens de limites mais rigorosas a uma árvore Merkle histórica.
Mas, se isso for feito mal, depois tudo o que foi construído sobre o estado histórico pode acabar ficando problemático.
Então, agora, ao avaliar uma cadeia, eu não me limito tanto a ver quantos novos recursos ela lançou.
Eu também observo se ela está disposta a gastar tempo lidando com problemas que ninguém aplaude em um palco de lançamento.
Para infraestrutura, a verdadeira confiabilidade, muitas vezes, está escondida justamente nesses detalhes pequenos.
#dusk $DUSK @Dusk
Desta vez, enquanto acompanhava as mais recentes atualizações de desenvolvimento da Dusk, eu dei uma pausa justamente nessa parte do Merkle.
Recentemente, a equipe oficial reforçou especificamente as verificações de carregamento da árvore Merkle arquivada:
Se os dados da árvore histórica não forem consistentes, ela rejeita imediatamente continuar a usá-la.
À primeira vista, realmente não parece haver nenhuma “narrativa”.
Mas eu, na verdade, acho que essa mudança vale mais a pena ser estudada do que adicionar mais um novo recurso.
Porque uma das coisas mais problemáticas em um blockchain é: o sistema não pode se limitar a garantir que “os novos dados estão corretos”.
Ele também precisa garantir que:
**os dados que já foram gravados no passado, quando forem lidos novamente hoje, não tenham seu significado alterado silenciosamente.**
Especialmente redes como a Dusk, que precisam lidar com provas de privacidade, dados de estado e registros históricos na cadeia, os dados arquivados não são apenas um arquivo simples.
Eles podem continuar sendo reutilizados por nós, indexadores e até pelos processos de validação.
Assim que houver algum problema nos dados históricos, o que realmente fica difícil não é que um determinado endpoint dê erro.
O problema é que componentes diferentes podem começar a acreditar em versões diferentes do mesmo estado.
Antes eu estava mais acostumado a avaliar uma cadeia por grandes métricas como TPS, finalização ou ZK.
Agora, porém, eu sinto que o que realmente revela o amadurecimento do protocolo, às vezes, são essas pequenas mudanças que ninguém quer transformar em material de divulgação.
Porque elas mostram que o time de desenvolvimento começou a lidar com um problema muito real:
**não é só “se o sistema consegue funcionar”, mas “se, depois de anos de funcionamento, ainda dá para confiar nos dados do passado”.**
Esse também é um tipo de atualização que eu gosto ao voltar a olhar a Dusk.
Sem uma grande narrativa.
E nem mesmo com dados bonitos.
É apenas adicionar checagens de limites mais rigorosas a uma árvore Merkle histórica.
Mas, se isso for feito mal, depois tudo o que foi construído sobre o estado histórico pode acabar ficando problemático.
Então, agora, ao avaliar uma cadeia, eu não me limito tanto a ver quantos novos recursos ela lançou.
Eu também observo se ela está disposta a gastar tempo lidando com problemas que ninguém aplaude em um palco de lançamento.
Para infraestrutura, a verdadeira confiabilidade, muitas vezes, está escondida justamente nesses detalhes pequenos.
#dusk $DUSK @Dusk