Passei mais tempo examinando o modelo de privacidade da DUSK no modelo de privacidade da DUSK e a resposta da ponte mudou minha visão mais do que a criptografia fez.
A afirmação óbvia é “transações confidenciais”. Isso não é a parte interessante. O que importa é o que acontece quando algo dá errado.
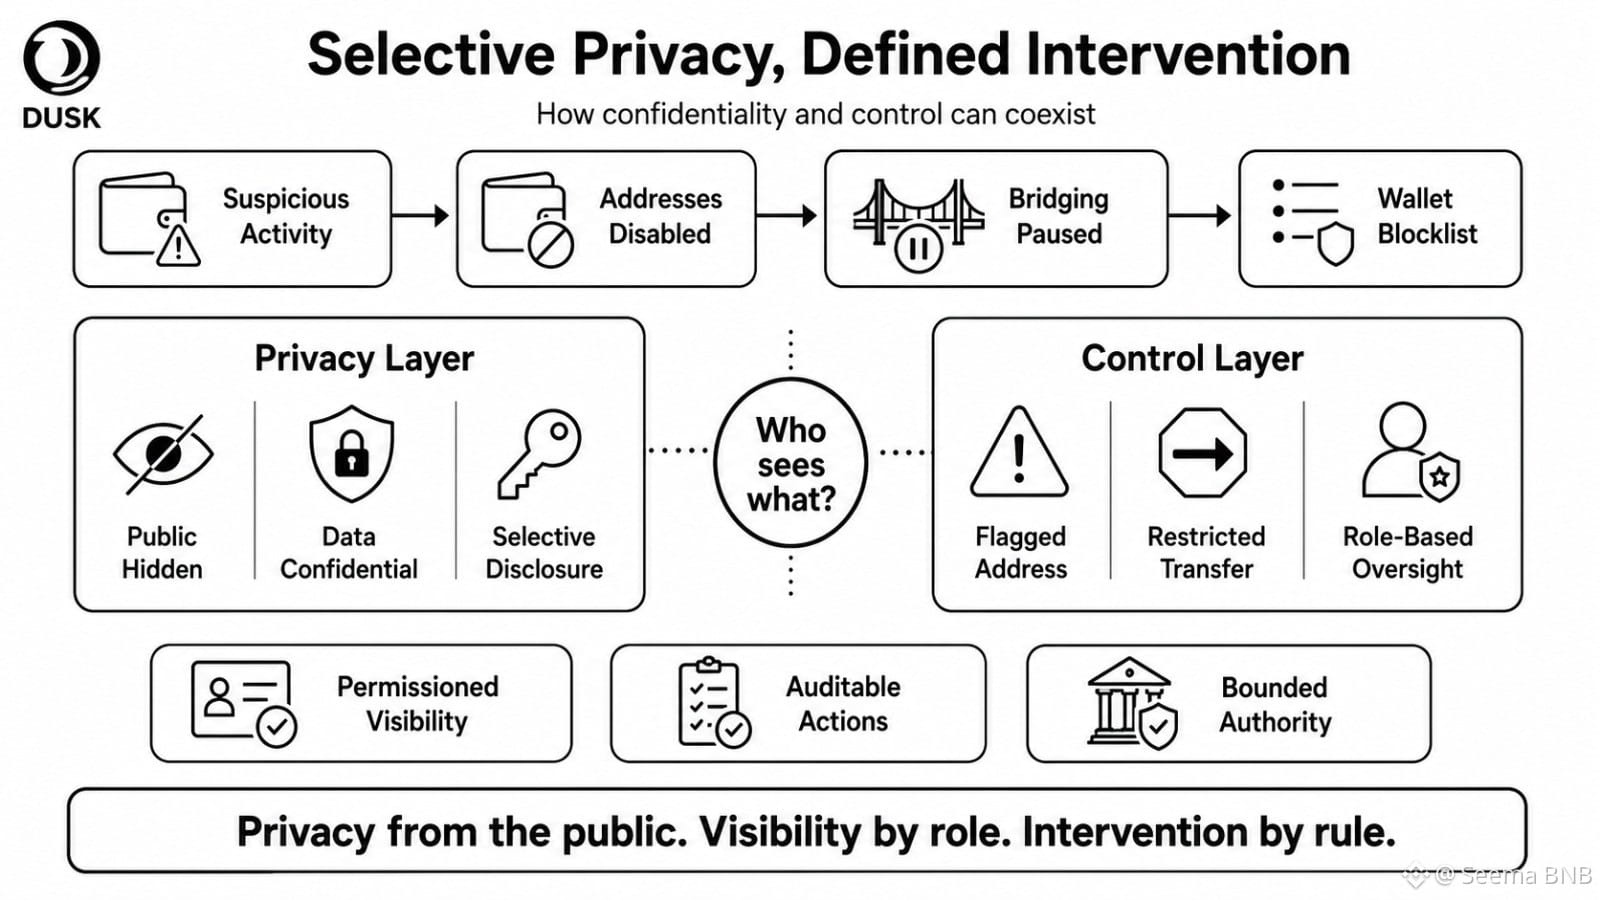
Foi detectada atividade suspeita de carteira, os endereços da ponte foram desativados, a ponte foi pausada e foi introduzida uma lista de bloqueio para Web Wallet. Isso não torna a DUSK menos privada por si só. Mas isso revela a questão real de design: privacidade de quem, e controle para quem?
Para o setor financeiro regulado, anonimato absoluto pode ser, na prática, um modelo mais fraco. As instituições precisam de confidencialidade do público, enquanto auditores, venues ou supervisores ainda podem precisar de visibilidade definida. Privacidade por padrão, visibilidade por permissão parece algo prático.
Mas é na permissão que começa a pressão de governança.
Se uma parte autorizada consegue ver 80% de um fluxo privado, quão privado isso é operacionalmente? Se um endereço sinalizado puder ser restringido, quem decide o sinal, com que rapidez e que tipo de recurso existe?
A DUSK pode ter sucesso se a divulgação seletiva permanecer limitada, auditável e vinculada a funções.
Estou menos interessado em saber se a DUSK consegue esconder dados agora. Quero saber se ela consegue controlar a visibilidade sem centralizar silenciosamente o poder de intervenção.
#dusk $DUSK @Dusk
A afirmação óbvia é “transações confidenciais”. Isso não é a parte interessante. O que importa é o que acontece quando algo dá errado.
Foi detectada atividade suspeita de carteira, os endereços da ponte foram desativados, a ponte foi pausada e foi introduzida uma lista de bloqueio para Web Wallet. Isso não torna a DUSK menos privada por si só. Mas isso revela a questão real de design: privacidade de quem, e controle para quem?
Para o setor financeiro regulado, anonimato absoluto pode ser, na prática, um modelo mais fraco. As instituições precisam de confidencialidade do público, enquanto auditores, venues ou supervisores ainda podem precisar de visibilidade definida. Privacidade por padrão, visibilidade por permissão parece algo prático.
Mas é na permissão que começa a pressão de governança.
Se uma parte autorizada consegue ver 80% de um fluxo privado, quão privado isso é operacionalmente? Se um endereço sinalizado puder ser restringido, quem decide o sinal, com que rapidez e que tipo de recurso existe?
A DUSK pode ter sucesso se a divulgação seletiva permanecer limitada, auditável e vinculada a funções.
Estou menos interessado em saber se a DUSK consegue esconder dados agora. Quero saber se ela consegue controlar a visibilidade sem centralizar silenciosamente o poder de intervenção.
#dusk $DUSK @Dusk