Eu presumi que um “bridge hack” significava que alguém encontrou um bug no código, uma falha na criptografia, algo que uma auditoria de segurança teria deixado passar. O próprio post-mortem da Dusk sobre o incidente na ponte de janeiro descreve algo diferente.
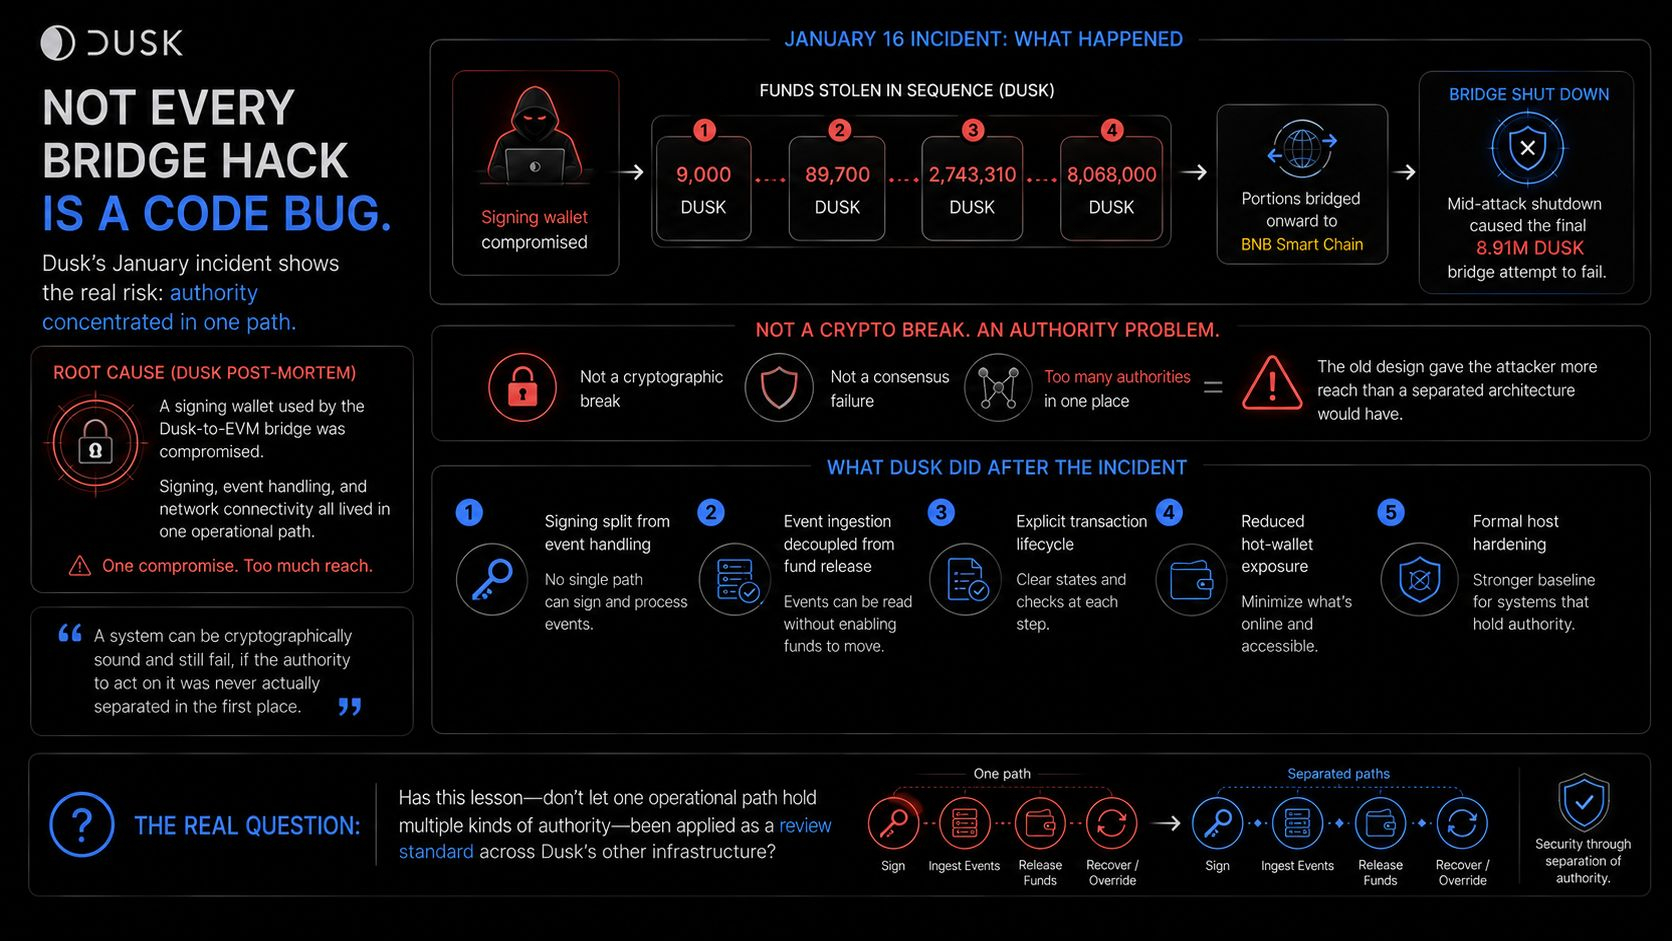
Em 16 de janeiro, um atacante comprometeu uma carteira de assinatura usada pela ponte Dusk-to-EVM, movendo fundos diretamente na Dusk antes de encaminhar parte deles adiante para a BNB Smart Chain. A Dusk desligou a ponte no meio do ataque, e foi isso que fez uma última tentativa de transferência de aproximadamente 8,9 milhões de DUSK falhar.
Isso não foi uma falha de consenso nem uma exploração de protocolo. A Dusk diz que a causa direta foi a comprometimento de chaves, e que o design antigo permitia que a carteira de assinatura, o tratamento de eventos e a conectividade de rede operassem todos dentro de um mesmo caminho. A fraqueza estava concentrada na autoridade operacional, não em uma criptografia fraca.
O redesenho que veio depois se resume a uma frase enterrada no post-mortem: “ingestion is no longer equivalent to spending”. Perceber que um evento aconteceu e ter a autoridade para liberar fundos por causa disso costumavam ser o mesmo passo. Agora não são mais. A ingestão de eventos passa por checkpointing e é enfileirada como um job; um processo separado e explícito é que, de fato, move os fundos contra ela.
“Um protocolo pode funcionar como foi projetado enquanto a camada operacional ao redor dele concede autoridade demais a um único caminho comprometido.”
O que eu realmente gostaria de ver: confirmação de que a ponte redesenhada de fato mantém a ingestão de eventos e a liberação de fundos em caminhos separados na prática, e não apenas na descrição, no post-mortem, da nova arquitetura.
#dusk $DUSK @Dusk
Em 16 de janeiro, um atacante comprometeu uma carteira de assinatura usada pela ponte Dusk-to-EVM, movendo fundos diretamente na Dusk antes de encaminhar parte deles adiante para a BNB Smart Chain. A Dusk desligou a ponte no meio do ataque, e foi isso que fez uma última tentativa de transferência de aproximadamente 8,9 milhões de DUSK falhar.
Isso não foi uma falha de consenso nem uma exploração de protocolo. A Dusk diz que a causa direta foi a comprometimento de chaves, e que o design antigo permitia que a carteira de assinatura, o tratamento de eventos e a conectividade de rede operassem todos dentro de um mesmo caminho. A fraqueza estava concentrada na autoridade operacional, não em uma criptografia fraca.
O redesenho que veio depois se resume a uma frase enterrada no post-mortem: “ingestion is no longer equivalent to spending”. Perceber que um evento aconteceu e ter a autoridade para liberar fundos por causa disso costumavam ser o mesmo passo. Agora não são mais. A ingestão de eventos passa por checkpointing e é enfileirada como um job; um processo separado e explícito é que, de fato, move os fundos contra ela.
“Um protocolo pode funcionar como foi projetado enquanto a camada operacional ao redor dele concede autoridade demais a um único caminho comprometido.”
O que eu realmente gostaria de ver: confirmação de que a ponte redesenhada de fato mantém a ingestão de eventos e a liberação de fundos em caminhos separados na prática, e não apenas na descrição, no post-mortem, da nova arquitetura.
#dusk $DUSK @Dusk