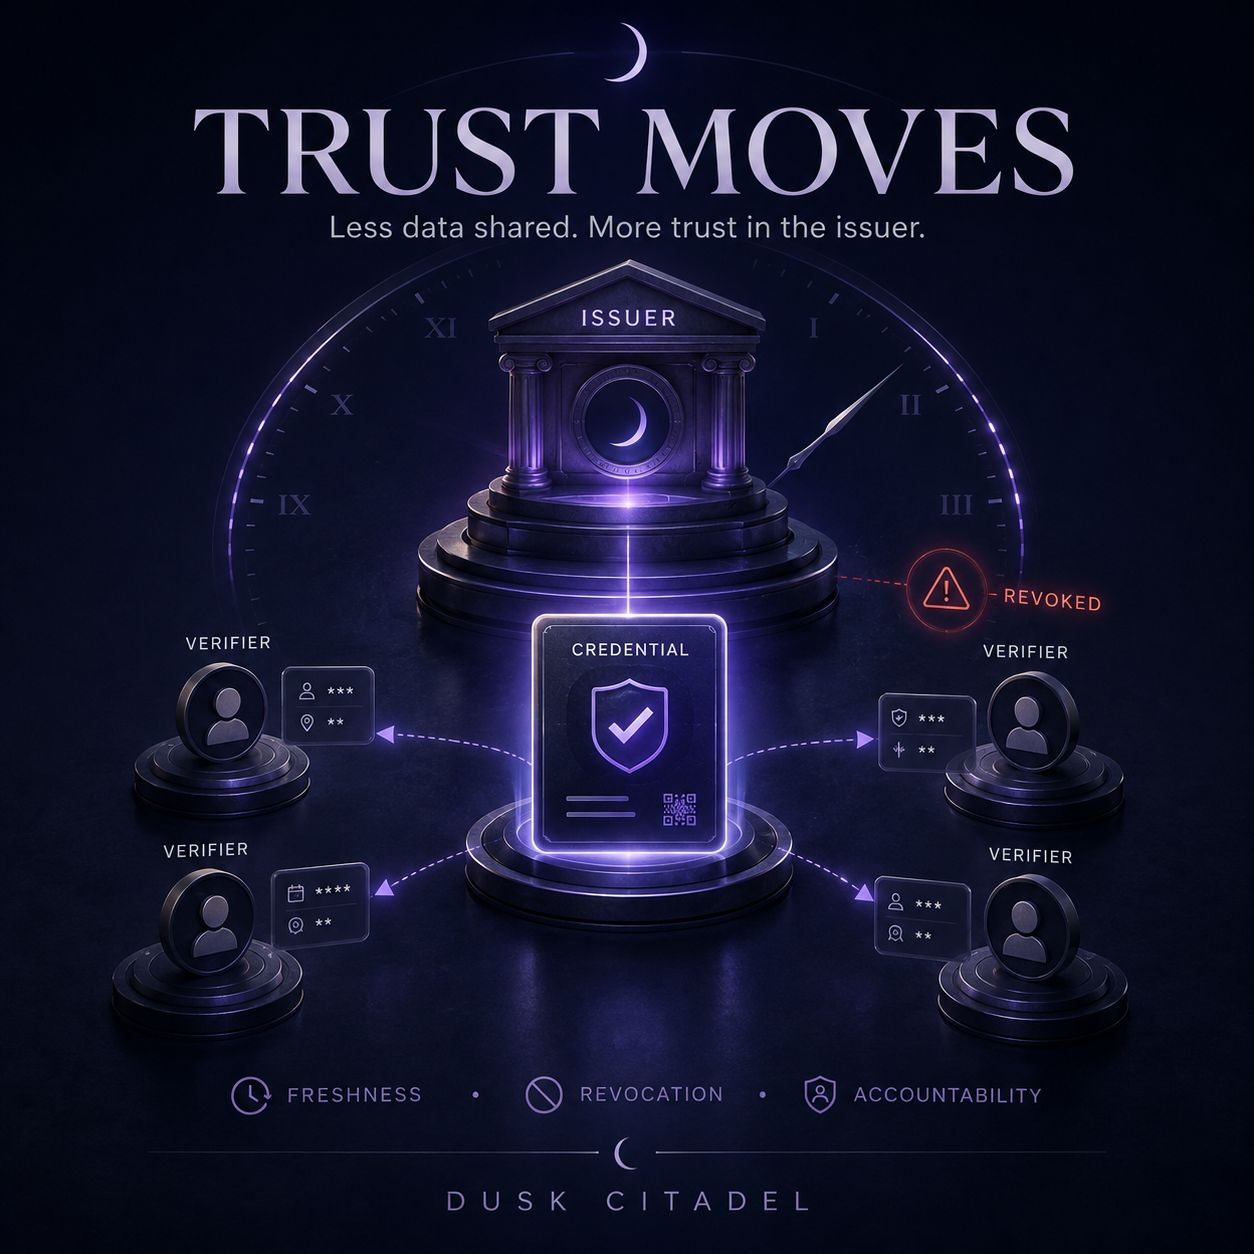
A Citadel reduz a necessidade de compartilhar dados, mas me faz prestar ainda mais atenção à pessoa que emite credenciais
O que acho interessante na Citadel é que os usuários não precisam fornecer todo o dossiê de KYC a cada parte que queira verificar você.
Depois de verificado, um credencial pode ser usado para comprovar coisas específicas, como jurisdição, status de investidor ou o cumprimento de algum requisito de compliance. A parte que verifica recebe exatamente as informações necessárias, e não todo o conjunto de dados de identidade.
No começo eu pensei que isso seria apenas para reduzir o nível de confiança.
Mas olhando com mais atenção, a confiança na verdade é transferida para outro lugar.
Se várias organizações aceitam um mesmo credencial, a decisão inicial do emissor ganha ainda mais peso. Uma avaliação pode ser reutilizada muitas vezes; então um erro na emissão do credencial pode se espalhar mais, em vez de afetar apenas uma transação.
O tempo também torna o problema mais difícil. Um credencial correto hoje não necessariamente continuará correto alguns meses depois. O status de sanções, a jurisdição ou a elegibilidade podem mudar.
Por isso, para mim, a parte mais importante da Citadel não é só o disclosure seletivo. Ela também está na atualidade (freshness), na revogação e na responsabilidade do emissor quando os dados de base mudam.
Eu também vou me preocupar com a quantidade real de credenciais que são reutilizados, em vez da quantidade de integrações anunciadas.
Porque privacidade só resolve a pergunta “quanto o verificador precisa ver”.
Mas quando o credencial está errado ou ficou desatualizado, a pergunta difícil continua: quem é responsável pela decisão que todo o sistema passou a confiar?
@Dusk $DUSK #dusk
$APR $BNB
O que acho interessante na Citadel é que os usuários não precisam fornecer todo o dossiê de KYC a cada parte que queira verificar você.
Depois de verificado, um credencial pode ser usado para comprovar coisas específicas, como jurisdição, status de investidor ou o cumprimento de algum requisito de compliance. A parte que verifica recebe exatamente as informações necessárias, e não todo o conjunto de dados de identidade.
No começo eu pensei que isso seria apenas para reduzir o nível de confiança.
Mas olhando com mais atenção, a confiança na verdade é transferida para outro lugar.
Se várias organizações aceitam um mesmo credencial, a decisão inicial do emissor ganha ainda mais peso. Uma avaliação pode ser reutilizada muitas vezes; então um erro na emissão do credencial pode se espalhar mais, em vez de afetar apenas uma transação.
O tempo também torna o problema mais difícil. Um credencial correto hoje não necessariamente continuará correto alguns meses depois. O status de sanções, a jurisdição ou a elegibilidade podem mudar.
Por isso, para mim, a parte mais importante da Citadel não é só o disclosure seletivo. Ela também está na atualidade (freshness), na revogação e na responsabilidade do emissor quando os dados de base mudam.
Eu também vou me preocupar com a quantidade real de credenciais que são reutilizados, em vez da quantidade de integrações anunciadas.
Porque privacidade só resolve a pergunta “quanto o verificador precisa ver”.
Mas quando o credencial está errado ou ficou desatualizado, a pergunta difícil continua: quem é responsável pela decisão que todo o sistema passou a confiar?
@Dusk $DUSK #dusk
$APR $BNB