Eu na verdade pensei nisso por um tempo. Não é porque o valor é grande; é porque as redações dos dois comunicados são tão diferentes.
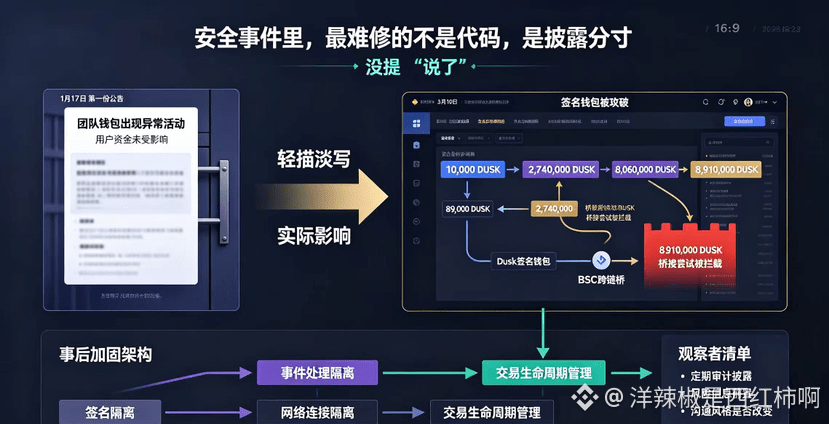
Em 17 de janeiro, quando vi a primeira vez, a Dusk disse “atividade anormal apareceu na carteira da equipe” e “os fundos dos usuários não foram afetados”. Eu terminei de ler e passei direto, achando que não havia problema. Só até sair, em 10 de março, o relatório detalhado é que percebi que era bem mais complicado do que eu imaginava.
De uma só vez, foram transferidas 10.000 moedas DUSK, depois 89.200, 2.740.000, 8.060.000 — uma transferência após a outra, totalizando mais de 10 milhões de DUSK. A última, de 8.910.000, foi uma tentativa de ponte que só foi interrompida porque a ponte foi desligada de emergência.
O ponto mais digno de reflexão, pra mim, não é “alguém atacou”, e sim a grande diferença entre a forma de resposta inicial do time e os detalhes divulgados depois. Se eu olhar apenas o primeiro comunicado, minha impressão é “uma anomalia bem leve, já controlada”. Mas, após ler o relatório posterior, descobri que a carteira de assinatura foi comprometida, os fundos foram transferidos e parte deles foi até cross-chain para a BSC. Essas informações não são contraditórias, mas a percepção que elas passam é completamente diferente.
Depois, o time fez isolamento e reforço de segurança: separou assinatura, tratamento de eventos e conexões de rede. O status das transações ganhou uma gestão explícita do ciclo de vida. Essas ações posteriores mostram que eles realmente estavam corrigindo lacunas na arquitetura. Mas eu fico com uma pergunta: se o primeiro comunicado tivesse esclarecido desde o início que “o atacante obteve acesso à carteira de assinatura e que milhões de tokens foram transferidos”, como o mercado teria reagido? Talvez a escolha de uma redação mais contida tenha sido para evitar pânico, ou para estabilizar a situação antes de investigar. Essa escolha, por si só, é uma estratégia de comunicação. Estratégias não têm um certo e um errado absoluto, mas para quem se preocupa com segurança, entre “não mencionar” e “mencionar” existe mais do que um simples custo de comunicação.
Eu ainda estou observando duas coisas: primeiro, após isso, a Dusk passou a divulgar regularmente o progresso e os resultados de auditorias de segurança; segundo, em eventos posteriores, a equipe vai passar a divulgar informações sobre riscos de forma mais antecipada e mais transparente. A arquitetura de segurança pode ser corrigida; o estilo de comunicação pode mudar — mas talvez seja algo mais difícil do que ajustar algumas linhas de código.
#dusk $DUSK @Dusk
Em 17 de janeiro, quando vi a primeira vez, a Dusk disse “atividade anormal apareceu na carteira da equipe” e “os fundos dos usuários não foram afetados”. Eu terminei de ler e passei direto, achando que não havia problema. Só até sair, em 10 de março, o relatório detalhado é que percebi que era bem mais complicado do que eu imaginava.
De uma só vez, foram transferidas 10.000 moedas DUSK, depois 89.200, 2.740.000, 8.060.000 — uma transferência após a outra, totalizando mais de 10 milhões de DUSK. A última, de 8.910.000, foi uma tentativa de ponte que só foi interrompida porque a ponte foi desligada de emergência.
O ponto mais digno de reflexão, pra mim, não é “alguém atacou”, e sim a grande diferença entre a forma de resposta inicial do time e os detalhes divulgados depois. Se eu olhar apenas o primeiro comunicado, minha impressão é “uma anomalia bem leve, já controlada”. Mas, após ler o relatório posterior, descobri que a carteira de assinatura foi comprometida, os fundos foram transferidos e parte deles foi até cross-chain para a BSC. Essas informações não são contraditórias, mas a percepção que elas passam é completamente diferente.
Depois, o time fez isolamento e reforço de segurança: separou assinatura, tratamento de eventos e conexões de rede. O status das transações ganhou uma gestão explícita do ciclo de vida. Essas ações posteriores mostram que eles realmente estavam corrigindo lacunas na arquitetura. Mas eu fico com uma pergunta: se o primeiro comunicado tivesse esclarecido desde o início que “o atacante obteve acesso à carteira de assinatura e que milhões de tokens foram transferidos”, como o mercado teria reagido? Talvez a escolha de uma redação mais contida tenha sido para evitar pânico, ou para estabilizar a situação antes de investigar. Essa escolha, por si só, é uma estratégia de comunicação. Estratégias não têm um certo e um errado absoluto, mas para quem se preocupa com segurança, entre “não mencionar” e “mencionar” existe mais do que um simples custo de comunicação.
Eu ainda estou observando duas coisas: primeiro, após isso, a Dusk passou a divulgar regularmente o progresso e os resultados de auditorias de segurança; segundo, em eventos posteriores, a equipe vai passar a divulgar informações sobre riscos de forma mais antecipada e mais transparente. A arquitetura de segurança pode ser corrigida; o estilo de comunicação pode mudar — mas talvez seja algo mais difícil do que ajustar algumas linhas de código.
#dusk $DUSK @Dusk