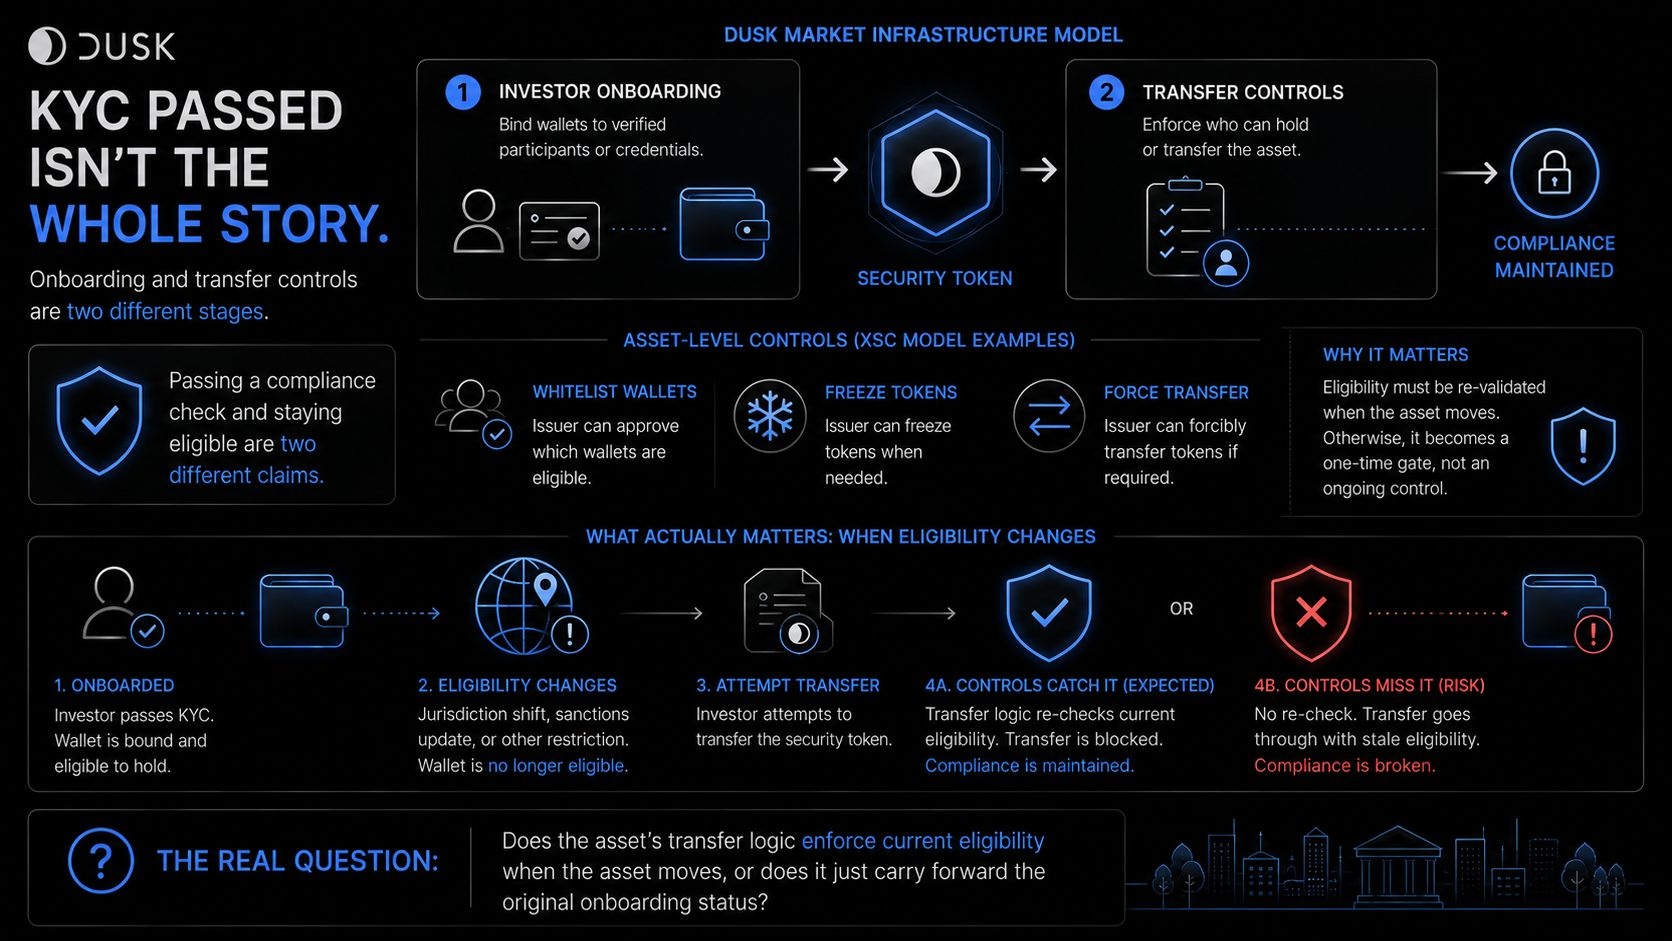
Respostas de KYC de quem foi qualificado no onboarding. Os controles de transferência determinam a resposta de quem ainda é elegível quando o ativo se move. O modelo de infraestrutura de mercado próprio da Dusk trata esses pontos como estágios separados, e a lacuna entre eles é a parte interessante.
A Dusk lista o onboarding de investidores, “vincular carteiras a participantes ou credenciais verificados”, separadamente dos controles de transferência, “impor quem pode manter ou transferir o ativo”. Um estabelece um estado inicial de elegibilidade. O outro é o que torna esse estado exequível quando o ativo de fato se move.
O material mais antigo da XSC vai além do onboarding: emissores podem colocar carteiras em lista de permissões e reter controles ao nível do ativo, como congelar ou forçar a transferência. Isso importa porque a elegibilidade não é apenas estabelecida uma vez. Ela precisa permanecer exequível após a decisão inicial.
Isso significa que “KYC aprovado” e “elegível para manter este ativo” são duas alegações diferentes que podem divergir silenciosamente. Uma carteira pode continuar verificada no sentido de identidade enquanto deixa de ser o tipo de detentor que este ativo específico tem permissão para ter. A aplicação de conformidade não termina no onboarding; ela precisa continuar no ciclo de transferência do ativo.
“Passar em uma verificação de conformidade e continuar elegível são duas alegações diferentes.”
Isso muda a pergunta de avaliação real. Não é “este ativo tem verificações de elegibilidade”. A questão real é se o estado atual de elegibilidade é imposto quando o ativo se move, ou se o status original do onboarding apenas é levado adiante.
O que eu realmente gostaria de ver: uma carteira cuja elegibilidade mude após o onboarding, por exemplo uma mudança de jurisdição, enquanto ainda detém o ativo; então, uma tentativa de transferência; e se a lógica de transferência do ativo captura essa mudança.
#dusk $DUSK @Dusk
A Dusk lista o onboarding de investidores, “vincular carteiras a participantes ou credenciais verificados”, separadamente dos controles de transferência, “impor quem pode manter ou transferir o ativo”. Um estabelece um estado inicial de elegibilidade. O outro é o que torna esse estado exequível quando o ativo de fato se move.
O material mais antigo da XSC vai além do onboarding: emissores podem colocar carteiras em lista de permissões e reter controles ao nível do ativo, como congelar ou forçar a transferência. Isso importa porque a elegibilidade não é apenas estabelecida uma vez. Ela precisa permanecer exequível após a decisão inicial.
Isso significa que “KYC aprovado” e “elegível para manter este ativo” são duas alegações diferentes que podem divergir silenciosamente. Uma carteira pode continuar verificada no sentido de identidade enquanto deixa de ser o tipo de detentor que este ativo específico tem permissão para ter. A aplicação de conformidade não termina no onboarding; ela precisa continuar no ciclo de transferência do ativo.
“Passar em uma verificação de conformidade e continuar elegível são duas alegações diferentes.”
Isso muda a pergunta de avaliação real. Não é “este ativo tem verificações de elegibilidade”. A questão real é se o estado atual de elegibilidade é imposto quando o ativo se move, ou se o status original do onboarding apenas é levado adiante.
O que eu realmente gostaria de ver: uma carteira cuja elegibilidade mude após o onboarding, por exemplo uma mudança de jurisdição, enquanto ainda detém o ativo; então, uma tentativa de transferência; e se a lógica de transferência do ativo captura essa mudança.
#dusk $DUSK @Dusk