#dusk $DUSK @Dusk
Irmãos!
Nesses dias em que estou acompanhando de forma contínua o DUSK, quanto mais eu vejo lá na frente, mais sinto que as duas palavras “privacidade” não são tão importantes assim.
Antes, quando falamos de Phoenix, eu entendi assim: como esconder as transações.
Depois, olhando para Zedger e XSC, a solução é: como emitir, transferir e operar ativos financeiros em um estado de privacidade.
Mas o problema aparece.
Se os dados estiverem totalmente escondidos, como é que as outras pessoas vão acreditar em você? Essa é a verdadeira barreira que uma instituição financeira não consegue contornar.
A lógica das moedas comuns de privacidade é bem simples: “eu não te deixo ver”. Mas o mercado financeiro não pode funcionar desse jeito.
A carteira de investimentos pode ser escondida, o valor das transações pode ser escondido, o relacionamento com clientes pode ser escondido—mas a supervisão ainda precisa verificar, a auditoria ainda precisa verificar, e a contraparte também precisa confirmar que você atende às regras.
Então o que realmente é interessante na arquitetura do DUSK é que ela transforma a pergunta de: “como esconder os dados?”
Para: “depois de esconder os dados, como provar que o resultado é verdadeiro?”
É aqui que o mecanismo ZK do Phoenix fica crucial.
Ele não esconde a verificação junto. Em vez disso, faz a rede verificar uma prova: você pode não me contar todos os dados originais, mas precisa provar que essa transação segue as regras, não há gasto duplicado e a origem dos ativos é válida.
E quando chegamos ao DuskEVM lá na frente, o Hedger leva essa ideia para o cálculo em contratos inteligentes: começa a explorar o uso de dados criptografados no processo de computação e, em seguida, usa ZK para validar o resultado.
É nessa altura que toda a lógica se conecta:
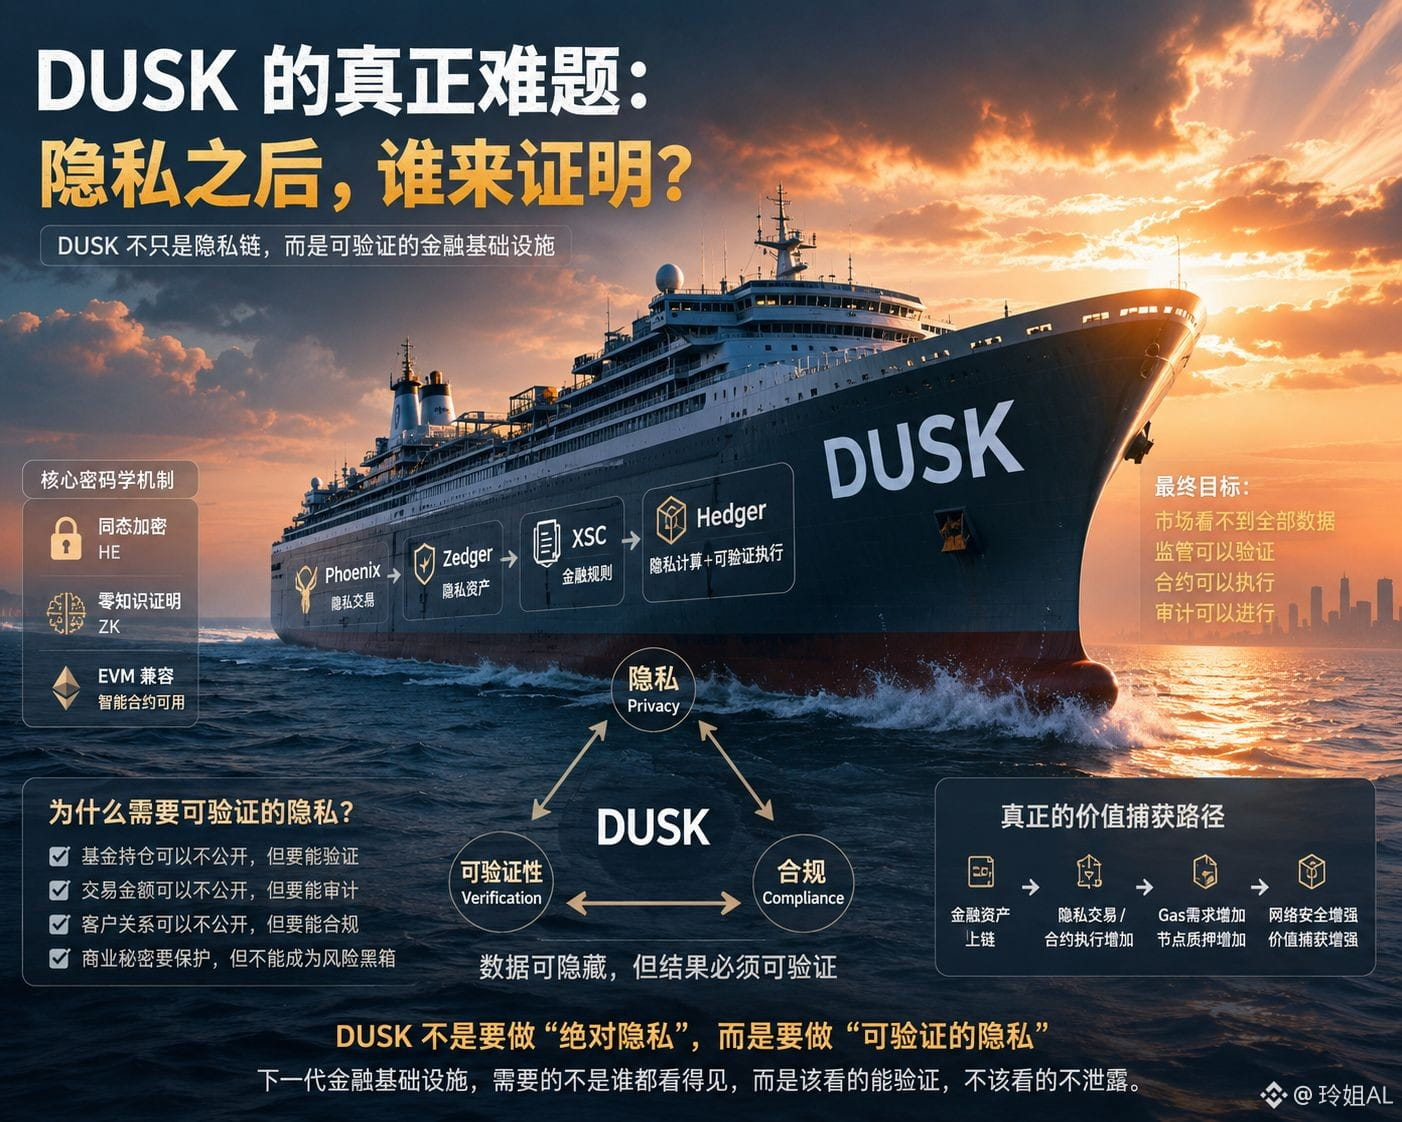
Phoenix: transações privadas ↓ Zedger: ativos privados ↓ XSC: regras financeiras ↓ Hedger: computação privada + execução verificável
Essa é a maior diferença de entendimento que eu tenho ao olhar para o DUSK agora.
O que ele realmente quer resolver não é “fazer com que ninguém veja nada”.
Mas criar um estado que instituições financeiras talvez realmente precisem:
O mercado não consegue ver todos os dados, a supervisão pode verificar, os contratos podem ser executados e a auditoria pode ser realizada.
Por isso, acho que o verdadeiro triângulo do DUSK é:
Privacidade × Verificação × Conformidade
Privacidade é forte demais e, ao mesmo tempo, não dá para ser regulada.
Só quando for possível “esconder os dados, mas o resultado precisa ser verificável”, é que essa cadeia tem chance de sair do caminho da privacidade e entrar de vez na infraestrutura financeira de verdade.
Irmãos!
Nesses dias em que estou acompanhando de forma contínua o DUSK, quanto mais eu vejo lá na frente, mais sinto que as duas palavras “privacidade” não são tão importantes assim.
Antes, quando falamos de Phoenix, eu entendi assim: como esconder as transações.
Depois, olhando para Zedger e XSC, a solução é: como emitir, transferir e operar ativos financeiros em um estado de privacidade.
Mas o problema aparece.
Se os dados estiverem totalmente escondidos, como é que as outras pessoas vão acreditar em você? Essa é a verdadeira barreira que uma instituição financeira não consegue contornar.
A lógica das moedas comuns de privacidade é bem simples: “eu não te deixo ver”. Mas o mercado financeiro não pode funcionar desse jeito.
A carteira de investimentos pode ser escondida, o valor das transações pode ser escondido, o relacionamento com clientes pode ser escondido—mas a supervisão ainda precisa verificar, a auditoria ainda precisa verificar, e a contraparte também precisa confirmar que você atende às regras.
Então o que realmente é interessante na arquitetura do DUSK é que ela transforma a pergunta de: “como esconder os dados?”
Para: “depois de esconder os dados, como provar que o resultado é verdadeiro?”
É aqui que o mecanismo ZK do Phoenix fica crucial.
Ele não esconde a verificação junto. Em vez disso, faz a rede verificar uma prova: você pode não me contar todos os dados originais, mas precisa provar que essa transação segue as regras, não há gasto duplicado e a origem dos ativos é válida.
E quando chegamos ao DuskEVM lá na frente, o Hedger leva essa ideia para o cálculo em contratos inteligentes: começa a explorar o uso de dados criptografados no processo de computação e, em seguida, usa ZK para validar o resultado.
É nessa altura que toda a lógica se conecta:
Phoenix: transações privadas ↓ Zedger: ativos privados ↓ XSC: regras financeiras ↓ Hedger: computação privada + execução verificável
Essa é a maior diferença de entendimento que eu tenho ao olhar para o DUSK agora.
O que ele realmente quer resolver não é “fazer com que ninguém veja nada”.
Mas criar um estado que instituições financeiras talvez realmente precisem:
O mercado não consegue ver todos os dados, a supervisão pode verificar, os contratos podem ser executados e a auditoria pode ser realizada.
Por isso, acho que o verdadeiro triângulo do DUSK é:
Privacidade × Verificação × Conformidade
Privacidade é forte demais e, ao mesmo tempo, não dá para ser regulada.
Só quando for possível “esconder os dados, mas o resultado precisa ser verificável”, é que essa cadeia tem chance de sair do caminho da privacidade e entrar de vez na infraestrutura financeira de verdade.