O documento daquela ponte BEP20 do Dusk me travou num detalhe quando eu fui rolando para baixo.
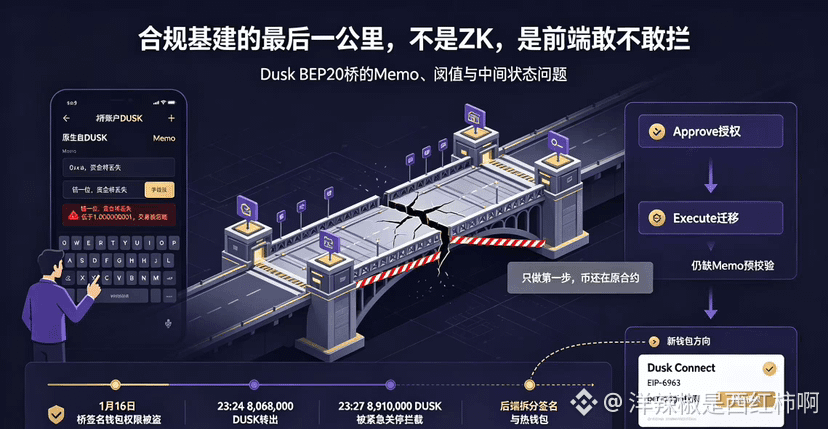
O usuário envia DUSK nativo para a conta da ponte; no campo Memo, precisa digitar manualmente um endereço BSC começando com 0x. Errar um dígito, faltar um, ou simplesmente deixar em branco—o documento é bem direto: “A ponte ignorará sua transação e os fundos serão perdidos”. Além disso, para uma ponte ser concluída, ainda é cobrada uma taxa fixa de 1 DUSK. O valor mínimo efetivo fica em 1.000000001. Abaixo disso, nem dá para ver sombras do lado da BSC.@Dusk
A operação inversa é ainda mais tortuosa—para migrar o ERC20/BEP20 de volta para a rede principal, primeiro é preciso fazer um Approve e depois um Execute migration. A primeira etapa passa e quem é iniciante acha que acabou; aí você olha de novo e as moedas ainda estão presas no contrato original.
Essa interação, numa comunidade de meme coins, provavelmente não daria muita discussão. Mas quando o Dusk fala de finanças on-chain reguladas, as instituições, custodiante e emissores com compliance vão entrar. O que eles avaliam não é “se o documento escreveu algum aviso”, é “se o sistema barra o usuário exatamente naquele clique”.
No incidente de segurança de 16 de janeiro, o atacante obteve permissão para a carteira de assinatura da ponte. Às 23:24, ele transferiu 8.068.000 DUSK numa única transação; às 23:27, outra ponte de 8.910.000 foi bloqueada apenas por um desligamento emergencial. Depois, o próprio time oficial escreveu: “O serviço da ponte é construído sobre o protocolo, herdando a confiança econômica real”. Separar backend em assinatura, eventos e hot wallet melhora a confiança operacional, mas o front-end ainda faz o usuário colocar o corpo para lidar com a precisão do Memo. É um descompasso entre as duas pontas.
Eu reconheço o Dusk Connect e as novas carteiras lançadas em abril. Notei o EIP-6963, dusk_requestAccounts, permissões por origin e a autorização independente do shield. A direção é levar conexão, assinatura e permissões para o fluxo padrão. Mas a rota do Memo, o estado intermediário das migrações em duas etapas e as falhas silenciosas abaixo do limite—isso ainda não foi visto: a camada de carteira fazendo uma pré-validação para o usuário ou exibindo um rascunho.
No último quilômetro de uma infraestrutura de nível financeiro, não é o ZK mais chamativo—é quando a primeira ponte 500 DUSK cai no Memo errado: a janela de expansão se atreve a bloquear em texto vermelho? Se essa parte não foi corrigida, a narrativa de compliance do DUSK fica presa no backend e não chega nos dedos do usuário no front-end.
Eu continuo esperando: no mundo real, a nova carteira vai transformar o Memo em um QR code ou uma seleção da agenda/contatos, em vez de um campo de texto frio? Resposta a essa, aí sim a gente volta a discutir se pessoas comuns conseguem—ou não—fazer seus fundos entrarem.
#dusk $DUSK
O usuário envia DUSK nativo para a conta da ponte; no campo Memo, precisa digitar manualmente um endereço BSC começando com 0x. Errar um dígito, faltar um, ou simplesmente deixar em branco—o documento é bem direto: “A ponte ignorará sua transação e os fundos serão perdidos”. Além disso, para uma ponte ser concluída, ainda é cobrada uma taxa fixa de 1 DUSK. O valor mínimo efetivo fica em 1.000000001. Abaixo disso, nem dá para ver sombras do lado da BSC.@Dusk
A operação inversa é ainda mais tortuosa—para migrar o ERC20/BEP20 de volta para a rede principal, primeiro é preciso fazer um Approve e depois um Execute migration. A primeira etapa passa e quem é iniciante acha que acabou; aí você olha de novo e as moedas ainda estão presas no contrato original.
Essa interação, numa comunidade de meme coins, provavelmente não daria muita discussão. Mas quando o Dusk fala de finanças on-chain reguladas, as instituições, custodiante e emissores com compliance vão entrar. O que eles avaliam não é “se o documento escreveu algum aviso”, é “se o sistema barra o usuário exatamente naquele clique”.
No incidente de segurança de 16 de janeiro, o atacante obteve permissão para a carteira de assinatura da ponte. Às 23:24, ele transferiu 8.068.000 DUSK numa única transação; às 23:27, outra ponte de 8.910.000 foi bloqueada apenas por um desligamento emergencial. Depois, o próprio time oficial escreveu: “O serviço da ponte é construído sobre o protocolo, herdando a confiança econômica real”. Separar backend em assinatura, eventos e hot wallet melhora a confiança operacional, mas o front-end ainda faz o usuário colocar o corpo para lidar com a precisão do Memo. É um descompasso entre as duas pontas.
Eu reconheço o Dusk Connect e as novas carteiras lançadas em abril. Notei o EIP-6963, dusk_requestAccounts, permissões por origin e a autorização independente do shield. A direção é levar conexão, assinatura e permissões para o fluxo padrão. Mas a rota do Memo, o estado intermediário das migrações em duas etapas e as falhas silenciosas abaixo do limite—isso ainda não foi visto: a camada de carteira fazendo uma pré-validação para o usuário ou exibindo um rascunho.
No último quilômetro de uma infraestrutura de nível financeiro, não é o ZK mais chamativo—é quando a primeira ponte 500 DUSK cai no Memo errado: a janela de expansão se atreve a bloquear em texto vermelho? Se essa parte não foi corrigida, a narrativa de compliance do DUSK fica presa no backend e não chega nos dedos do usuário no front-end.
Eu continuo esperando: no mundo real, a nova carteira vai transformar o Memo em um QR code ou uma seleção da agenda/contatos, em vez de um campo de texto frio? Resposta a essa, aí sim a gente volta a discutir se pessoas comuns conseguem—ou não—fazer seus fundos entrarem.
#dusk $DUSK