Li esse white paper da Dusk três vezes.
Na terceira leitura, comecei a ficar com uma pulga atrás da orelha.
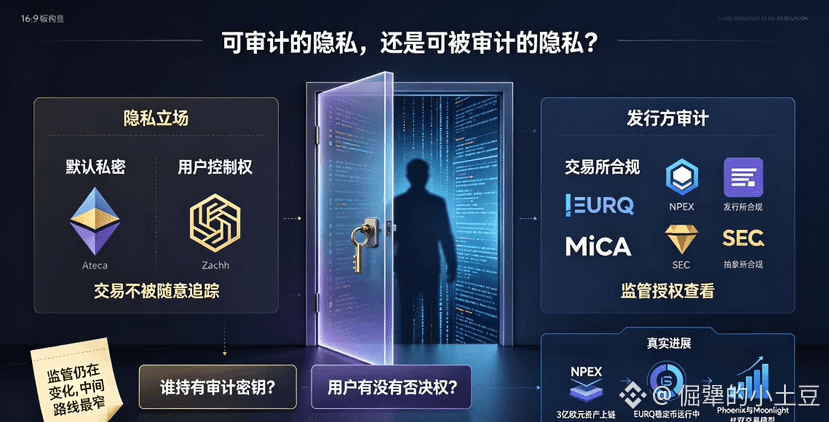
A primeira coisa que não dá para contornar é aquela chave de auditoria. O white paper fala bonito — “privacidade auditável”, os reguladores podem ver, mas o público em geral não. Só que “pode ver” e “quem pode ver” são duas coisas bem diferentes.
Se essa chave estiver nas mãos do próprio usuário, e ele decidir para quem divulgar os detalhes da transação, aí sim é privacidade de verdade. Mas, na arquitetura da Dusk, o mecanismo de divulgação seletiva foi desenhado para “emissores, locais de negociação, auditores ou órgãos reguladores”. No caso específico do NPEX, na Holanda, o regulador de fato consegue auditar em tempo real por meio de chaves autorizadas. A questão é: o usuário tem poder de veto? Quando o usuário quer manter sigilo, mas o regulador exige a divulgação, quem prevalece? A descrição nos documentos sobre a quem pertence o controle e quais são as condições de acionamento está longe de ser tão clara quanto as quatro palavras “privacidade por padrão”.
O segundo ponto toca ainda mais na minha preocupação central. Qual é a aposta da Dusk? Que futuras aplicações financeiras reguladas vão precisar de confidencialidade na camada de protocolo. Isso soa ótimo, mas há um pressuposto — você está apostando que a regulação não vai ficar mais rígida.
E se um dia alguma jurisdição decidir que todas as transações precisam ser totalmente transparentes? O modo Moonlight até poderia dar conta, mas será que o lado Phoenix não acabaria sendo visto como um obstáculo de conformidade? Isso não é um gap que se preenche com código. As exigências regulatórias variam de país para país; o que o MiCA aceita, a SEC pode não aceitar. A Dusk escolheu um caminho no meio, tentando agradar usuários dos dois lados. Quando se quer atender aos dois, talvez no fim não se seja extremo o suficiente em nenhum.
Os 300 milhões de euros em ativos do NPEX realmente já foram para a blockchain, e a stablecoin EURQ também está em operação; isso é fato. Eu também reconheço a direção — entre privacidade e conformidade, é preciso encontrar um ponto de equilíbrio, não uma escolha de tudo ou nada. Mas minha maior preocupação não é a tecnologia falhar; é o fato de a regulação ainda estar mudando muito, enquanto ela escolheu trilhar o caminho mais estreito.
Vou continuar observando um sinal: a Dusk vai ou não publicar as condições completas de acionamento da divulgação seletiva e a explicação de quem controla isso? Se publicar, a privacidade auditável será um equilíbrio realmente verificável; se não publicar, a chave daquela porta sempre ficará nas mãos de alguém que o usuário nunca vai saber quem é.
Aviso de risco: o texto acima é uma observação pessoal e não constitui aconselhamento de investimento. DYOR.
#dusk $DUSK @Dusk
Na terceira leitura, comecei a ficar com uma pulga atrás da orelha.
A primeira coisa que não dá para contornar é aquela chave de auditoria. O white paper fala bonito — “privacidade auditável”, os reguladores podem ver, mas o público em geral não. Só que “pode ver” e “quem pode ver” são duas coisas bem diferentes.
Se essa chave estiver nas mãos do próprio usuário, e ele decidir para quem divulgar os detalhes da transação, aí sim é privacidade de verdade. Mas, na arquitetura da Dusk, o mecanismo de divulgação seletiva foi desenhado para “emissores, locais de negociação, auditores ou órgãos reguladores”. No caso específico do NPEX, na Holanda, o regulador de fato consegue auditar em tempo real por meio de chaves autorizadas. A questão é: o usuário tem poder de veto? Quando o usuário quer manter sigilo, mas o regulador exige a divulgação, quem prevalece? A descrição nos documentos sobre a quem pertence o controle e quais são as condições de acionamento está longe de ser tão clara quanto as quatro palavras “privacidade por padrão”.
O segundo ponto toca ainda mais na minha preocupação central. Qual é a aposta da Dusk? Que futuras aplicações financeiras reguladas vão precisar de confidencialidade na camada de protocolo. Isso soa ótimo, mas há um pressuposto — você está apostando que a regulação não vai ficar mais rígida.
E se um dia alguma jurisdição decidir que todas as transações precisam ser totalmente transparentes? O modo Moonlight até poderia dar conta, mas será que o lado Phoenix não acabaria sendo visto como um obstáculo de conformidade? Isso não é um gap que se preenche com código. As exigências regulatórias variam de país para país; o que o MiCA aceita, a SEC pode não aceitar. A Dusk escolheu um caminho no meio, tentando agradar usuários dos dois lados. Quando se quer atender aos dois, talvez no fim não se seja extremo o suficiente em nenhum.
Os 300 milhões de euros em ativos do NPEX realmente já foram para a blockchain, e a stablecoin EURQ também está em operação; isso é fato. Eu também reconheço a direção — entre privacidade e conformidade, é preciso encontrar um ponto de equilíbrio, não uma escolha de tudo ou nada. Mas minha maior preocupação não é a tecnologia falhar; é o fato de a regulação ainda estar mudando muito, enquanto ela escolheu trilhar o caminho mais estreito.
Vou continuar observando um sinal: a Dusk vai ou não publicar as condições completas de acionamento da divulgação seletiva e a explicação de quem controla isso? Se publicar, a privacidade auditável será um equilíbrio realmente verificável; se não publicar, a chave daquela porta sempre ficará nas mãos de alguém que o usuário nunca vai saber quem é.
Aviso de risco: o texto acima é uma observação pessoal e não constitui aconselhamento de investimento. DYOR.
#dusk $DUSK @Dusk