Eu esperava que as "verificações de elegibilidade" por trás da Dusk Trade fossem algo construído especificamente para negociação. Um módulo de conformidade acoplado à camada de câmbio, como a maioria das corretoras embute KYC diretamente na própria plataforma.
Só que não é isso que está por trás.
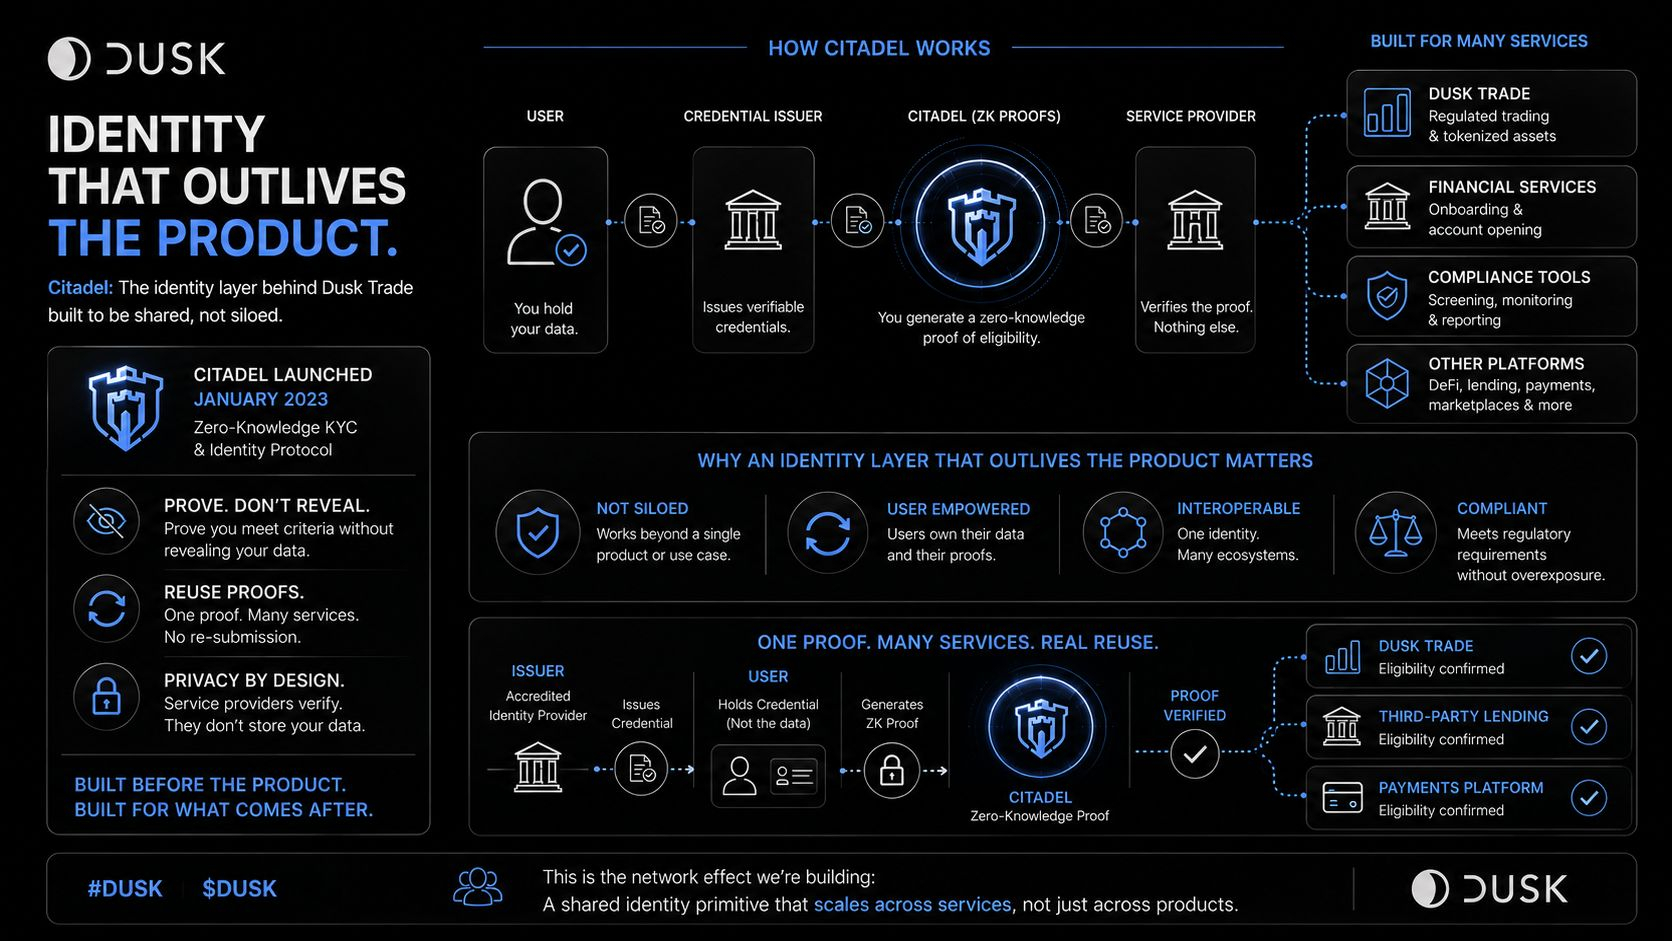
A camada de identidade na qual a Dusk Trade se baseia se chama Citadel, e ela não começou como um recurso de negociação. A Dusk a lançou em janeiro de 2023 como um protocolo de KYC/identidade de conhecimento zero: prove que você possui uma credencial válida sem revelar o que há nela e, então, reutilize essa prova entre serviços em vez de reenviar seus dados toda vez.
Esse timing muda a forma como eu leio "verificações de elegibilidade" na documentação. Parece menos uma conformidade sob medida criada para um produto específico e mais uma primitiva de identidade que antecede o produto que a utiliza.
A parte interessante é que a Citadel foi projetada para provedores de serviços além de um único fluxo de negociação. A Dusk a descreveu como uma camada de identidade que as empresas podem usar para verificar se alguém atende aos seus critérios, sem assumir a custódia de todos os dados de identidade subjacentes.
"Uma verificação de elegibilidade criada para um produto e uma camada de identidade construída para sobreviver ao produto são dois tipos diferentes de infraestrutura, mesmo quando os usuários as vivenciam como 'provando quem você é'."
O que eu realmente gostaria de ver: uma credencial provada por meio da Citadel e aceita por outro provedor de serviços fora da Dusk Trade — a evidência que transforma "primtiva de identidade compartilhada" de uma descrição arquitetural em uma reutilização demonstrada entre serviços.
#dusk $DUSK @Dusk
Só que não é isso que está por trás.
A camada de identidade na qual a Dusk Trade se baseia se chama Citadel, e ela não começou como um recurso de negociação. A Dusk a lançou em janeiro de 2023 como um protocolo de KYC/identidade de conhecimento zero: prove que você possui uma credencial válida sem revelar o que há nela e, então, reutilize essa prova entre serviços em vez de reenviar seus dados toda vez.
Esse timing muda a forma como eu leio "verificações de elegibilidade" na documentação. Parece menos uma conformidade sob medida criada para um produto específico e mais uma primitiva de identidade que antecede o produto que a utiliza.
A parte interessante é que a Citadel foi projetada para provedores de serviços além de um único fluxo de negociação. A Dusk a descreveu como uma camada de identidade que as empresas podem usar para verificar se alguém atende aos seus critérios, sem assumir a custódia de todos os dados de identidade subjacentes.
"Uma verificação de elegibilidade criada para um produto e uma camada de identidade construída para sobreviver ao produto são dois tipos diferentes de infraestrutura, mesmo quando os usuários as vivenciam como 'provando quem você é'."
O que eu realmente gostaria de ver: uma credencial provada por meio da Citadel e aceita por outro provedor de serviços fora da Dusk Trade — a evidência que transforma "primtiva de identidade compartilhada" de uma descrição arquitetural em uma reutilização demonstrada entre serviços.
#dusk $DUSK @Dusk