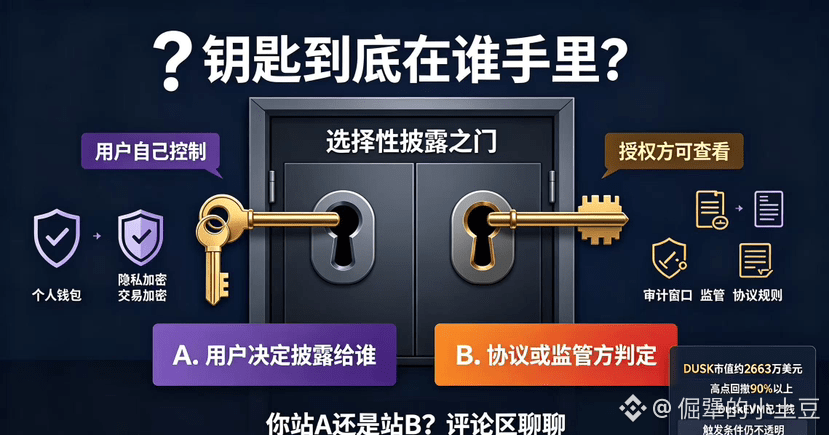
O CTO da Dusk confirmou recentemente uma coisa: as transferências de DUSK são privadas por padrão, e o protocolo tem um mecanismo de divulgação seletiva; a parte autorizada pode ver os detalhes da transação.
Quando vi essa frase, a primeira reação na minha cabeça não foi “que privacidade ótima”, mas outra pergunta — quem é a parte autorizada?
Isso não é uma pergunta que se responde de forma tão simples.
Se for o próprio usuário controlando as permissões de divulgação, então esse design não tem problema. Você quer mostrar para alguém, libera; não quer mostrar, mantém travado. Isso sim é proteção real de privacidade. Mas se essa “parte autorizada” for a camada do protocolo ou uma autoridade regulatória, capaz de abrir a porta unilateralmente sob certas condições, então privacidade por padrão é apenas uma configuração que pode ser sobrescrita, não privacidade de verdade.
A Dusk, desde o primeiro dia, escreveu a conformidade com MiCA dentro da arquitetura, e seu cliente-alvo é justamente o mercado financeiro institucional da Europa. Conformidade é seu principal diferencial, e isso não tem problema. Mas a linha entre conformidade regulatória e privacidade é muito mais estreita do que a maioria das pessoas imagina. A conformidade exige que “quando necessário” seja possível ver as transações; a privacidade do usuário exige que “só eu possa decidir quem pode ver”. A Dusk afirma conseguir fazer as duas coisas, mas quem exatamente decide esse “quando necessário”? Quais são as condições de acionamento? O usuário tem poder de veto?
Fui olhar a documentação e não encontrei uma explicação concreta.
Quando o mecanismo de divulgação seletiva não é acionado, a privacidade realmente é total. O problema é onde estão escritas as condições de acionamento, quem as executa e se o usuário sabe disso. Se a chave dessa porta estiver na mão do usuário, isso é privacidade auditável; se a chave estiver na mão de outra pessoa, é uma ferramenta regulatória vestida de privacidade. Não é a mesma coisa.
A DUSK agora tem valor de mercado de 26,63 milhões, tendo caído mais de 90% em relação ao topo. O DuskEVM acabou de entrar no ar, e o progresso de desenvolvimento é real. Mas, sobre a quem pertence o controle da divulgação seletiva, só vejo um sinal: ou a Dusk publica de forma transparente as condições completas de acionamento e a explicação do controle, ou os usuários nunca saberão de fato de quem é a chave dessa porta.
Você está no lado A ou no lado B? Vamos conversar nos comentários.
#dusk $DUSK @Dusk
Quando vi essa frase, a primeira reação na minha cabeça não foi “que privacidade ótima”, mas outra pergunta — quem é a parte autorizada?
Isso não é uma pergunta que se responde de forma tão simples.
Se for o próprio usuário controlando as permissões de divulgação, então esse design não tem problema. Você quer mostrar para alguém, libera; não quer mostrar, mantém travado. Isso sim é proteção real de privacidade. Mas se essa “parte autorizada” for a camada do protocolo ou uma autoridade regulatória, capaz de abrir a porta unilateralmente sob certas condições, então privacidade por padrão é apenas uma configuração que pode ser sobrescrita, não privacidade de verdade.
A Dusk, desde o primeiro dia, escreveu a conformidade com MiCA dentro da arquitetura, e seu cliente-alvo é justamente o mercado financeiro institucional da Europa. Conformidade é seu principal diferencial, e isso não tem problema. Mas a linha entre conformidade regulatória e privacidade é muito mais estreita do que a maioria das pessoas imagina. A conformidade exige que “quando necessário” seja possível ver as transações; a privacidade do usuário exige que “só eu possa decidir quem pode ver”. A Dusk afirma conseguir fazer as duas coisas, mas quem exatamente decide esse “quando necessário”? Quais são as condições de acionamento? O usuário tem poder de veto?
Fui olhar a documentação e não encontrei uma explicação concreta.
Quando o mecanismo de divulgação seletiva não é acionado, a privacidade realmente é total. O problema é onde estão escritas as condições de acionamento, quem as executa e se o usuário sabe disso. Se a chave dessa porta estiver na mão do usuário, isso é privacidade auditável; se a chave estiver na mão de outra pessoa, é uma ferramenta regulatória vestida de privacidade. Não é a mesma coisa.
A DUSK agora tem valor de mercado de 26,63 milhões, tendo caído mais de 90% em relação ao topo. O DuskEVM acabou de entrar no ar, e o progresso de desenvolvimento é real. Mas, sobre a quem pertence o controle da divulgação seletiva, só vejo um sinal: ou a Dusk publica de forma transparente as condições completas de acionamento e a explicação do controle, ou os usuários nunca saberão de fato de quem é a chave dessa porta.
Você está no lado A ou no lado B? Vamos conversar nos comentários.
#dusk $DUSK @Dusk