Na verdade, tenho acompanhado o projeto Dusk há algum tempo.
O motivo que me fez parar para observá-lo não tem relação com nenhuma rota tecnológica nem com a economia de tokens. Eu percebi que as “brincadeiras” do Dusk são totalmente diferentes das de outros projetos de privacidade. A maioria das moedas de privacidade segue a abordagem “criptografe tudo, ninguém vai ver”. E a conformidade? “Dá para comer” isso? O Dusk segue outro caminho: ele admite que existe regulamentação, admite que instituições de conformidade precisam ter janelas de auditoria, mas tenta costurar privacidade e conformidade juntas.
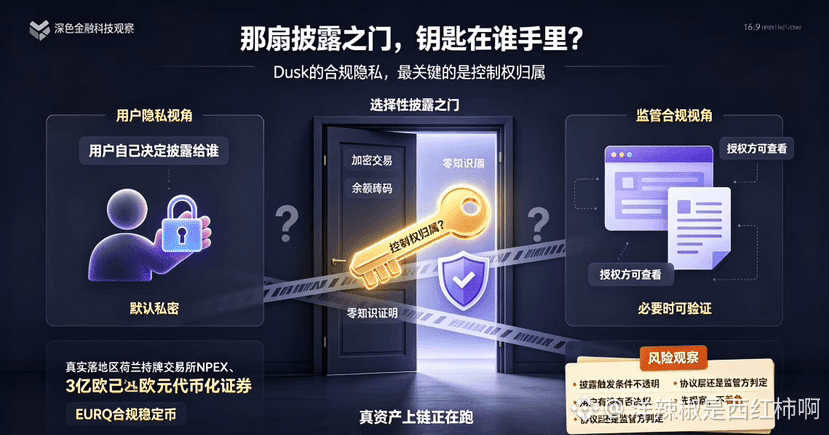
Depois, vi uma parte da entrevista mais recente do seu CTO, em que ele disse uma frase — “As transferências do DUSK são privadas por padrão, mas o protocolo inclui um mecanismo de divulgação seletiva, e a parte autorizada pode visualizar os detalhes da transação.”
Essa frase me fez pensar por bastante tempo.
Quem é essa “parte autorizada”?
Se essa parte autorizada for o próprio usuário — ou seja, eu mesmo decido a quem revelar os detalhes da transação — então isso é uma proteção real de privacidade, e eu não tenho objeções.
Mas se essa parte autorizada for o nível do protocolo ou uma instituição reguladora, e puder, unilateralmente, ativar a divulgação sob certas condições, então “privacidade por padrão” vira apenas uma configuração que pode ser sobrescrita, e não uma privacidade de verdade.
Eu consultei a documentação do Dusk, e sobre as condições de disparo e quem detém o controle para a divulgação seletiva, de fato não encontrei uma explicação completa. Conformidade é o principal argumento de venda dele, mas existe uma linha muito tênue entre conformidade e privacidade. Exigências de conformidade regulatória requerem que, quando necessário, seja possível ver as transações; a privacidade do usuário exige que apenas o próprio usuário decida quem pode ver. O Dusk afirma que consegue fazer as duas coisas, mas “quando for necessário”, afinal, quem determina? O usuário tem direito de veto? Ou quem decide é o protocolo ou a própria autoridade reguladora?
Minha avaliação agora é: eu reconheço a direção do Dusk — precisa haver um ponto de equilíbrio entre privacidade e conformidade, e não escolher um ou outro. O fato de os 300 milhões de euros de ativos da NPEX já estarem rodando on-chain também é verdadeiro. Mas quanto à chave daquela “porta de divulgação”, ainda não vi uma resposta suficientemente transparente sobre de quem ela realmente está nas mãos.
Vou continuar de olho nisso. Até lá, primeiro observar, sem pressa.
#dusk $DUSK @Dusk
O motivo que me fez parar para observá-lo não tem relação com nenhuma rota tecnológica nem com a economia de tokens. Eu percebi que as “brincadeiras” do Dusk são totalmente diferentes das de outros projetos de privacidade. A maioria das moedas de privacidade segue a abordagem “criptografe tudo, ninguém vai ver”. E a conformidade? “Dá para comer” isso? O Dusk segue outro caminho: ele admite que existe regulamentação, admite que instituições de conformidade precisam ter janelas de auditoria, mas tenta costurar privacidade e conformidade juntas.
Depois, vi uma parte da entrevista mais recente do seu CTO, em que ele disse uma frase — “As transferências do DUSK são privadas por padrão, mas o protocolo inclui um mecanismo de divulgação seletiva, e a parte autorizada pode visualizar os detalhes da transação.”
Essa frase me fez pensar por bastante tempo.
Quem é essa “parte autorizada”?
Se essa parte autorizada for o próprio usuário — ou seja, eu mesmo decido a quem revelar os detalhes da transação — então isso é uma proteção real de privacidade, e eu não tenho objeções.
Mas se essa parte autorizada for o nível do protocolo ou uma instituição reguladora, e puder, unilateralmente, ativar a divulgação sob certas condições, então “privacidade por padrão” vira apenas uma configuração que pode ser sobrescrita, e não uma privacidade de verdade.
Eu consultei a documentação do Dusk, e sobre as condições de disparo e quem detém o controle para a divulgação seletiva, de fato não encontrei uma explicação completa. Conformidade é o principal argumento de venda dele, mas existe uma linha muito tênue entre conformidade e privacidade. Exigências de conformidade regulatória requerem que, quando necessário, seja possível ver as transações; a privacidade do usuário exige que apenas o próprio usuário decida quem pode ver. O Dusk afirma que consegue fazer as duas coisas, mas “quando for necessário”, afinal, quem determina? O usuário tem direito de veto? Ou quem decide é o protocolo ou a própria autoridade reguladora?
Minha avaliação agora é: eu reconheço a direção do Dusk — precisa haver um ponto de equilíbrio entre privacidade e conformidade, e não escolher um ou outro. O fato de os 300 milhões de euros de ativos da NPEX já estarem rodando on-chain também é verdadeiro. Mas quanto à chave daquela “porta de divulgação”, ainda não vi uma resposta suficientemente transparente sobre de quem ela realmente está nas mãos.
Vou continuar de olho nisso. Até lá, primeiro observar, sem pressa.
#dusk $DUSK @Dusk