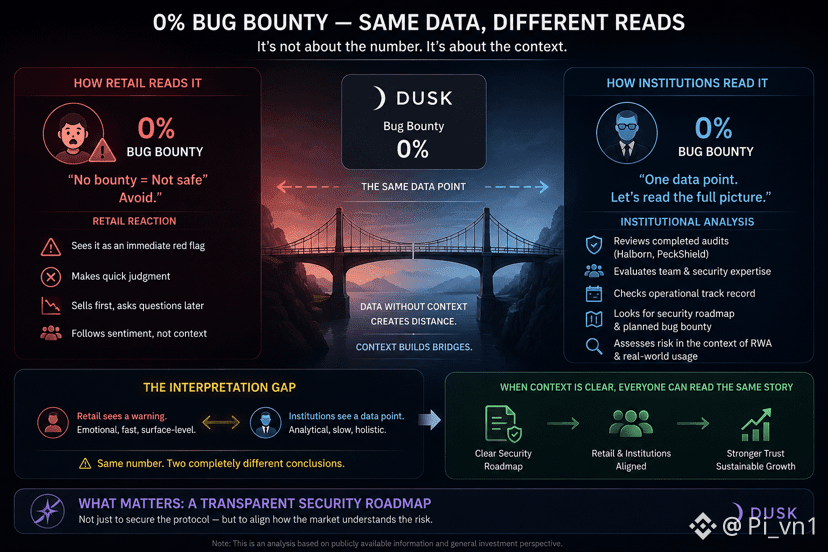
Tenho algo que percebi ao comparar como o mercado reage ao número de 0% de bug bounty da Dusk, com a forma como um fundo realmente consideraria esse número.
Para a maior parte dos seguidores do varejo (retail), uma métrica de segurança de 0 é lida como um alerta imediato — o projeto não é seguro, então é melhor se afastar. Mas um fundo institucional que realmente investe em RWA normalmente não para em um único número. Ele olha para o dossiê inteiro — quem está por trás do audit já realizado, a estrutura da equipe técnica, o histórico operacional sem incidentes e se o roadmap tem um plano para preencher essa lacuna.
Essa é a diferença entre ler um número como uma conclusão final e lê-lo como um ponto de dados dentro de um quadro maior. Com $DUSK , o bug bounty em 0 é um fato, mas o significado depende do que se coloca ao lado — ao lado de um roadmap de segurança bem definido é totalmente diferente do que ao lado do silêncio.
O problema não está em saber se aquele número é ruim ou não, e sim em como o mercado de varejo e a organização estão lendo o mesmo dado de duas maneiras completamente diferentes — essa distância de entendimento pode gerar uma reação de preço que não reflete o risco real.
Autocrítica: eu não tenho informações internas sobre se @Dusk tem um roadmap de segurança específico ou não, então isso ainda é especulação sobre como diferentes tipos de investidores interpretam o mesmo número.
Estou aguardando ver se a Dusk publica um roadmap de segurança suficientemente claro para que tanto a instituição quanto o varejo leiam a mesma história, em vez de cada lado ficar interpretando à sua maneira.
#dusk $AKE
Para a maior parte dos seguidores do varejo (retail), uma métrica de segurança de 0 é lida como um alerta imediato — o projeto não é seguro, então é melhor se afastar. Mas um fundo institucional que realmente investe em RWA normalmente não para em um único número. Ele olha para o dossiê inteiro — quem está por trás do audit já realizado, a estrutura da equipe técnica, o histórico operacional sem incidentes e se o roadmap tem um plano para preencher essa lacuna.
Essa é a diferença entre ler um número como uma conclusão final e lê-lo como um ponto de dados dentro de um quadro maior. Com $DUSK , o bug bounty em 0 é um fato, mas o significado depende do que se coloca ao lado — ao lado de um roadmap de segurança bem definido é totalmente diferente do que ao lado do silêncio.
O problema não está em saber se aquele número é ruim ou não, e sim em como o mercado de varejo e a organização estão lendo o mesmo dado de duas maneiras completamente diferentes — essa distância de entendimento pode gerar uma reação de preço que não reflete o risco real.
Autocrítica: eu não tenho informações internas sobre se @Dusk tem um roadmap de segurança específico ou não, então isso ainda é especulação sobre como diferentes tipos de investidores interpretam o mesmo número.
Estou aguardando ver se a Dusk publica um roadmap de segurança suficientemente claro para que tanto a instituição quanto o varejo leiam a mesma história, em vez de cada lado ficar interpretando à sua maneira.
#dusk $AKE