

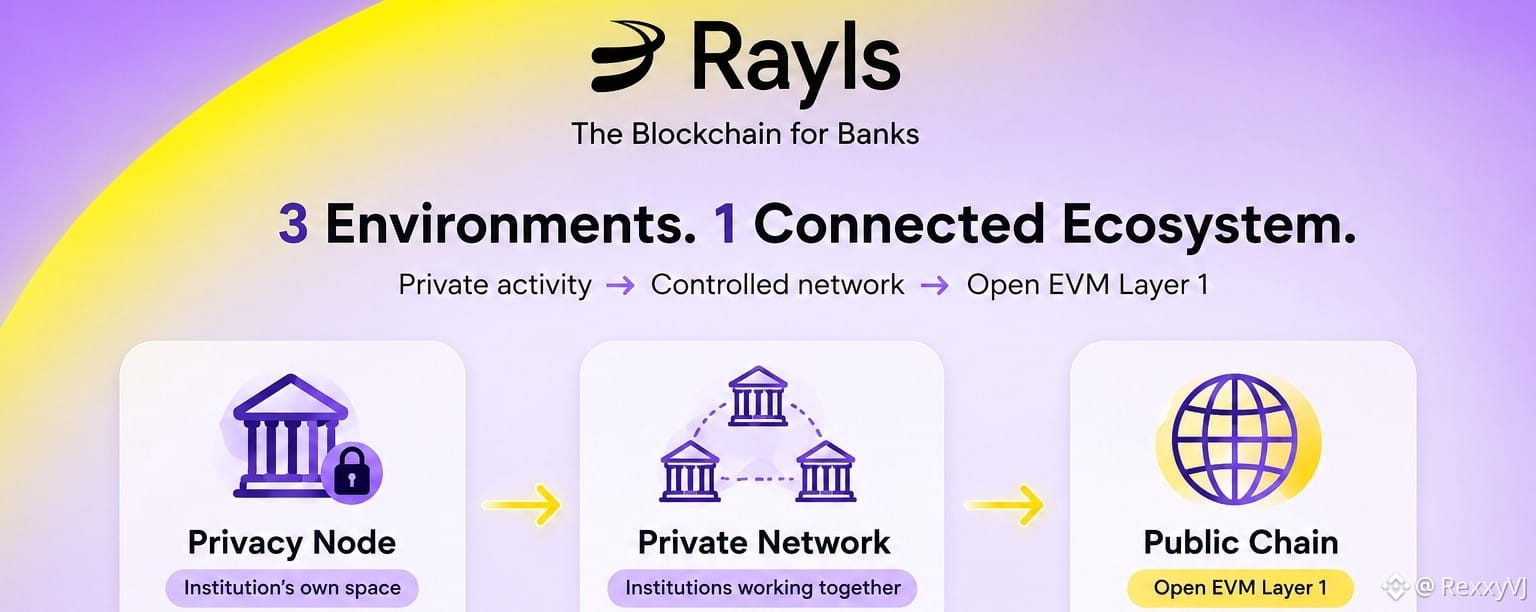
Eu tenho analisado a documentação da Rayls, e uma coisa que inicialmente achei confusa foi a diferença entre um Privacy Node, uma Private Network e uma Public Chain.
Depois de ver como elas se conectam, ficou muito mais fácil entender.
Cada uma tem um papel diferente.
1. Privacy Node: a blockchain própria da instituição
Um Rayls Privacy Node é uma cadeia compatível com EVM operada por uma única instituição.
O que acontece dentro da instituição fica dentro do seu próprio ambiente.
Ele pode emitir tokens, gerenciar saldos, executar contratos inteligentes e lidar com sua atividade interna lá dentro.
Um detalhe que achei importante: um Privacy Node não é um validador.
A documentação descreve isso mais como o próprio ambiente onchain da instituição, em que os dados, chaves e fluxos de trabalho são controlados pela própria instituição.
Isso faz sentido para bancos porque eles precisam ter controle sobre informações financeiras sensíveis.
2. Private Network: onde as instituições interagem
A próxima parte é a Rayls Private Network.
Esta é uma rede blockchain permissionada em que várias instituições podem se conectar por meio de seus Privacy Nodes.
Então, em vez de cada instituição manter seu próprio blockchain isolado, elas podem interagir com outros participantes aprovados mantendo as transações privadas.
A Rayls usa um Private Network Hub para coordenar essas interações.
É aqui que a Enygma se torna interessante.
Enygma é o protocolo de privacidade da Rayls para transações confidenciais. A documentação mostra como ele pode ser usado para transferências privadas de tokens e Delivery-versus-Payment, em que dois ativos podem ser trocados mantendo as informações sensíveis da transação protegidas.
Existe também um papel de auditor, então privacidade não significa simplesmente que ninguém pode jamais inspecionar qualquer coisa.
Esse equilíbrio entre confidencialidade e visibilidade autorizada é uma das coisas que achei interessantes ao analisar a documentação.
3. Public Chain: o lado aberto
Aí existe também a Rayls Public Chain.
É uma camada 1 compatível com EVM, projetada para conectar o lado institucional ao ecossistema aberto de blockchain.
É aqui que aplicações públicas, ativos e DeFi podem operar.
A documentação atual também menciona mais de 10.000 TPS e finalização determinística em menos de um segundo por meio do consenso Axyl da Rayls.
Então a Public Chain não é simplesmente mais um lugar para armazenar ativos.
É o lado aberto da arquitetura.
Do jeito simples que eu entendo agora
Pense em uma instituição emitindo um ativo tokenizado.
Privacy Node
A instituição cria e gerencia o ativo em seu próprio ambiente.
↓
Private Network
A instituição pode interagir com outras instituições aprovadas de forma privada.
↓
Public Chain
O ativo pode alcançar o ecossistema de blockchain aberto e liquidez pública quando for apropriado.
Claro, o fluxo real depende do caso de uso. O ponto importante é que a Rayls não força toda atividade para o mesmo ambiente.
Cada ambiente tem uma função específica.
E é aqui que a Rayls Enygma se encaixa
Provavelmente foi a parte mais interessante para mim.
Blockchain geralmente lhe dá transparência por padrão, mas instituições financeiras muitas vezes precisam do oposto para transações sensíveis.
A Enygma foi projetada para fornecer transações confidenciais, mantendo-as verificáveis e auditáveis.
Por exemplo, a documentação da Rayls descreve transferências confidenciais em que o remetente, o destinatário e o valor podem ser ocultados da visão pública, enquanto auditores autorizados ainda podem acessar as informações necessárias.
Ela também suporta fluxos privados de DvP para ativos tokenizados.
Então o objetivo não é simplesmente:
"tornar tudo privado."
Trata-se mais de dar a participantes diferentes níveis de visibilidade, dependendo do que eles estão autorizados a ver.
O que eu tirei ao explorar a Rayls
Antes de consultar a documentação, eu pensava principalmente na Rayls como mais um projeto de blockchain focado em instituições.
Depois de olhar para a arquitetura, vejo a ideia de outra forma.
O Privacy Node oferece a uma instituição seu próprio ambiente onchain controlado.
A Private Network permite que instituições aprovadas interajam.
A Public Chain conecta essa infraestrutura institucional ao mundo aberto do blockchain.
E a Enygma fornece a camada de privacidade para atividades sensíveis.
Essa separação provavelmente foi a parte de Rayls que achei mais interessante.
Em vez de pedir que as instituições escolham entre infraestrutura privada e acesso ao blockchain público, a Rayls está construindo uma forma para os dois lados trabalharem juntos.
Foi essa a parte que fez sentido para mim depois de realmente analisar a documentação.