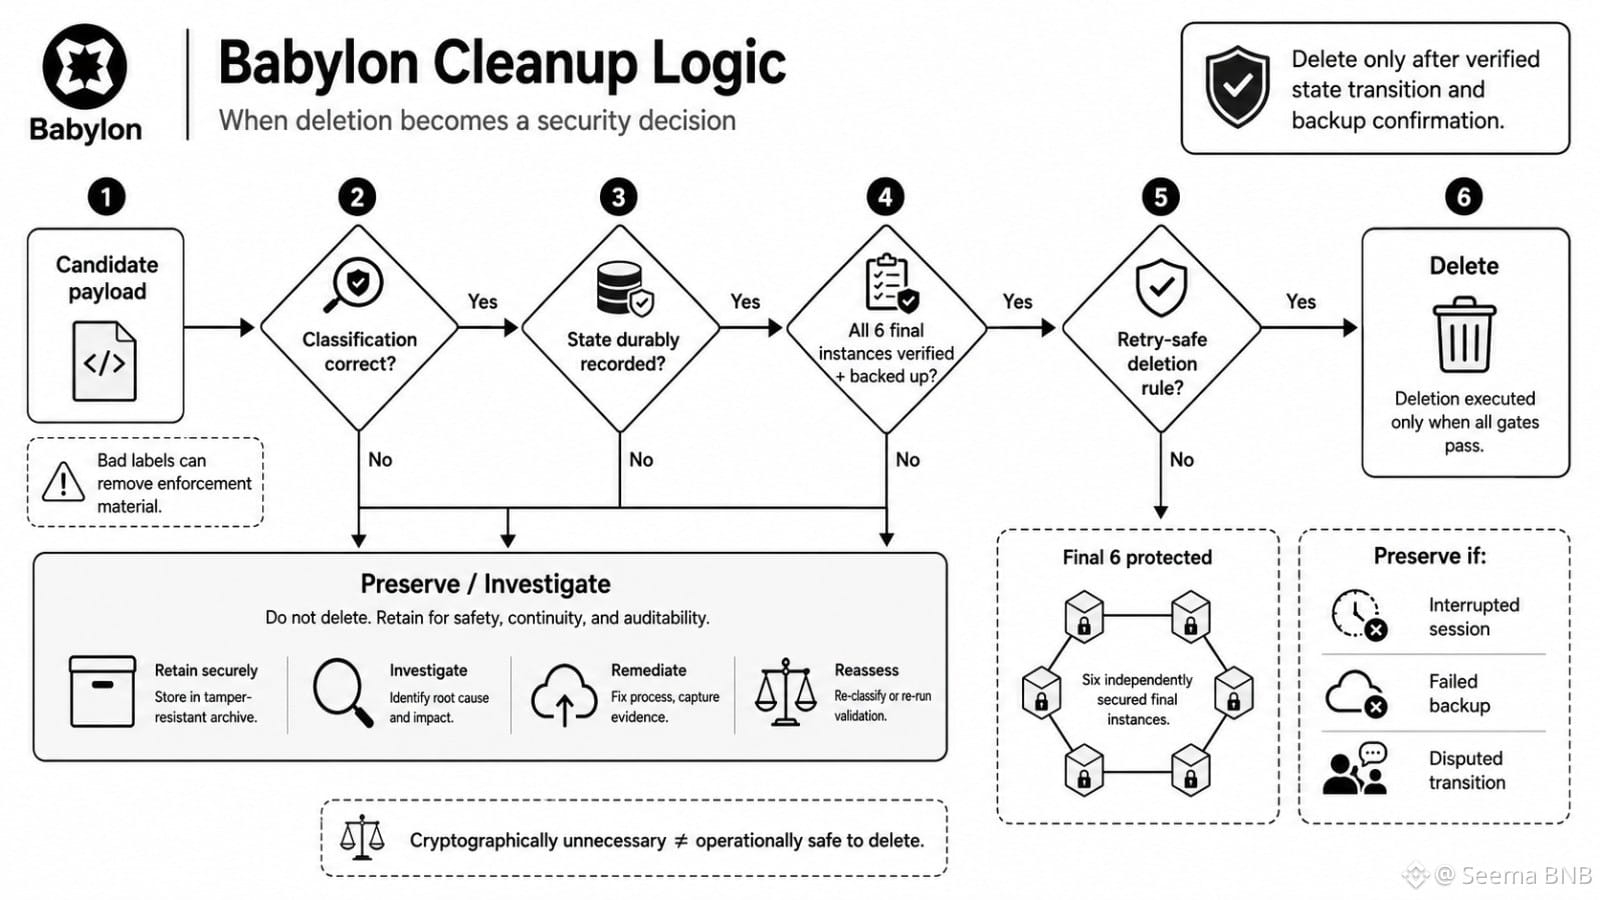
Eu avaliei a lógica de limpeza de Babylon pelos seis objetos finais primeiro. Isso pareceu eficiente. Em seguida, percebi que a exclusão em si poderia se tornar parte do modelo de segurança.@BabylonLabs_io
O ponto óbvio é a redução de armazenamento. Isso não é o problema real.
O comportamento oculto é a classificação. Uma carga útil candidata pode ser criptograficamente desnecessária, mas ainda assim ser operacionalmente importante durante uma sessão interrompida de cut-and-choose, um backup com falha ou uma transição de estado contestada. Excluí-la cedo demais e o sistema pode perder material necessário para explicar o que aconteceu.
Algum risco de limpeza é normal. Nenhum protocolo consegue preservar todos os objetos temporários para sempre.
Mas o teste real do BABY é disciplina de ciclo de vida vs. conveniência do operador. Babylon exclui apenas depois que a mudança de estado é registrada de forma durável? Um manifesto prova que todas as seis instâncias finais são verificadas corretamente e têm backups independentes? O trabalho de exclusão consegue ser reenviado com segurança sem tocar em uma dessas seis?
A automação ajuda, sim. Mas apenas quando as regras são idempotentes e a condição de exclusão é explícita.
Ainda estou observando a aresta desconfortável: o que acontece quando os operadores acreditam que a configuração está concluída, enquanto a análise de falha diz que não está?
Para o BABY, a coleta de lixo não é mais apenas uma tarefa de manutenção. É uma decisão de segurança adiada, e um rótulo ruim pode remover mais do que dados.
#baby $BABY
O ponto óbvio é a redução de armazenamento. Isso não é o problema real.
O comportamento oculto é a classificação. Uma carga útil candidata pode ser criptograficamente desnecessária, mas ainda assim ser operacionalmente importante durante uma sessão interrompida de cut-and-choose, um backup com falha ou uma transição de estado contestada. Excluí-la cedo demais e o sistema pode perder material necessário para explicar o que aconteceu.
Algum risco de limpeza é normal. Nenhum protocolo consegue preservar todos os objetos temporários para sempre.
Mas o teste real do BABY é disciplina de ciclo de vida vs. conveniência do operador. Babylon exclui apenas depois que a mudança de estado é registrada de forma durável? Um manifesto prova que todas as seis instâncias finais são verificadas corretamente e têm backups independentes? O trabalho de exclusão consegue ser reenviado com segurança sem tocar em uma dessas seis?
A automação ajuda, sim. Mas apenas quando as regras são idempotentes e a condição de exclusão é explícita.
Ainda estou observando a aresta desconfortável: o que acontece quando os operadores acreditam que a configuração está concluída, enquanto a análise de falha diz que não está?
Para o BABY, a coleta de lixo não é mais apenas uma tarefa de manutenção. É uma decisão de segurança adiada, e um rótulo ruim pode remover mais do que dados.
#baby $BABY